Angielski
 Niemiecki
 Węgierski
 Holenderski
 Hiszpański
 Francuski
 Włoski
 Czeski
 Polski
 Grecki
10 października 2026 roku Ledger potwierdził, że urządzenie sprzedane przez odsprzedawcę z Azji Południowo-Wschodniej zawierało nieautoryzowany sprzętowy implant, po tym jak klienci zgłosili opróżnione portfele o wartości dziesiątek milionów dolarów. Sprawa wciąż się rozwija, więc ten artykuł oddziela to, co potwierdzone, od tego, co jedynie twierdzone, i wyjaśnia, co zrobić, jeśli masz Ledgera lub inny portfel sprzętowy.
Krótka odpowiedź
To wygląda na sprawę zmanipulowanych urządzeń w łańcuchu dostaw, a nie na włamanie do Ledgera. Klienci, którzy kupili u jednego odsprzedawcy, CryptoBilis, mieli portfele opróżniane od 9 października. Ledger poprosił odsprzedawcę o zaprzestanie sprzedaży, a potem potwierdził sprzętowy implant w jednym poszkodowanym urządzeniu.
Jeśli nie kupiłeś u tego odsprzedawcy, nic w publicznych doniesieniach nie wskazuje, że twoje urządzenie jest zagrożone. Jeśli kupiłeś, nie konfiguruj urządzenia, a jeśli już to zrobiłeś, przenieś swoje monety do nowego portfela z nową frazą odzyskiwania.
Jak rozwijała się sprawa
Pierwsze doniesienia pojawiły się 9 października 2026 roku. Klienci z Azji Południowo-Wschodniej opisywali portfele opróżnione krótko po konfiguracji, a analitycy on-chain zaczęli śledzić skradzione środki. Ledger oświadczył, że bada konkretny problem dotyczący odsprzedawcy CryptoBilis, i poprosił go o wstrzymanie całej sprzedaży i wysyłki urządzeń Ledger.
CryptoBilis figuruje jako odsprzedawca Ledgera dla Indonezji, Malezji i Filipin i sprzedaje też portfele sprzętowe innych producentów. Mark Karpelès, były szef Mt. Gox, publicznie twierdził, że urządzenia sprzedawane przez tego odsprzedawcę zostały zmanipulowane i zawierały oprogramowanie szpiegujące.
10 października Ledger opublikował aktualizację potwierdzającą nieautoryzowany sprzętowy implant w urządzeniu jednego poszkodowanego użytkownika. Odsprzedawca zawiesił sprzedaż portfeli sprzętowych do końca śledztwa, a Ledger oświadczył, że współpracuje z organami ścigania, i podziękował grupie bezpieczeństwa SEAL 911 za pomoc.
Co jest potwierdzone, a co nie
Taka historia rozwija się szybko, a plotki rozchodzą się szybciej niż fakty. Oto punkty, które potwierdza Ledger lub kilka niezależnych źródeł.
- Ledger zbadał odsprzedawcę i poprosił go o zaprzestanie sprzedaży. Powiedział to sam Ledger, a odsprzedawca później zawiesił sprzedaż portfeli sprzętowych.
- Ledger potwierdził nieautoryzowany sprzętowy implant w jednym poszkodowanym urządzeniu. Nie podał, jaki to był model, jak element został zainstalowany ani czy cokolwiek wysyłał na zewnątrz.
- Ledger twierdzi, że nie ma oznak naruszenia jego własnych systemów. Pracuje nad dodatkowymi zabezpieczeniami przed manipulacją.
- Duże kwoty opuściły wiele portfeli w krótkim czasie. Kilku analityków prześledziło ruch środków w sieciach Bitcoin, Ethereum i TRON, choć ich sumy się różnią.
Inne kwestie pozostają otwarte, a kto przedstawia je jako fakty, ten zgaduje.
- Czy implant wyjaśnia każdą kradzież. Ledger nie powiązał jednego potwierdzonego urządzenia ze wszystkimi stratami.
- Ile urządzeń i klientów jest dotkniętych. Oficjalnej liczby nie ma.
- Kto to zrobił. Nie zgłoszono żadnej grupy, aresztowania ani zajęcia mienia.
- Czy odsprzedawca wiedział. Nie ustalono, czy był ofiarą, niedbałym ogniwem, czy był zamieszany, i nie będziemy zgadywać.
Jak sprzętowy implant może wykraść frazę odzyskiwania
Portfel sprzętowy trzyma twoje klucze w bezpiecznym chipie, ale fraza odzyskiwania i tak musi dotrzeć do twoich oczu. Podczas konfiguracji urządzenie pokazuje na ekranie 24 słowa, a ty je zapisujesz. Wszystko, co w tej chwili potrafi odczytać linie danych ekranu, może odczytać także te słowa, nigdy nie dotykając bezpiecznego chipa.
To mechanizm opisany przez badaczy bezpieczeństwa w tej sprawie: mały mikrokontroler podłączony do wyświetlacza, który rejestruje pokazywane znaki i wysyła je na zewnątrz przez łącze komórkowe. Karpelès pokazał zdjęcia urządzenia z małym elementem ukrytym pod obszarem ekranu. Ledger nie potwierdził tych szczegółów technicznych, więc traktuj je jako roboczą hipotezę.
Ta sama logika wyjaśnia, dlaczego atakujący potrzebuje urządzenia przed tobą. Jeśli wygenerowałeś frazę sam na nietkniętym urządzeniu, implant dodany później nie miałby nic nowego do zarejestrowania. Ryzyko leży w momencie konfiguracji, dlatego zmanipulowany egzemplarz jest o wiele groźniejszy niż taki, który kupiono czysty i zostawiono na półce.
Jak powinno wyglądać wnętrze Ledgera Nano X
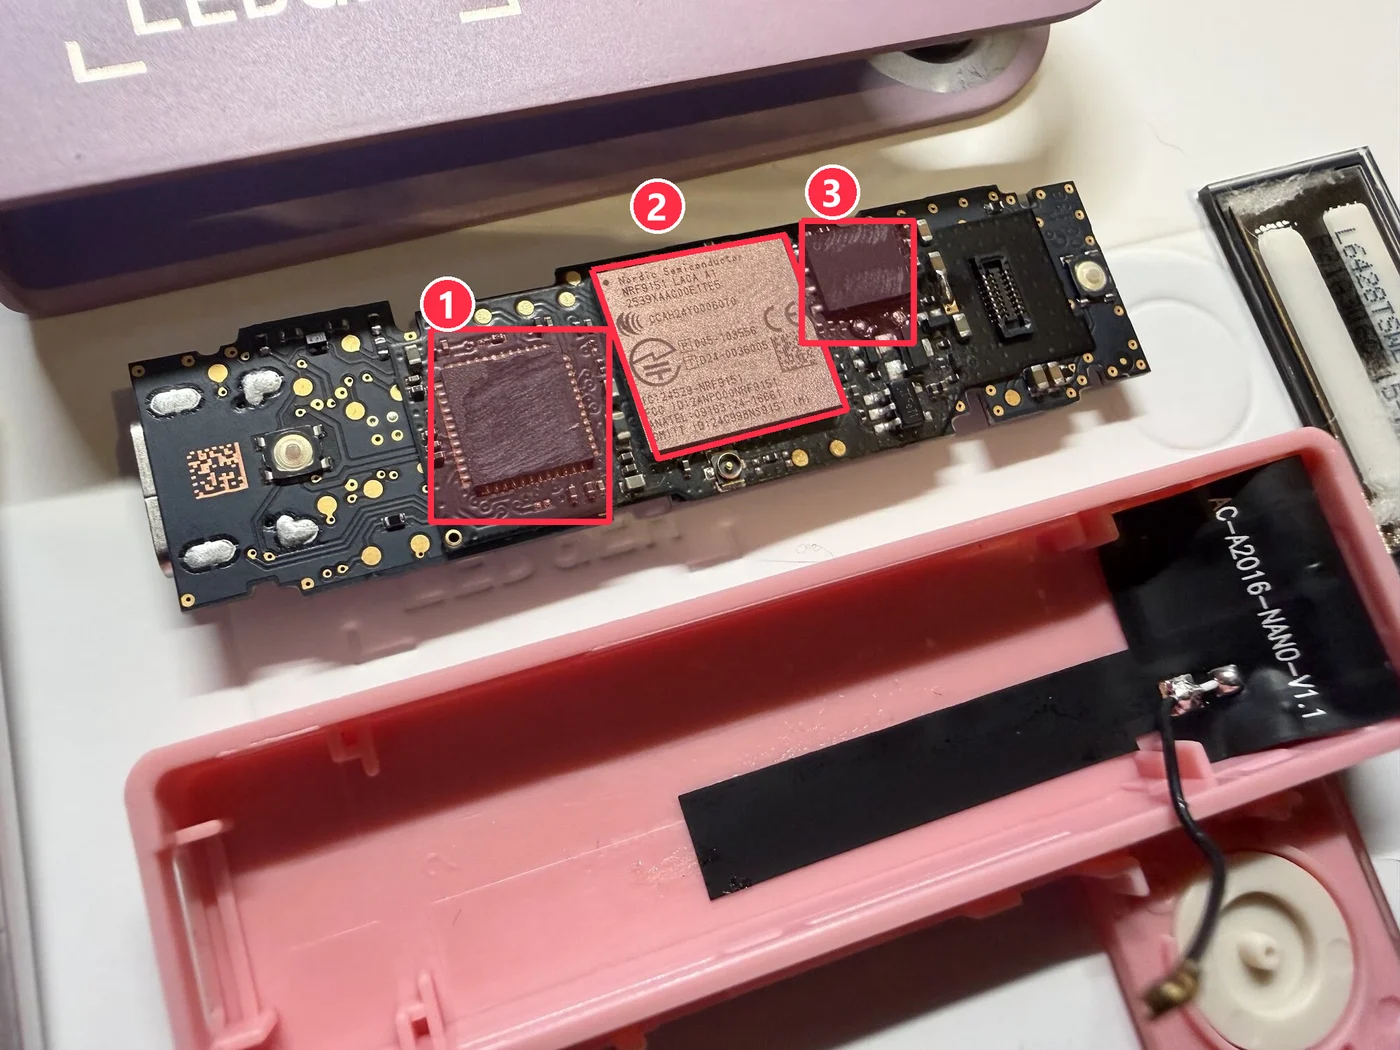
W nietkniętym Ledgerze Nano X pod ekranem nie ma niczego. Urządzenie ma dwie strony: stronę z komponentami, z głównym chipem, portem USB-C i złączem baterii, oraz stronę ekranu, na której jest tylko wyświetlacz OLED i jego złącze. Dwa zdjęcia poniżej pokazują dla porównania niezmodyfikowane, otwarte urządzenie.
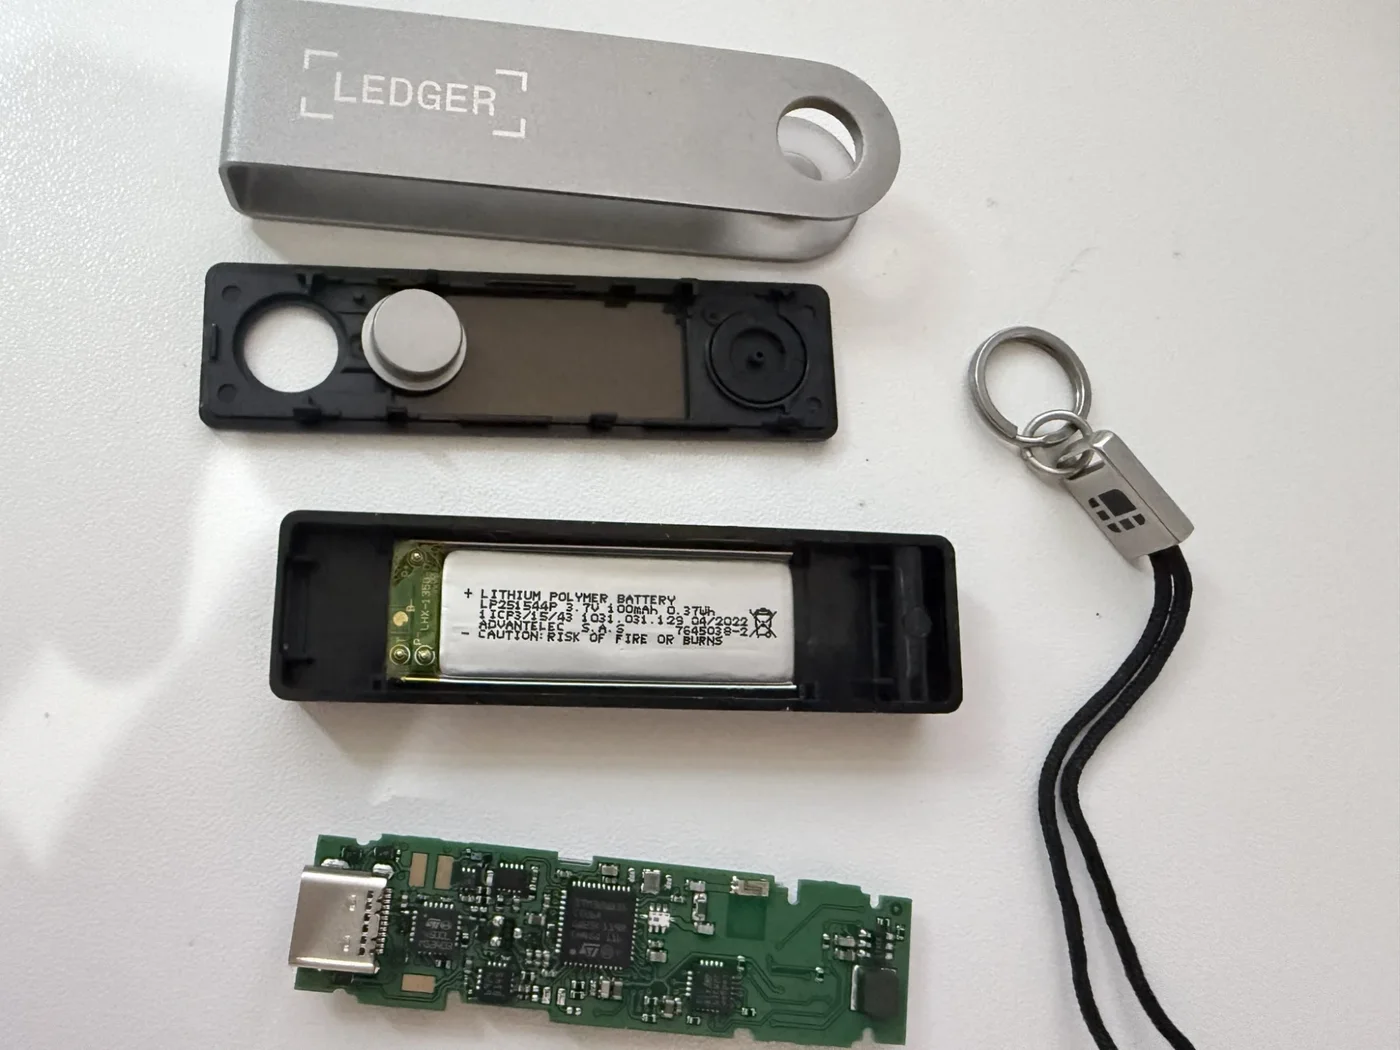
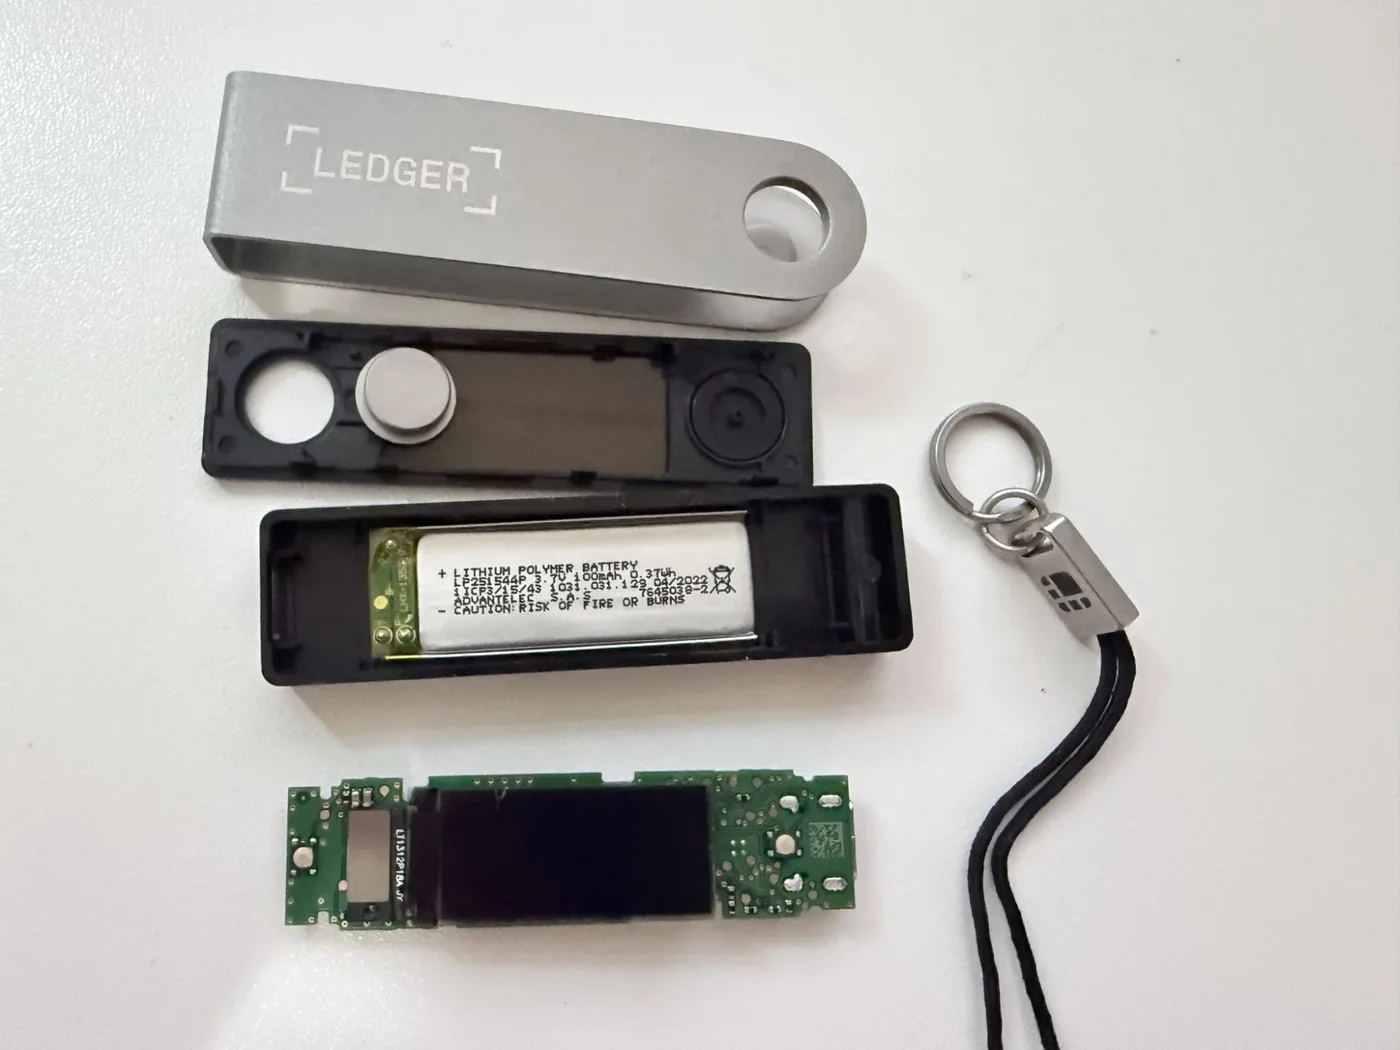
Porównaj to teraz ze stroną ekranu zmanipulowanego egzemplarza. Po uniesieniu wyświetlacza widać trzy elementy tam, gdzie nietknięte urządzenie ma tylko płaską powierzchnię: chip po lewej, moduł komórkowy Nordic nRF9151 pośrodku i drugi chip po prawej, obok złącza wyświetlacza. Oznaczenia na obu chipach wyglądają na zeszlifowane, dlatego zaznaczyliśmy je według położenia i według diagramu Tibane Labs poniżej, a nie według tego, co na nich wydrukowano.
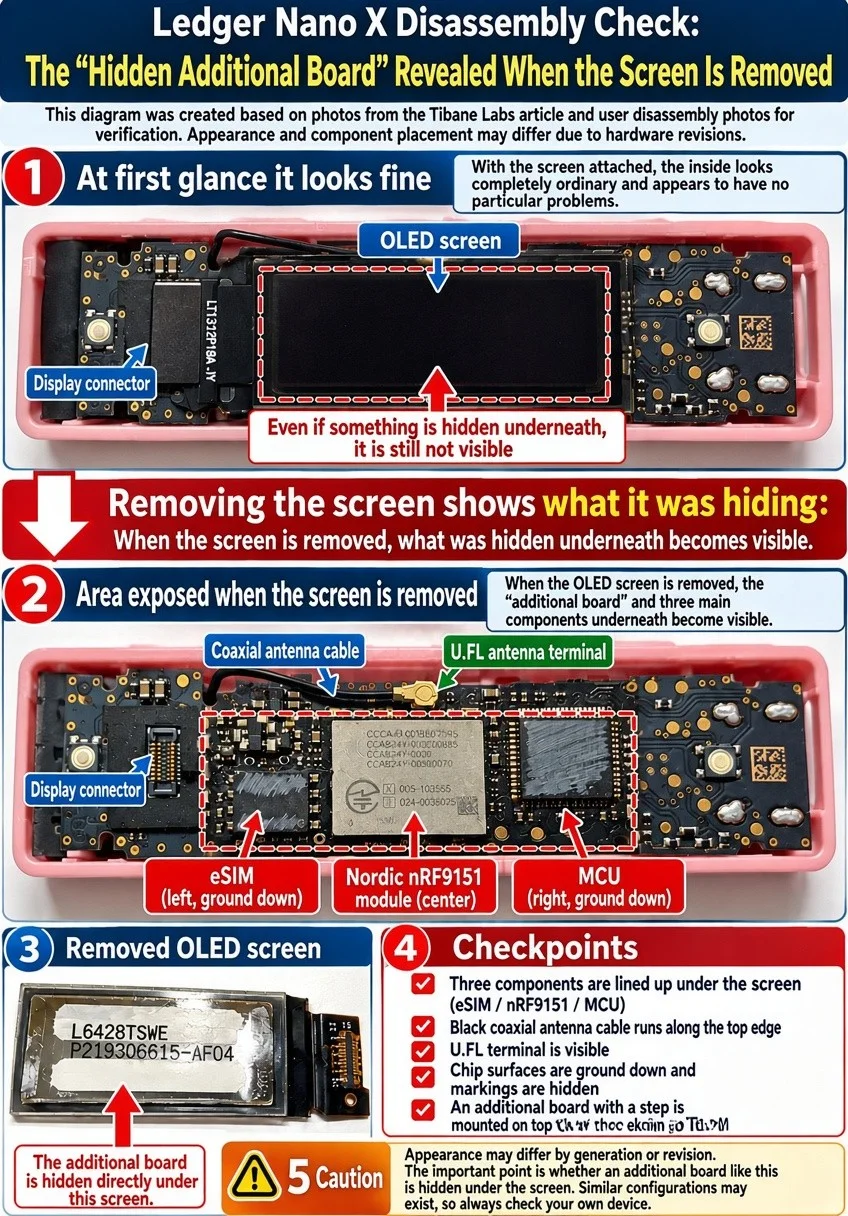
Badacze opisują inny obraz w zmanipulowanym urządzeniu: po podniesieniu ekranu pod spodem znajduje się dodatkowa płytka. Poniższy diagram powołuje się na artykuł Tibane Labs i zdjęcia demontażu od użytkowników oraz oznacza pod wyświetlaczem eSIM, moduł komórkowy Nordic nRF9151 i drugi mikrokontroler, z kablem anteny koncentrycznym wzdłuż krawędzi. To przetłumaczone i opatrzone adnotacjami podsumowanie, więc rozmieszczenie elementów traktuj jako orientacyjne, a nie jako oficjalny demontaż.
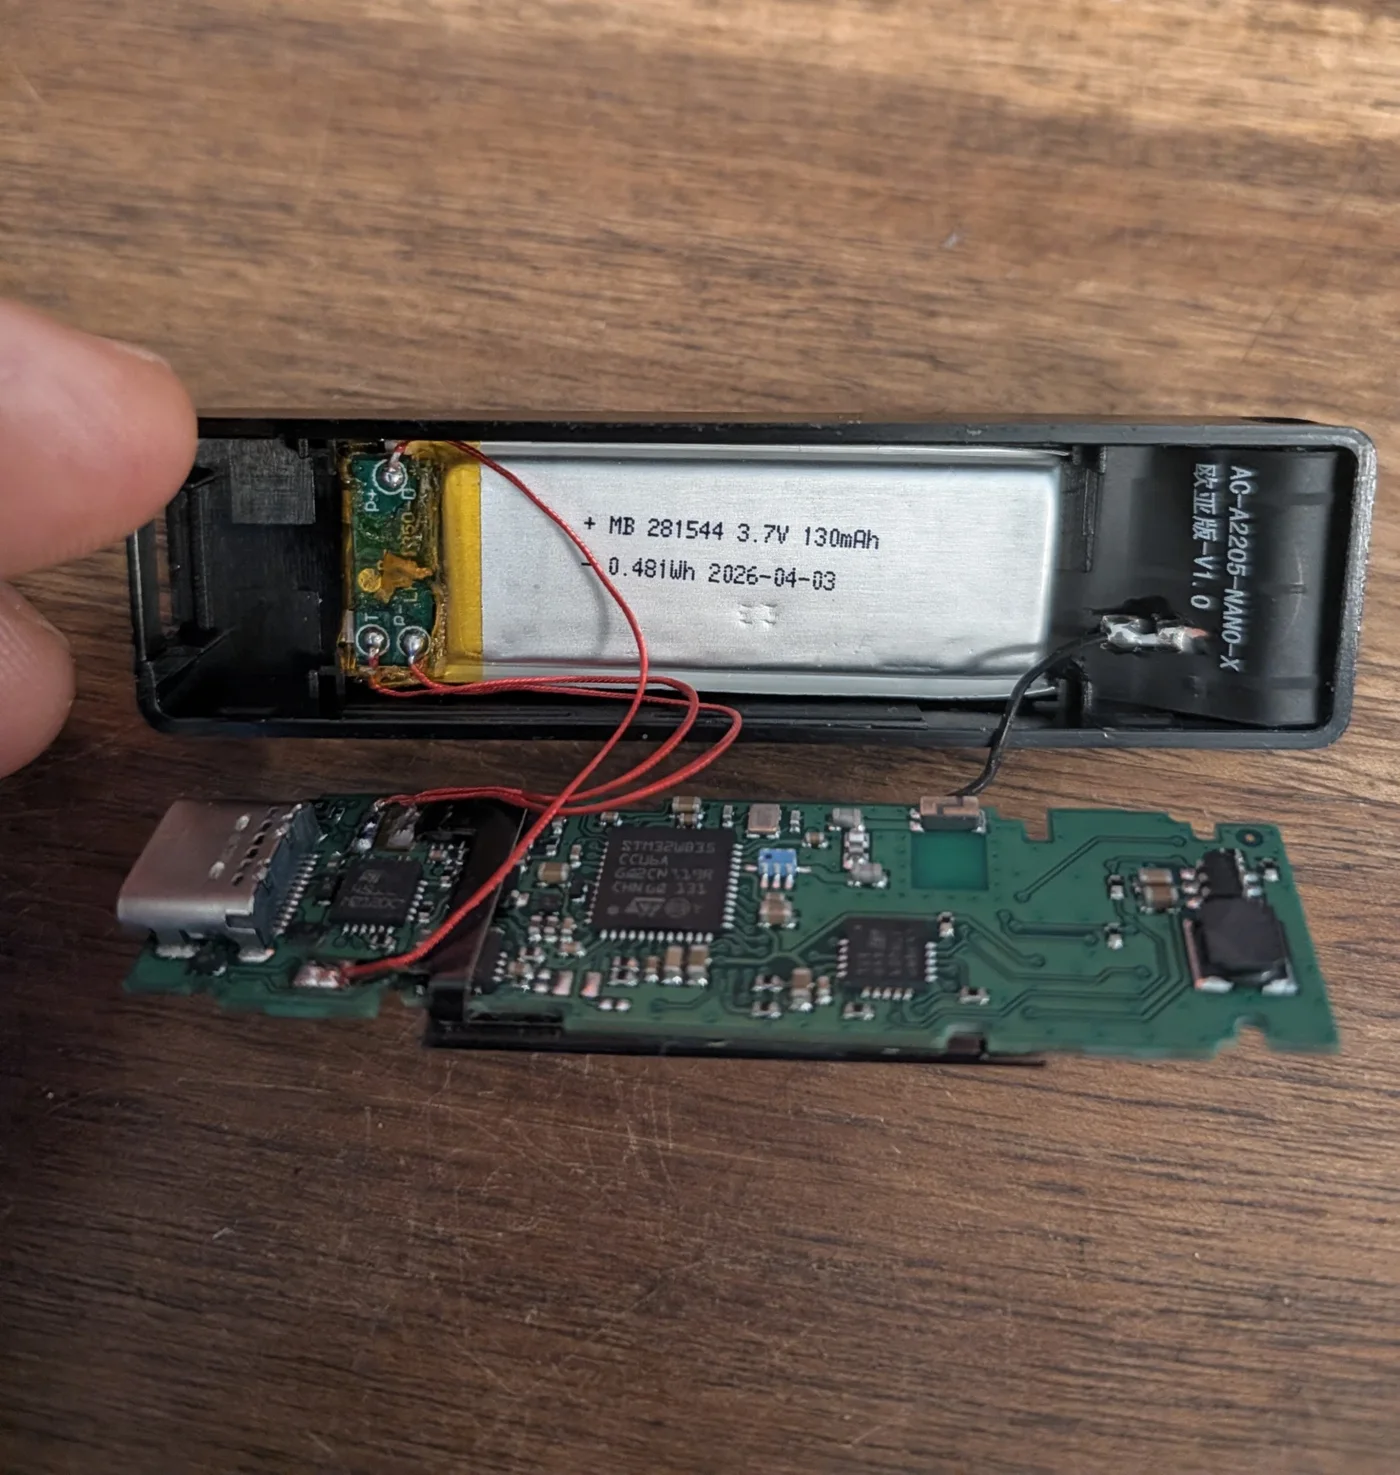
Poniższe zdjęcie udostępniono jako europejskie znalezisko. Pokazuje otwarty Nano X z czerwonymi przewodami przylutowanymi do płytki zabezpieczającej baterii, czarnym kablem koncentrycznym kończącym się na przylutowanym polu na obudowie oraz czymś, co wygląda na drugą płytkę pod płytką główną. Etykieta baterii też różni się od urządzenia referencyjnego powyżej, co samo w sobie niczego nie dowodzi. Nie możemy zweryfikować, kto i kiedy zrobił zdjęcie, a Ledger go nie skomentował.
Ile zabrano
Nie ma oficjalnej łącznej kwoty. Niezależni analitycy policzyli skradzione środki on-chain, a ich liczby się różnią, bo inaczej grupują portfele i wyceniają aktywa w różnych momentach.
| Źródło | Szacunek | Portfele |
|---|---|---|
| Specter | $86.9M+ | ≈ 98 |
| tanuki42 | $72M+ | – |
| Bitquery | ≈ $92.9M | 311 |
Większość wartości przeszła przez Ethereum, TRON i Bitcoin, a Bitquery wymienia też BNB Chain i Polygon. Część skradzionego Tethera zamrożono, a firmy śledzące twierdzą, że część Etheru trafiła do usług miksujących, co z każdą godziną utrudnia odzyskanie środków.
Zgłoszenie z Europy
Jedna osoba zgłosiła w mediach społecznościowych, że Ledger kupiony kilka tygodni temu od europejskiego odsprzedawcy zawierał podobny implant. We wpisie opisano nietypowe okablowanie, jakiego nie ma normalne urządzenie, i napisano, że nie skradziono z niego żadnych środków.
To najsłabsza część tej historii. Nie podano odsprzedawcy ani kraju, żadne zdjęcie nie zostało zweryfikowane przez Ledgera ani przez nas, a Ledger nie skomentował sprawy. Jeśli się potwierdzi, oznaczałoby to, że problem nie ogranicza się do Azji Południowo-Wschodniej, więc zasługuje na uwagę, ale nie należy go uznawać za ustalony.
Jeśli masz Ledgera: co zrobić teraz
Kroki zależą od tego, skąd pochodzi urządzenie, i opierają się na opublikowanych wytycznych samego Ledgera.
Kupione w CryptoBilis i jeszcze nieskonfigurowane
Nie rozpoczynaj konfiguracji. Zachowaj pudełko i skontaktuj się z Ledgerem przez oficjalną stronę wsparcia.
Kupione w CryptoBilis i już skonfigurowane
Uznaj frazę odzyskiwania za skompromitowaną. Utwórz nowy portfel na zaufanym urządzeniu z nową frazą i przenieś tam swoje monety.
Kupione gdzie indziej
Nic w publicznych doniesieniach nie wskazuje, że twoje urządzenie jest dotknięte. Sprawdź, czy opakowanie było zaplombowane i czy frazę wygenerowałeś sam.
Cokolwiek zrobisz dalej
Korzystaj wyłącznie z oficjalnych kanałów Ledgera. Ledger nigdy nie prosi o twoją frazę odzyskiwania i nie powinien tego robić nikt, kto oferuje pomoc lub odzyskanie środków.
Przenoś środki spokojnie i po kolei: najpierw wyślij małą kwotę testową, potwierdź, że dotarła, a potem przenieś resztę. Rób to z czystego komputera i ignoruj każdy link w wiadomości, która ponagla.
Dlaczego powinno to obchodzić właścicieli koparek
Całe wydobycie właściciela koparki trafia na adres, a adres pochodzi z portfela. Wypłaty z puli, nagrody za bloki w trybie solo i przychody z wynajmu trafiają na adres, który podasz puli. Jeśli fraza stojąca za tym adresem została zapisana podczas konfiguracji, każda przyszła wypłata należy do kogoś innego.
Właściciele koparek kupują też sprzęt u odsprzedawców, czyli w takim samym kanale, który tu zawiódł. Lekcja dotyczy ASIC-a tak samo jak portfela: najtańszy lub najwygodniejszy sprzedawca nie zawsze jest bezpieczny.
Jak bezpiecznie kupić i skonfigurować portfel sprzętowy
Żaden z tych kroków nie jest skomplikowany, a razem zapobiegłyby prawie każdej opisanej tu kradzieży.
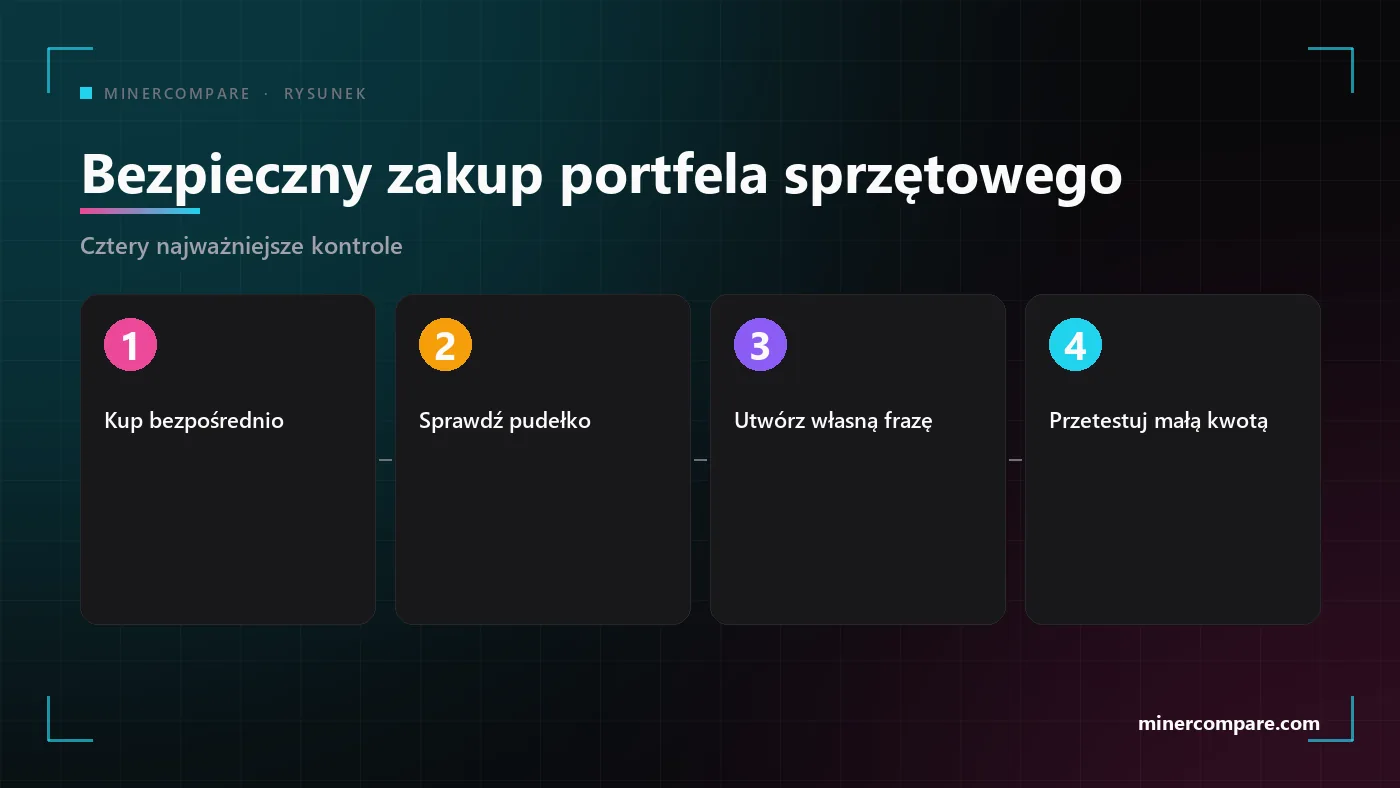
- Kupuj od producenta lub oficjalnego odsprzedawcy. Otwórz stronę producenta i przejdź z niej do listy odsprzedawców, nigdy przez link z reklamy lub wiadomości.
- Sprawdź pudełko i urządzenie. Szukaj zerwanych plomb, śladów kleju lub narzędzi, urządzenia już skonfigurowanego albo karty z już zapisanymi słowami.
- Wygeneruj frazę sam. Fraza, która przyszła na karcie, w pliku PDF lub w wiadomości, nigdy nie jest tylko twoja, więc odrzuć każde urządzenie, które się z nią pojawia.
- Zapisz frazę na papierze, raz, z dala od kamer. Nigdy jej nie fotografuj, nie wpisuj w telefonie ani nie przechowuj w notatce w chmurze.
- Wyślij małą kwotę testową przed właściwą. Potwierdź też adres na ekranie urządzenia, a nie tylko na komputerze.
- Rozdziel większe kwoty. Używaj więcej niż jednego portfela do dużych zasobów, aby jedna awaria nie zabrała wszystkiego.
Ta sama ostrożność obowiązuje przy zakupie sprzętu do kopania. Nasz poradnik zakupowy wyjaśnia, jak ocenić sprzedawcę, a strony sprzedawców pokazują, kto jest zweryfikowany w tym serwisie. Poradnik zakupu koparek ASIC: co sprawdzić przed zapłatą · Zweryfikowani sprzedawcy koparek ASIC
Oszustwa, które idą w ślad za nagłówkami
Każdy taki incydent przynosi drugą falę fałszywej pomocy. Badacze już ostrzegali przed fałszywymi reklamami w wyszukiwarkach, fałszywymi aplikacjami do migracji i wiadomościami obiecującymi odzyskanie skradzionych środków za opłatą.
- Ledger nigdy nie poprosi o twoją 24-wyrazową frazę odzyskiwania, ani w wiadomości, ani przez telefon, formularz czy aplikację.
- Wsparcie nigdy nie kontaktuje się z tobą pierwsze. Wejdź sam na oficjalną stronę i wpisz adres ręcznie.
- Usługa odzyskiwania, która żąda zaliczki lub dostępu do twojego portfela, to druga kradzież.
- Pobieraj oprogramowanie portfela tylko z oficjalnej strony producenta i sprawdź adres dwa razy.
Wcześniejsze incydenty Ledgera, dla kontekstu
To nie pierwszy nagłówek o bezpieczeństwie dotyczący Ledgera, ale to problem innego rodzaju niż wcześniejsze.
- Grudzień 2023: złośliwa biblioteka oprogramowania. Skompromitowana wersja Connect Kit Ledgera przez kilka godzin służyła do opróżniania portfeli, zanim ją zastąpiono.
- Styczeń 2026: ujawnienie danych u partnera płatniczego. Włamanie u partnera Global-e ujawniło dane zamówień klientów Ledgera. Dane płatnicze i frazy odzyskiwania nie zostały naruszone, ale nastąpił phishing.
- Październik 2026: zmanipulowane urządzenia w jednym kanale sprzedaży. Obecna sprawa dotyczy fizycznej modyfikacji, zanim urządzenie trafi do klienta.
Te artykuły i strony omawiają dalej portfele, pule i bezpieczną konfigurację. Jak skonfigurować koparkę ASIC: zasilanie, sieć, pula i chłodzenie krok po kroku · Pule wydobywcze Bitcoina bez tajemnic: największe pule, opłaty i metody wypłat · Czy kopanie solo się opłaca? Uczciwe szanse na Bitcoina w 2026 · Poole do kopania kryptowalut · Kalkulator wydobycia Bitcoin
Podsumowanie
Portfel sprzętowy jest tak godny zaufania, jak droga, którą do ciebie dotarł. Sprawa Ledgera pokazuje, że prawdziwa marka może mimo to dotrzeć zmodyfikowana przez słabe ogniwo łańcucha sprzedaży.
Kupuj bezpośrednio, utwórz własną frazę, testuj małymi kwotami i ignoruj każdego, kto oferuje pomoc bez prośby. Jeśli kupiłeś u odsprzedawcy wymienionego w tej historii, przenieś swoje monety teraz i stosuj się tylko do oficjalnych instrukcji Ledgera.
Poradnik obejmuje zasilanie, sieć, pule i portfele, aby twoja koparka i twoje wypłaty zaczynały na bezpiecznym fundamencie.
Przeczytaj poradnik o kopaniu