Anglais
 Allemand
 Hongrois
 Néerlandais
 Espagnol
 Français
 Italien
 Tchèque
 Polonais
 Grec
Le 10 octobre 2026, Ledger a confirmé qu’un appareil vendu par un revendeur d’Asie du Sud-Est contenait un implant matériel non autorisé, après que des clients ont signalé des portefeuilles vidés pour des dizaines de millions de dollars. L’affaire évolue encore : cet article sépare donc ce qui est confirmé de ce qui est seulement affirmé, et explique ce que vous devez faire si vous possédez un Ledger ou un autre portefeuille matériel.
La réponse courte
Cela ressemble à une affaire d’appareils altérés dans la chaîne d’approvisionnement, pas à un piratage de Ledger. Les clients qui avaient acheté auprès d’un revendeur, CryptoBilis, ont vu leurs portefeuilles vidés à partir du 9 octobre. Ledger a demandé au revendeur d’arrêter de vendre, puis a confirmé un implant matériel dans un appareil touché.
Si vous n’avez pas acheté auprès de ce revendeur, rien dans les informations publiques n’indique que votre appareil soit à risque. Si vous l’avez fait, ne configurez pas l’appareil, et si vous l’avez déjà fait, déplacez vos coins vers un nouveau portefeuille avec une nouvelle phrase de récupération.
Comment l’affaire s’est déroulée
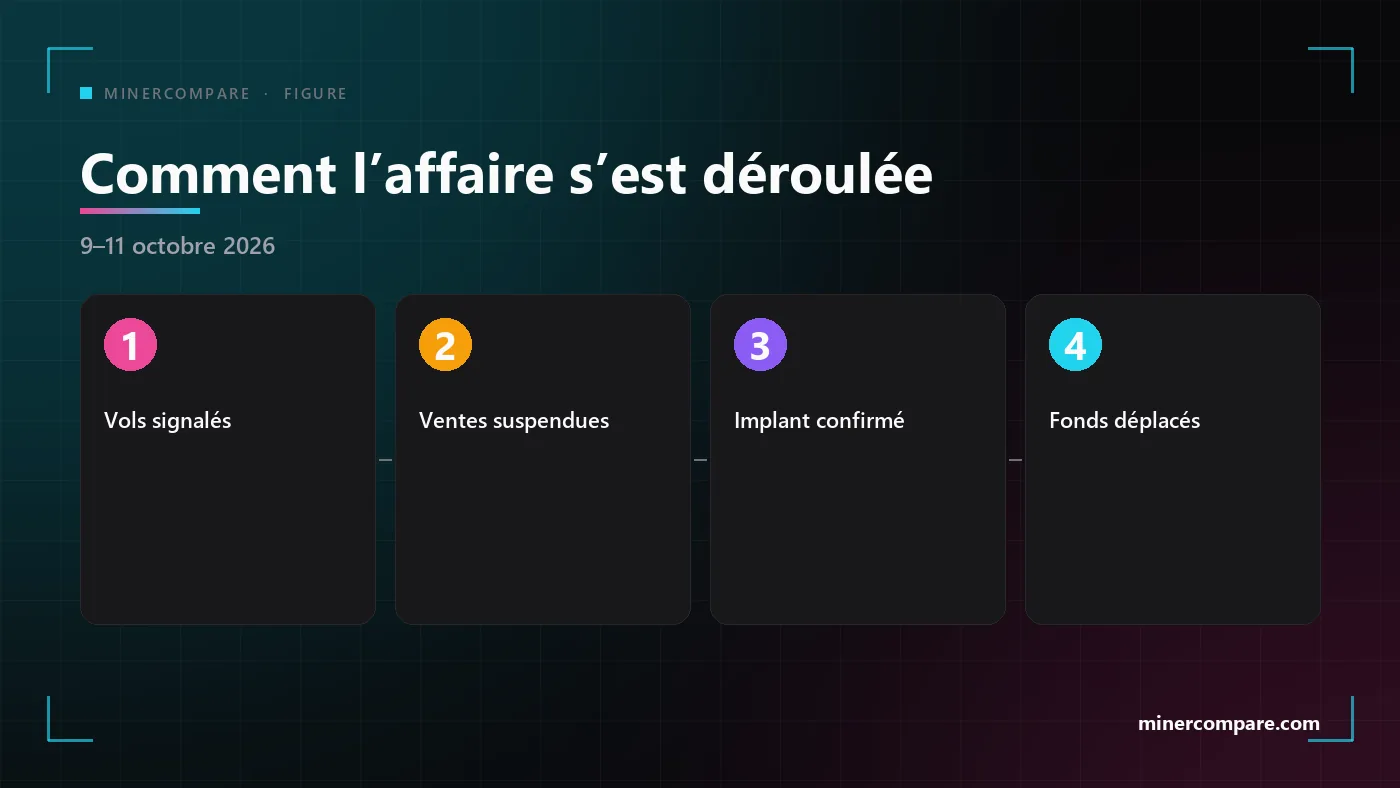
Les premiers signalements sont arrivés le 9 octobre 2026. Des clients d’Asie du Sud-Est ont décrit des portefeuilles vidés peu après la configuration, et des analystes on-chain ont commencé à suivre les fonds volés. Ledger a déclaré enquêter sur un problème précis concernant le revendeur CryptoBilis et lui a demandé de suspendre toutes les ventes et expéditions d’appareils Ledger.
CryptoBilis figure comme revendeur Ledger pour l’Indonésie, la Malaisie et les Philippines, et vend aussi des portefeuilles matériels d’autres fabricants. Mark Karpelès, l’ancien dirigeant de Mt. Gox, a affirmé publiquement que les appareils vendus par ce revendeur avaient été altérés et contenaient un logiciel espion.
Le 10 octobre, Ledger a publié une mise à jour confirmant un implant matériel non autorisé dans l’appareil d’un utilisateur touché. Le revendeur a suspendu ses ventes de portefeuilles matériels jusqu’à la fin de l’enquête, et Ledger a dit travailler avec les autorités et a remercié le groupe de sécurité SEAL 911 pour son aide.
Ce qui est confirmé et ce qui ne l’est pas
Une affaire comme celle-ci va vite, et les rumeurs circulent plus vite que les faits. Voici les points que Ledger ou plusieurs sources indépendantes étayent.
- Ledger a enquêté sur le revendeur et lui a demandé d’arrêter de vendre. Ledger l’a dit elle-même, et le revendeur a ensuite suspendu ses ventes de portefeuilles matériels.
- Ledger a confirmé un implant matériel non autorisé dans un appareil touché. Elle n’a pas dit de quel modèle il s’agissait, comment la pièce avait été installée ni si elle transmettait quoi que ce soit.
- Ledger affirme n’avoir aucun indice que ses propres systèmes aient été compromis. Elle travaille sur des mesures supplémentaires contre l’altération.
- De gros montants ont quitté de nombreux portefeuilles en peu de temps. Plusieurs analystes ont suivi les mouvements sur Bitcoin, Ethereum et TRON, même si leurs totaux diffèrent.
D’autres points restent ouverts, et quiconque les présente comme des faits devine.
- Si l’implant explique tous les vols. Ledger n’a pas relié l’unique appareil confirmé à l’ensemble des pertes.
- Combien d’appareils et de clients sont touchés. Il n’existe aucun chiffre officiel.
- Qui en est l’auteur. Aucun groupe, aucune arrestation ni saisie n’a été signalé.
- Si le revendeur savait. Qu’il ait été victime, maillon négligent ou impliqué n’est pas établi, et nous ne ferons pas de conjectures.
Comment un implant matériel peut voler une phrase de récupération
Un portefeuille matériel garde vos clés dans une puce sécurisée, mais la phrase de récupération doit quand même parvenir jusqu’à vos yeux. Pendant la configuration, l’appareil affiche 24 mots sur son écran et vous les notez. Tout ce qui peut lire les lignes de données de l’écran à cet instant peut aussi lire les mots, sans jamais toucher la puce sécurisée.
C’est le mécanisme décrit par des chercheurs en sécurité pour cette affaire : un petit microcontrôleur relié à l’écran, qui enregistre les caractères affichés et les envoie vers l’extérieur par une liaison cellulaire. Karpelès a montré des images d’un appareil avec un petit composant caché sous la zone de l’écran. Ledger n’a pas confirmé ces détails techniques ; lisez-les donc comme une hypothèse de travail.
La même logique explique pourquoi un attaquant a besoin de l’appareil avant vous. Si vous avez généré vous-même la phrase sur un appareil intact, un implant ajouté plus tard n’aurait rien de nouveau à enregistrer. Le risque se situe au moment de la configuration, c’est pourquoi un appareil altéré est bien plus dangereux qu’un appareil acheté propre et laissé sur une étagère.
À quoi doit ressembler l’intérieur d’un Ledger Nano X
Un Ledger Nano X intact n’a rien sous son écran. L’appareil a deux faces : la face composants, avec la puce principale, le port USB-C et la connexion de la batterie, et la face écran, qui ne porte que l’afficheur OLED et son connecteur. Les deux photos ci-dessous montrent, à titre de référence, un appareil non modifié et ouvert.
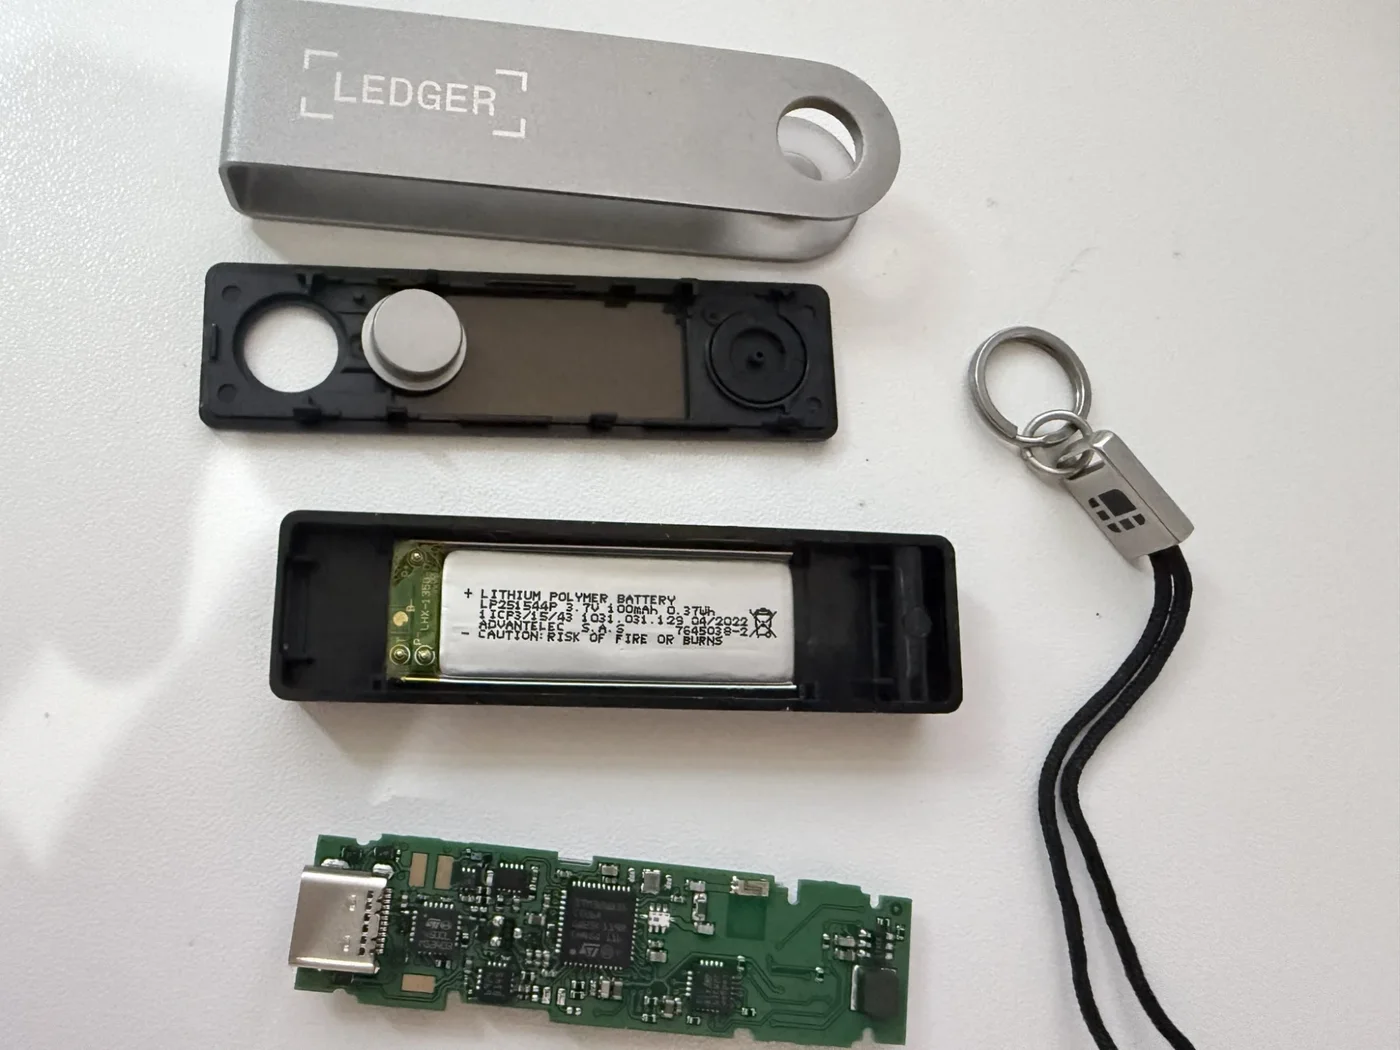
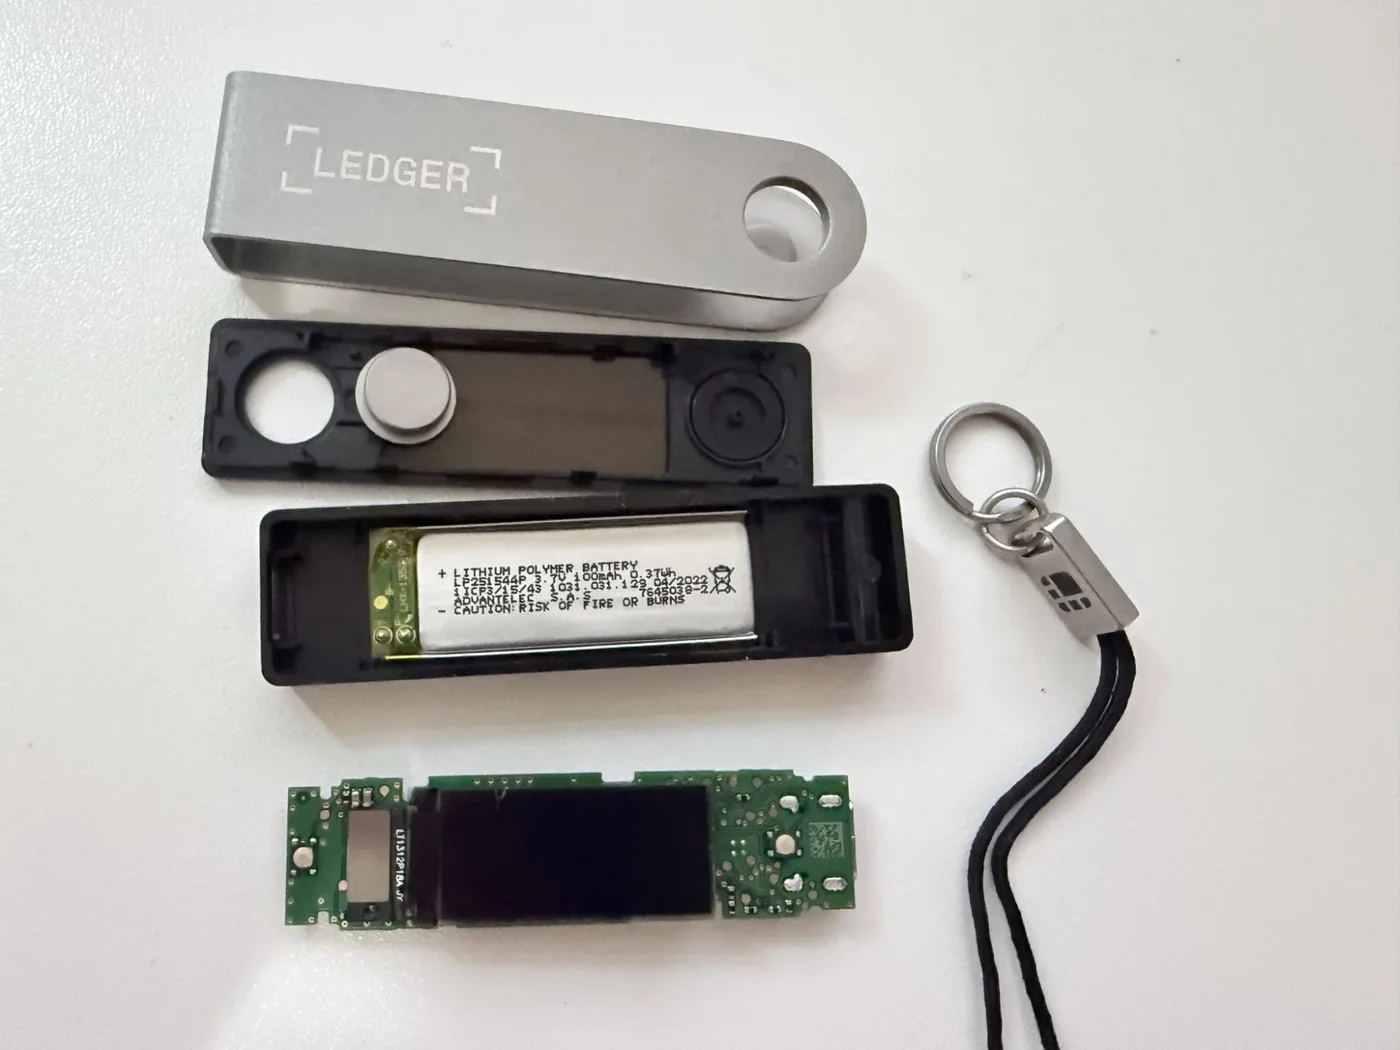
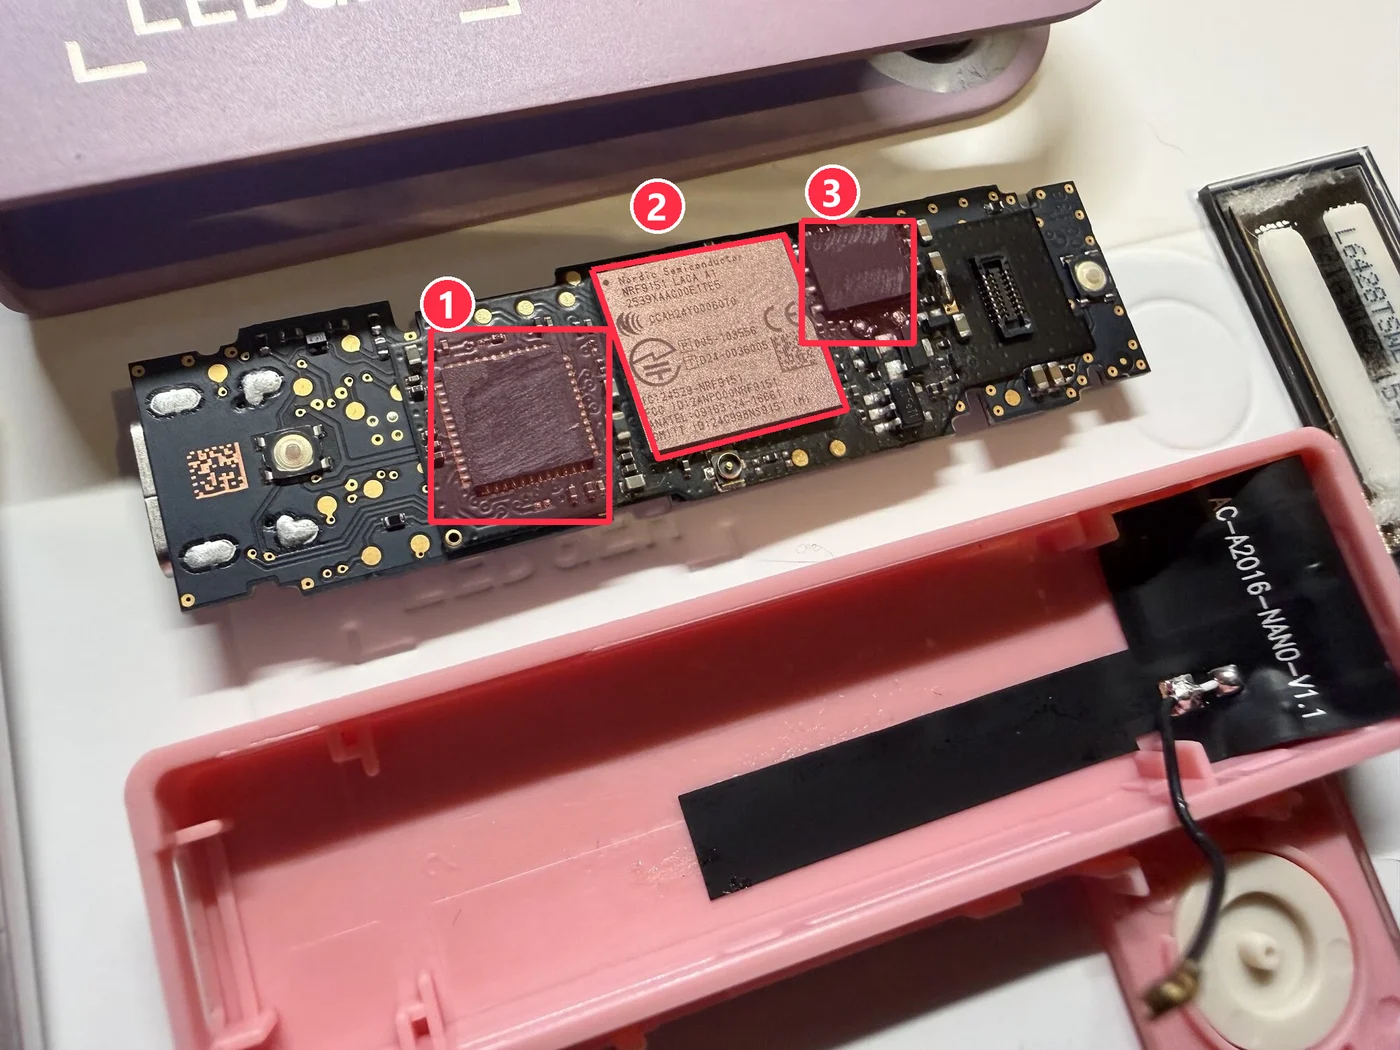
Comparez maintenant avec la face écran d’un appareil altéré. Une fois l’afficheur soulevé, trois pièces apparaissent là où un appareil intact n’a qu’une surface plane : une puce à gauche, un module cellulaire Nordic nRF9151 au centre et une seconde puce à droite, près du connecteur de l’afficheur. Les marquages des deux puces semblent poncés ; nous les avons donc repérées par leur position et d’après le schéma de Tibane Labs ci-dessous, et non d’après ce qui y est imprimé.
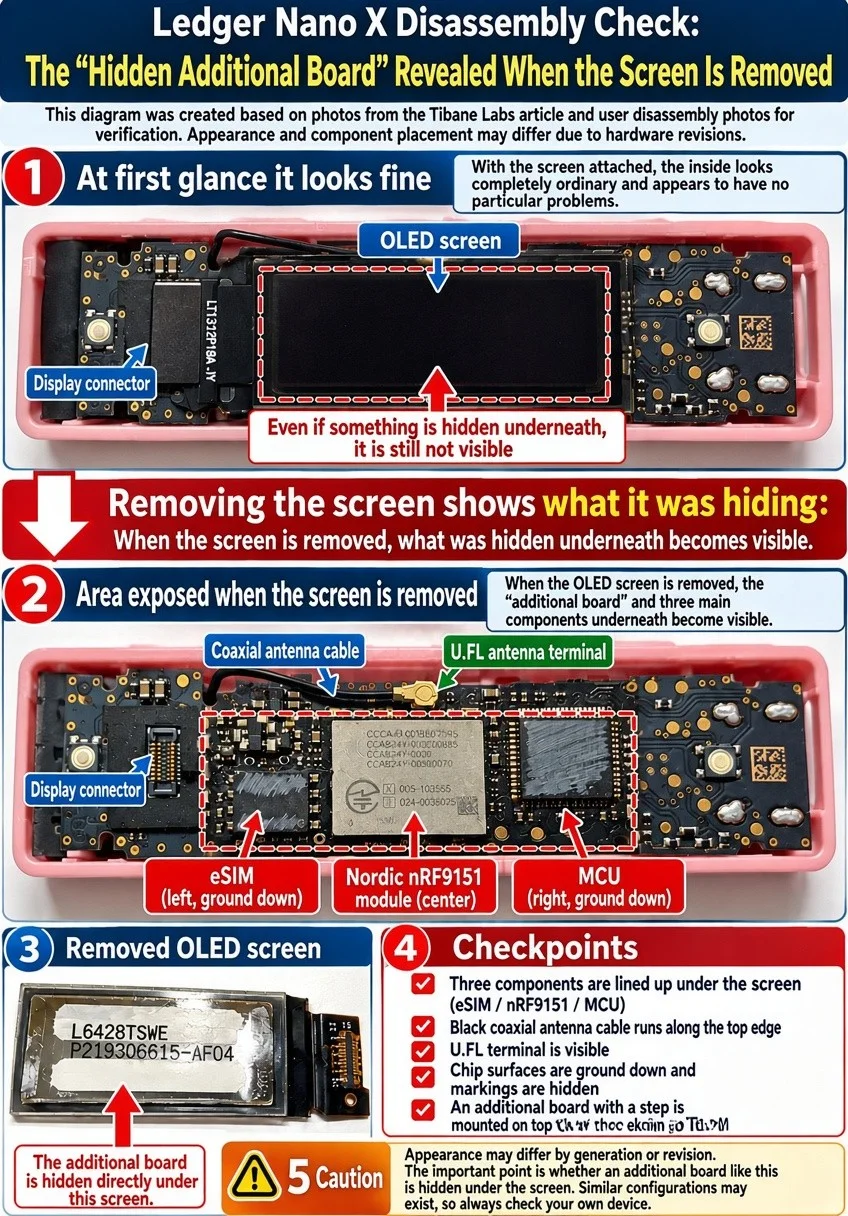
Des chercheurs décrivent une tout autre image sur un appareil altéré : en soulevant l’écran, une carte supplémentaire se trouve dessous. Le schéma ci-dessous cite l’article de Tibane Labs et des photos de démontage d’utilisateurs, et repère sous l’afficheur une eSIM, un module cellulaire Nordic nRF9151 et un second microcontrôleur, avec un câble d’antenne coaxial le long du bord. C’est un résumé traduit et annoté : lisez l’emplacement des composants comme indicatif, et non comme un démontage officiel.
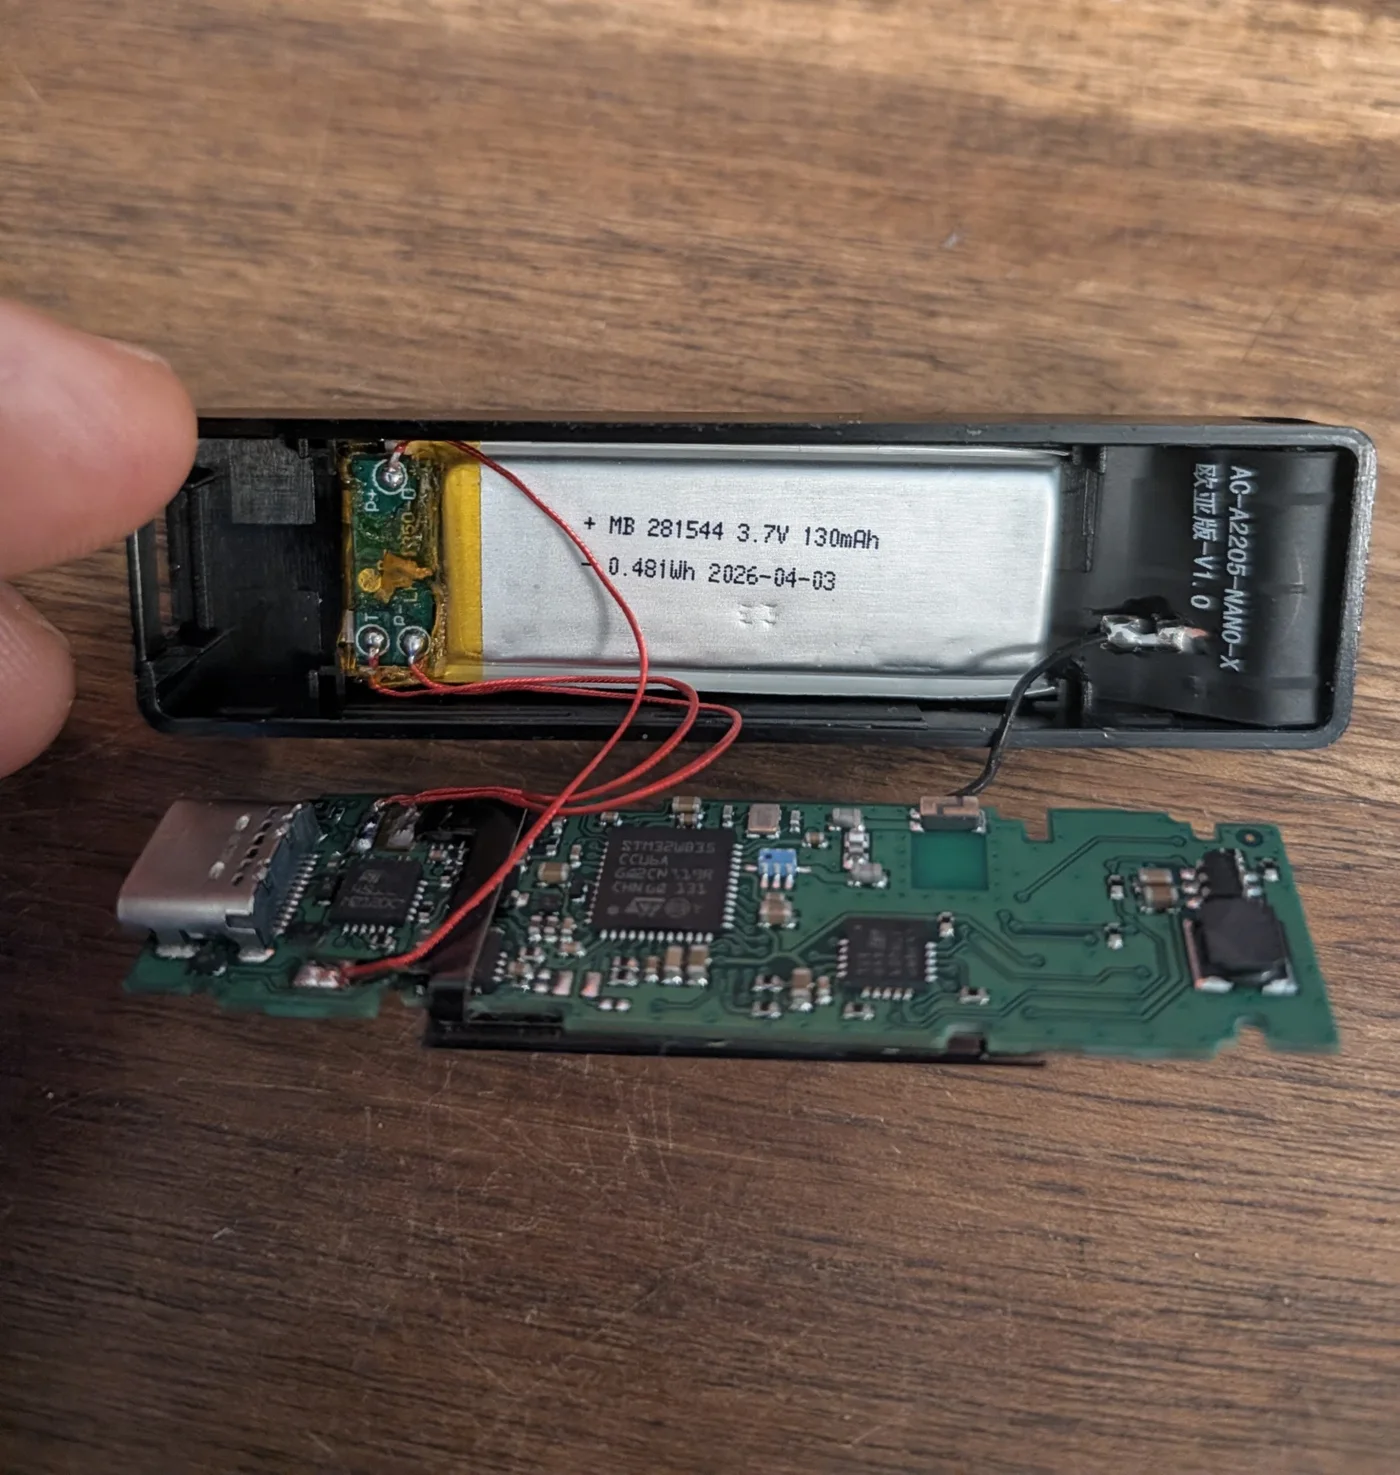
La photo ci-dessous a été partagée comme la découverte européenne. Elle montre un Nano X ouvert, avec des fils rouges soudés à la carte de protection de la batterie, un câble coaxial noir qui se termine sur un plot soudé du boîtier et ce qui ressemble à une seconde carte sous la carte principale. L’étiquette de la batterie diffère aussi de l’unité de référence ci-dessus, ce qui ne prouve rien à soi seul. Nous ne pouvons pas vérifier qui a pris la photo ni quand, et Ledger ne l’a pas commentée.
Combien a été dérobé
Il n’existe aucun total officiel. Des analystes indépendants ont compté les fonds volés on-chain, et leurs chiffres diffèrent parce qu’ils regroupent les portefeuilles différemment et valorisent les actifs à des moments différents.
| Source | Estimation | Portefeuilles |
|---|---|---|
| Specter | $86.9M+ | ≈ 98 |
| tanuki42 | $72M+ | – |
| Bitquery | ≈ $92.9M | 311 |
L’essentiel de la valeur a circulé sur Ethereum, TRON et Bitcoin, Bitquery citant aussi BNB Chain et Polygon. Une partie du Tether volé a été gelée, et des sociétés de traçage signalent qu’une partie de l’Ether est partie vers des services de mixage, ce qui complique la récupération d’heure en heure.
Le signalement venu d’Europe
Une personne a signalé sur les réseaux sociaux qu’un Ledger acheté il y a quelques semaines auprès d’un revendeur européen contenait un implant similaire. Le message décrivait un câblage inhabituel qu’un appareil normal n’a pas, et indiquait qu’aucun fonds n’avait été volé.
C’est le point le plus fragile de l’affaire. Aucun revendeur ni pays n’a été nommé, aucune photo n’a été vérifiée par Ledger ni par nous, et Ledger n’a pas réagi. Si cela se confirmait, le problème ne se limiterait pas à l’Asie du Sud-Est : il mérite donc de l’attention sans être tenu pour établi.
Si vous possédez un Ledger : que faire maintenant
Les étapes dépendent de l’origine de l’appareil et suivent les consignes publiées par Ledger elle-même.
Acheté chez CryptoBilis et pas encore configuré
Ne lancez pas la configuration. Gardez la boîte et contactez Ledger via sa page d’assistance officielle.
Acheté chez CryptoBilis et déjà configuré
Considérez la phrase de récupération comme compromise. Créez un nouveau portefeuille sur un appareil de confiance, avec une nouvelle phrase, et déplacez-y vos coins.
Acheté ailleurs
Rien dans les informations publiques n’indique que votre appareil soit touché. Vérifiez que l’emballage était scellé et que vous avez généré la phrase vous-même.
Quoi que vous fassiez ensuite
N’utilisez que les canaux officiels de Ledger. Ledger ne demande jamais votre phrase de récupération, et personne qui propose de l’aide ou une récupération ne devrait le faire non plus.
Déplacez les fonds dans le calme et dans l’ordre : envoyez d’abord un petit montant de test, vérifiez qu’il arrive, puis déplacez le reste. Faites-le depuis un ordinateur sain et ignorez tout lien d’un message qui vous presse.
Pourquoi les mineurs sont concernés
Toute la production d’un mineur aboutit à une adresse, et l’adresse vient d’un portefeuille. Les paiements du pool, les récompenses de bloc en solo et les revenus de location vont tous à l’adresse que vous donnez au pool. Si la phrase derrière cette adresse a été enregistrée lors de la configuration, chaque paiement futur appartient à quelqu’un d’autre.
Les mineurs achètent aussi du matériel auprès de revendeurs, exactement le type de canal qui a failli ici. La leçon vaut pour un ASIC comme pour un portefeuille : le vendeur le moins cher ou le plus pratique n’est pas toujours le plus sûr.
Comment acheter et configurer un portefeuille matériel en toute sécurité
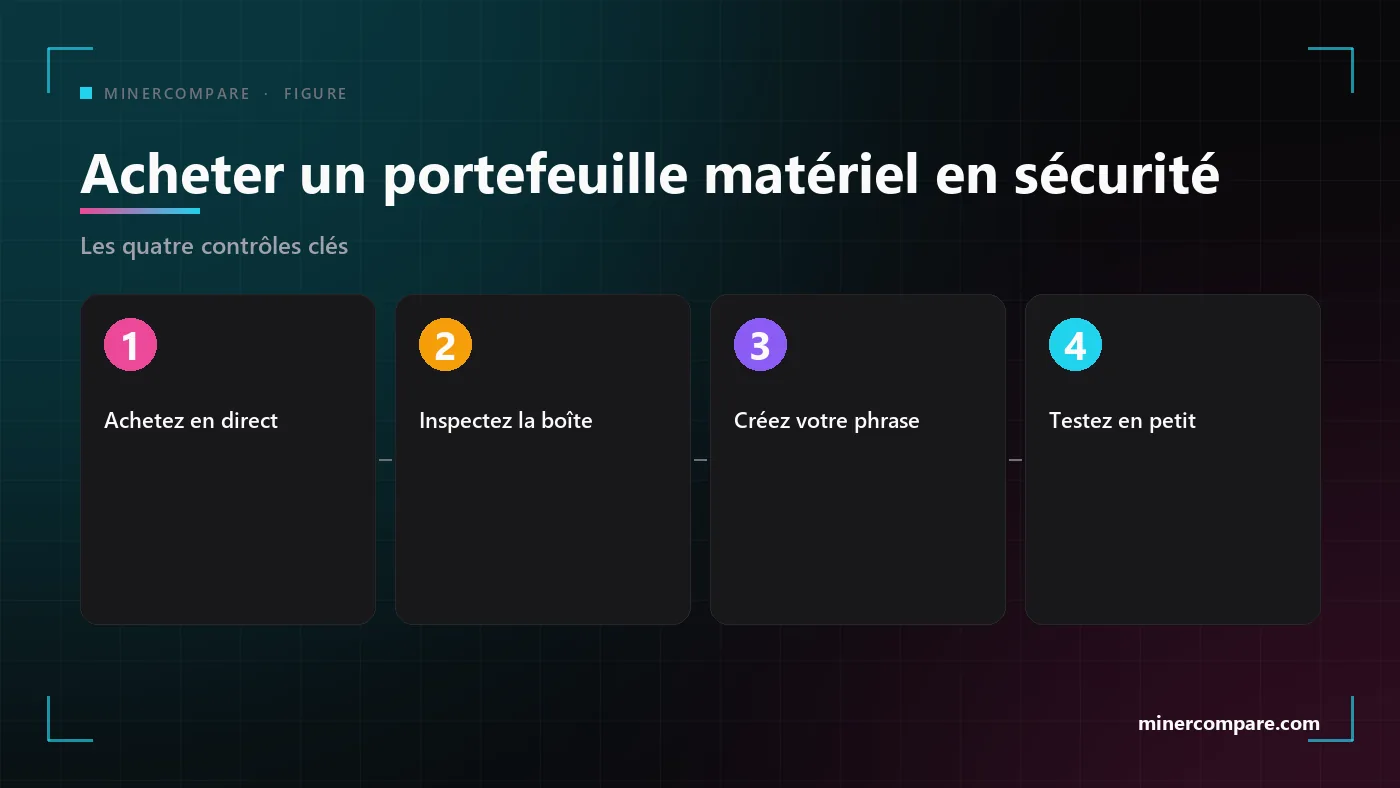
Aucune de ces étapes n’est compliquée, et ensemble elles auraient évité presque tous les vols décrits ici.
- Achetez auprès du fabricant ou d’un revendeur officiel. Ouvrez le site du fabricant et suivez son lien vers la liste des revendeurs, jamais un lien issu d’une publicité ou d’un message.
- Inspectez la boîte et l’appareil. Cherchez des scellés brisés, des traces de colle ou d’outils, un appareil déjà configuré ou une carte où des mots sont déjà écrits.
- Générez la phrase vous-même. Une phrase arrivée sur une carte, dans un PDF ou dans un message n’est jamais à vous seul : refusez tout appareil qui arrive avec une phrase.
- Écrivez la phrase sur papier, une seule fois, loin des caméras. Ne la photographiez jamais, ne la saisissez pas sur un téléphone et ne la stockez pas dans une note dans le cloud.
- Envoyez un petit montant de test avant le montant réel. Confirmez aussi l’adresse sur l’écran de l’appareil, pas seulement sur votre ordinateur.
- Répartissez les sommes importantes. Utilisez plus d’un portefeuille pour les avoirs importants, afin qu’une défaillance n’emporte pas tout.
La même prudence s’applique à l’achat de matériel de minage. Notre guide d’achat explique comment juger un vendeur, et les pages vendeurs montrent qui est vérifié sur ce site. Guide d’achat des mineurs ASIC : que vérifier avant de payer · Vendeurs de mineurs ASIC vérifiés
Les arnaques qui suivent les gros titres
Chaque incident de ce genre amène une seconde vague de fausse aide. Des chercheurs ont déjà mis en garde contre de fausses annonces dans les moteurs de recherche, de fausses applications de migration et des messages qui promettent de récupérer les fonds volés contre des frais.
- Ledger ne vous demandera jamais votre phrase de récupération de 24 mots, ni par message, ni par appel, ni par formulaire, ni par application.
- Le support ne vous contacte jamais en premier. Allez vous-même sur le site officiel et saisissez l’adresse à la main.
- Un service de récupération qui exige des frais d’avance ou un accès à votre portefeuille est un second vol.
- Téléchargez les logiciels de portefeuille uniquement depuis le site officiel du fabricant, et vérifiez l’adresse deux fois.
Les incidents Ledger précédents, pour le contexte
Ce n’est pas le premier gros titre de sécurité de Ledger, mais c’est un problème d’une autre nature que les précédents.
- Décembre 2023 : une bibliothèque logicielle malveillante. Une version compromise du Connect Kit de Ledger a servi à vider des portefeuilles pendant quelques heures avant d’être remplacée.
- Janvier 2026 : une exposition chez un partenaire de paiement. Une intrusion chez le partenaire Global-e a exposé les données de commande de clients Ledger. Les données de paiement et les phrases de récupération n’étaient pas touchées, mais du phishing a suivi.
- Octobre 2026 : des appareils altérés dans un canal de vente. L’affaire actuelle concerne une modification physique avant que l’appareil n’atteigne le client.
Ces articles et ces pages vont plus loin sur les portefeuilles, les pools et les configurations sûres. Configurer un mineur ASIC : alimentation, réseau, pool et refroidissement pas à pas · Les pools de minage Bitcoin expliqués : les plus grands pools, les frais et les méthodes de paiement · Le minage solo vaut-il le coup ? Les vraies chances Bitcoin en 2026 · Pools de minage crypto · Calculateur de minage Bitcoin
En résumé
Un portefeuille matériel n’est digne de confiance que par le chemin qu’il a suivi pour arriver jusqu’à vous. L’affaire Ledger montre qu’une marque authentique peut quand même arriver modifiée par un maillon faible de la chaîne de vente.
Achetez en direct, créez votre propre phrase, testez avec de petits montants et ignorez quiconque propose de l’aide sans qu’on la demande. Si vous avez acheté auprès du revendeur cité dans cette affaire, déplacez vos coins maintenant et suivez uniquement les instructions officielles de Ledger.
Le guide couvre l’alimentation, le réseau, les pools et les portefeuilles, pour que votre mineur et vos paiements démarrent sur des bases sûres.
Lire le guide de minage