Englisch
 Deutsch
 Ungarisch
 Niederländisch
 Spanisch
 Französisch
 Italienisch
 Tschechisch
 Polnisch
 Griechisch
Am 10. Oktober 2026 bestätigte Ledger, dass ein über einen Händler in Südostasien verkauftes Gerät ein nicht autorisiertes Hardware-Implantat enthielt, nachdem Kunden geleerte Wallets im Wert von mehreren zehn Millionen Dollar gemeldet hatten. Der Fall entwickelt sich noch, deshalb trennt dieser Artikel, was bestätigt ist, von dem, was nur behauptet wird, und erklärt, was Sie als Besitzer eines Ledger oder einer anderen Hardware-Wallet tun sollten.
Die kurze Antwort
Das sieht nach einem Fall manipulierter Geräte in der Lieferkette aus und nicht nach einem Hack von Ledger. Kunden, die bei einem Händler, CryptoBilis, gekauft hatten, wurden ab dem 9. Oktober um ihre Wallet-Guthaben gebracht. Ledger bat den Händler, den Verkauf einzustellen, und bestätigte dann ein Hardware-Implantat in einem betroffenen Gerät.
Wenn Sie nicht bei diesem Händler gekauft haben, deutet in den öffentlichen Berichten nichts darauf hin, dass Ihr Gerät gefährdet ist. Wenn doch, richten Sie das Gerät nicht ein, und wenn Sie es bereits getan haben, übertragen Sie Ihre Coins in eine neue Wallet mit einer neuen Wiederherstellungsphrase.
So hat sich der Fall entwickelt
Die ersten Meldungen kamen am 9. Oktober 2026. Kunden in Südostasien schilderten, dass ihre Wallets kurz nach der Einrichtung geleert wurden, und On-Chain-Analysten begannen, die gestohlenen Gelder zu verfolgen. Ledger erklärte, es untersuche ein konkretes Problem im Zusammenhang mit dem Händler CryptoBilis, und forderte ihn auf, alle Verkäufe und Lieferungen von Ledger-Geräten zu pausieren.
CryptoBilis wird als Ledger-Händler für Indonesien, Malaysia und die Philippinen geführt und verkauft auch Hardware-Wallets anderer Hersteller. Mark Karpelès, der frühere Chef von Mt. Gox, behauptete öffentlich, vom Händler verkaufte Geräte seien manipuliert worden und enthielten Spionagesoftware.
Am 10. Oktober veröffentlichte Ledger ein Update und bestätigte ein nicht autorisiertes Hardware-Implantat im Gerät eines betroffenen Nutzers. Der Händler setzte den Verkauf von Hardware-Wallets bis zum Ende der Untersuchung aus, und Ledger erklärte, es arbeite mit den Behörden zusammen, und dankte der Sicherheitsgruppe SEAL 911 für ihre Hilfe.
Was bestätigt ist und was nicht
Bei einer solchen Geschichte geht alles schnell, und Gerüchte verbreiten sich schneller als Fakten. Das sind die Punkte, die Ledger oder mehrere unabhängige Quellen stützen.
- Ledger hat den Händler untersucht und ihn gebeten, den Verkauf einzustellen. Das hat Ledger selbst mitgeteilt, und der Händler setzte den Verkauf von Hardware-Wallets später aus.
- Ledger hat ein nicht autorisiertes Hardware-Implantat in einem betroffenen Gerät bestätigt. Es hat nicht gesagt, um welches Modell es sich handelte, wie das Teil eingebaut wurde oder ob es etwas nach außen gesendet hat.
- Ledger erklärt, es gebe keine Anzeichen dafür, dass die eigenen Systeme kompromittiert wurden. Das Unternehmen arbeitet an zusätzlichen Maßnahmen gegen Manipulation.
- Große Beträge verließen in kurzer Zeit viele Wallets. Mehrere Analysten verfolgten die Bewegungen über Bitcoin, Ethereum und TRON, auch wenn ihre Summen voneinander abweichen.
Andere Punkte sind noch offen, und wer sie als Tatsache darstellt, rät nur.
- Ob das Implantat jeden Diebstahl erklärt. Ledger hat das eine bestätigte Gerät nicht mit allen Verlusten in Verbindung gebracht.
- Wie viele Geräte und Kunden betroffen sind. Eine offizielle Zahl gibt es nicht.
- Wer dahintersteckt. Es wurde keine Gruppe, keine Festnahme und keine Beschlagnahmung gemeldet.
- Ob der Händler Bescheid wusste. Ob er Opfer, nachlässiges Glied oder beteiligt war, ist nicht geklärt, und wir spekulieren nicht.
Wie ein Hardware-Implantat eine Wiederherstellungsphrase stehlen kann
Eine Hardware-Wallet bewahrt Ihre Schlüssel in einem sicheren Chip auf, aber die Wiederherstellungsphrase muss trotzdem bis zu Ihren Augen gelangen. Bei der Einrichtung zeigt das Gerät 24 Wörter auf dem Bildschirm an, und Sie schreiben sie auf. Alles, was in diesem Moment die Datenleitungen des Bildschirms mitlesen kann, kann auch die Wörter lesen, ohne den sicheren Chip je zu berühren.
Das ist der Mechanismus, den Sicherheitsforscher für diesen Fall beschrieben haben: ein kleiner Mikrocontroller am Display, der die angezeigten Zeichen aufzeichnet und über eine Mobilfunkverbindung nach außen sendet. Karpelès zeigte Bilder eines Geräts mit einem kleinen Bauteil unter dem Bildschirmbereich. Ledger hat diese technischen Einzelheiten nicht bestätigt, lesen Sie sie also als Arbeitshypothese.
Dieselbe Logik erklärt, warum ein Angreifer das Gerät vor Ihnen in die Finger bekommen muss. Haben Sie die Phrase selbst auf einem unberührten Gerät erzeugt, hätte ein später eingebautes Implantat nichts Neues aufzuzeichnen. Das Risiko liegt im Moment der Einrichtung, weshalb ein manipuliertes Gerät weit gefährlicher ist als eines, das sauber gekauft und im Regal gelassen wurde.
Wie das Innere eines Ledger Nano X aussehen sollte
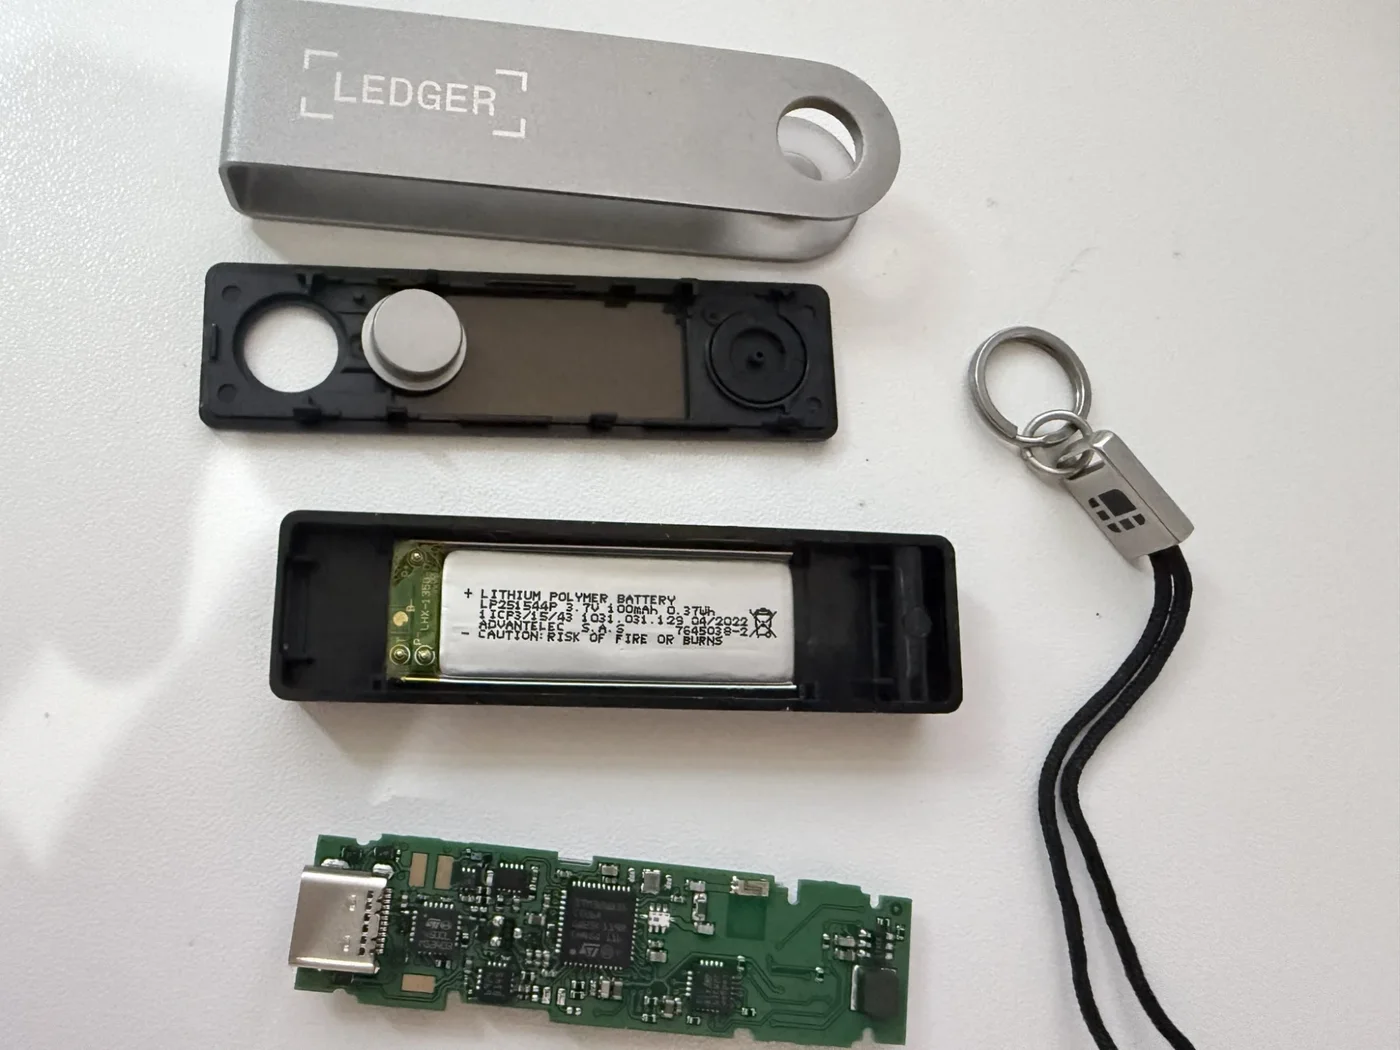
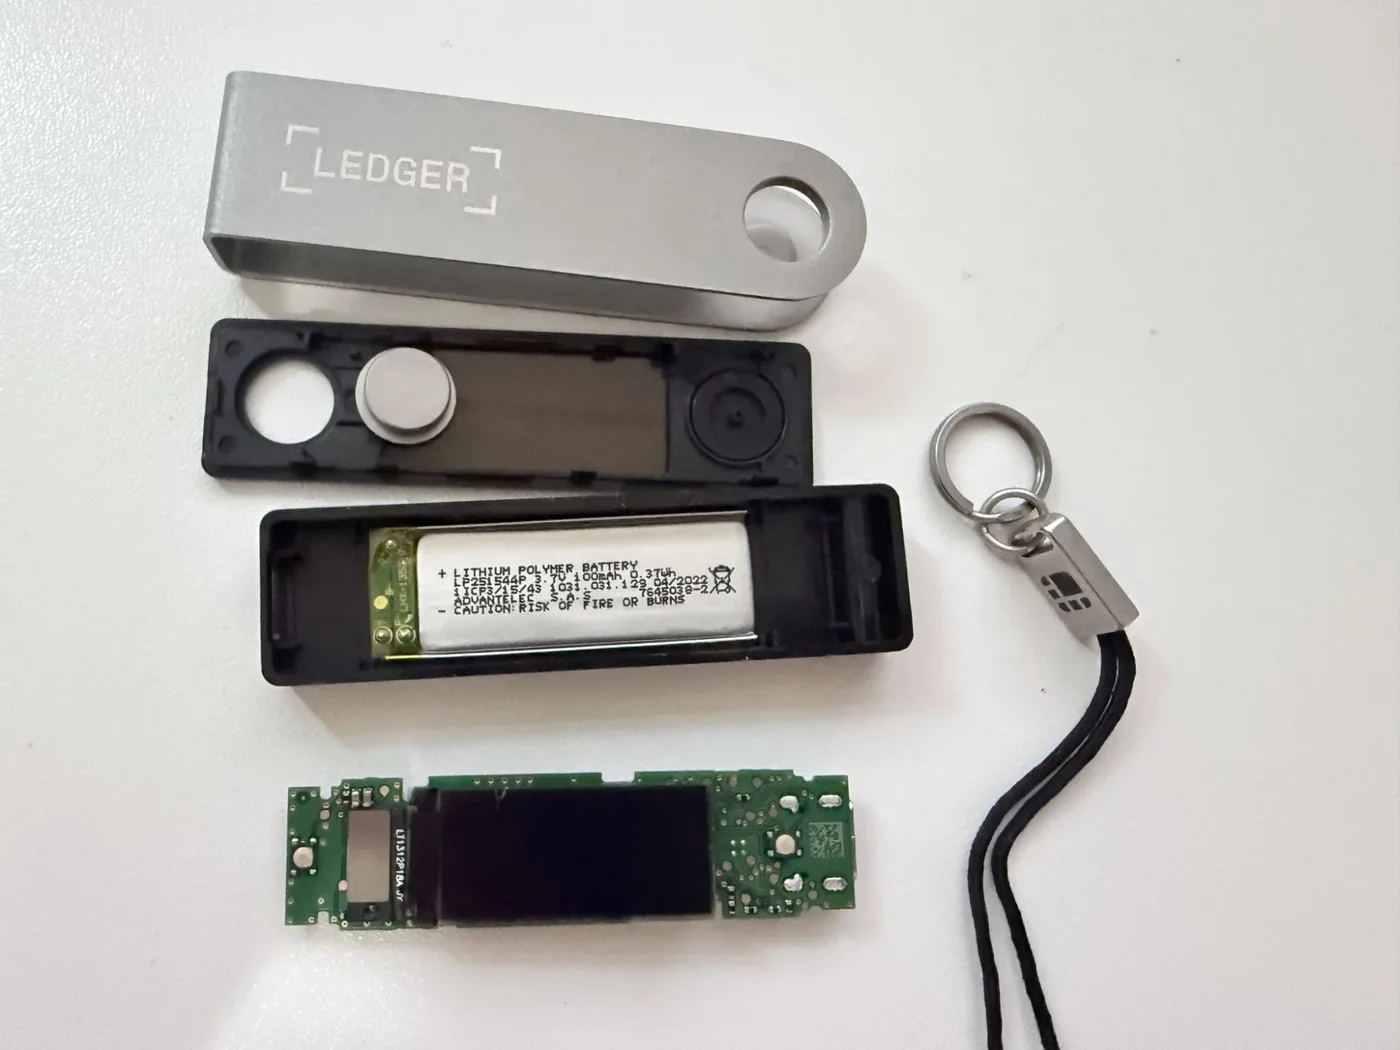
Ein unberührter Ledger Nano X hat nichts unter seinem Bildschirm. Das Gerät hat zwei Seiten: die Bauteilseite mit dem Hauptchip, dem USB-C-Anschluss und dem Akkuanschluss sowie die Bildschirmseite, die nur das OLED-Display und seinen Steckverbinder trägt. Die zwei Fotos unten zeigen zum Vergleich ein unverändertes, geöffnetes Gerät.
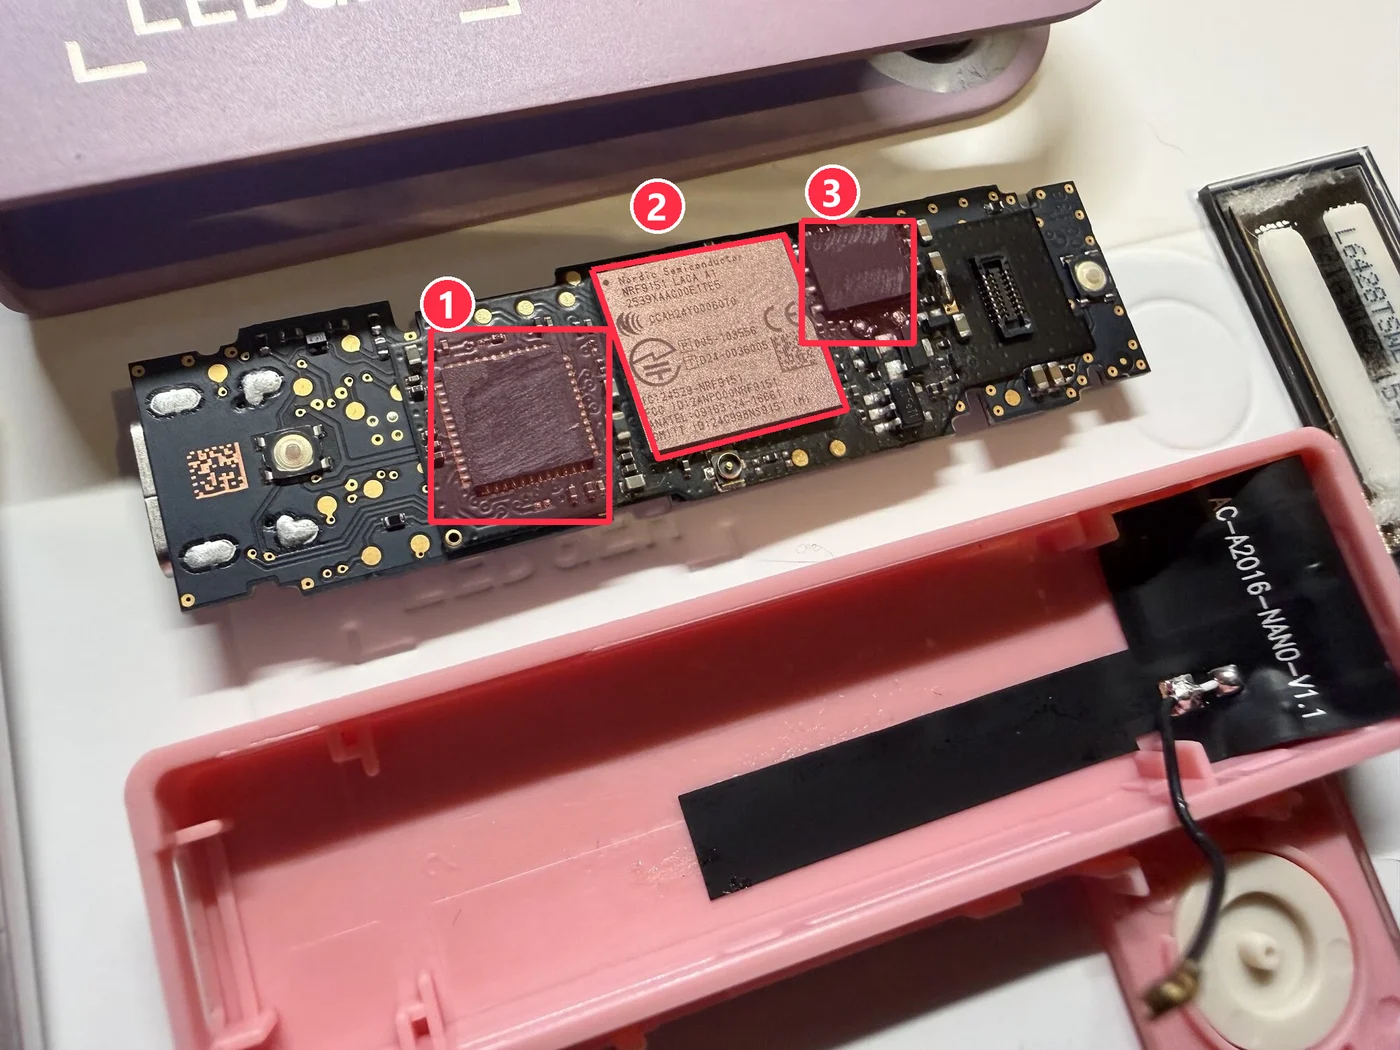
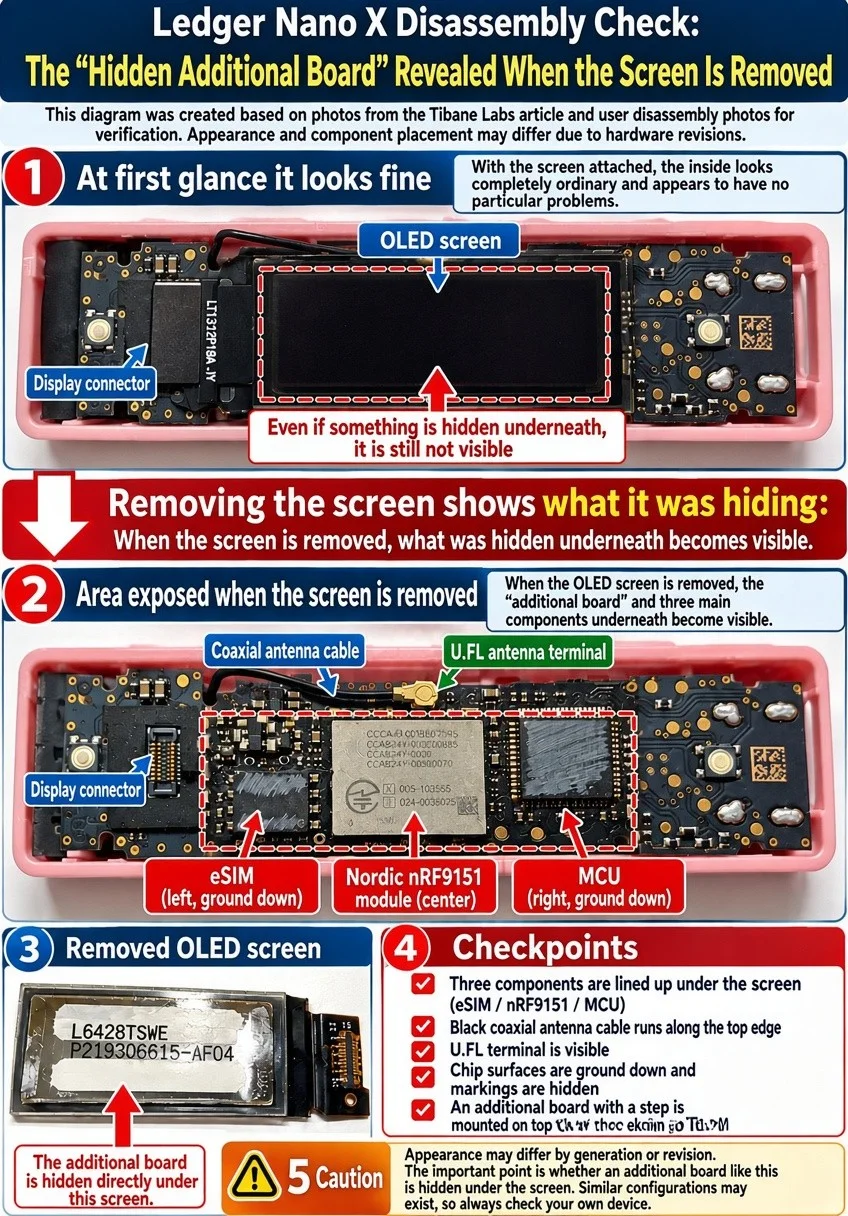
Vergleichen Sie das jetzt mit der Bildschirmseite eines manipulierten Geräts. Bei abgehobenem Display zeigen sich drei Teile dort, wo ein unberührtes Gerät nur eine glatte Fläche hat: ein Chip links, in der Mitte ein zellulares Modul Nordic nRF9151 und rechts ein zweiter Chip neben dem Display-Steckverbinder. Die Aufdrucke beider Chips wirken abgeschliffen, deshalb haben wir sie nach Position und nach dem Diagramm von Tibane Labs unten markiert und nicht nach dem, was darauf steht.
Forscher beschreiben bei einem manipulierten Gerät ein anderes Bild: Hebt man den Bildschirm an, liegt darunter eine zusätzliche Platine. Das Diagramm unten nennt als Quellen den Artikel von Tibane Labs und Demontagefotos von Nutzern und beschriftet unter dem Display eine eSIM, ein zellulares Modul Nordic nRF9151 und einen zweiten Mikrocontroller, mit einem Koaxial-Antennenkabel am Rand. Es ist eine übersetzte und kommentierte Zusammenfassung, lesen Sie die Anordnung der Bauteile also als Richtwert und nicht als offizielle Zerlegung.
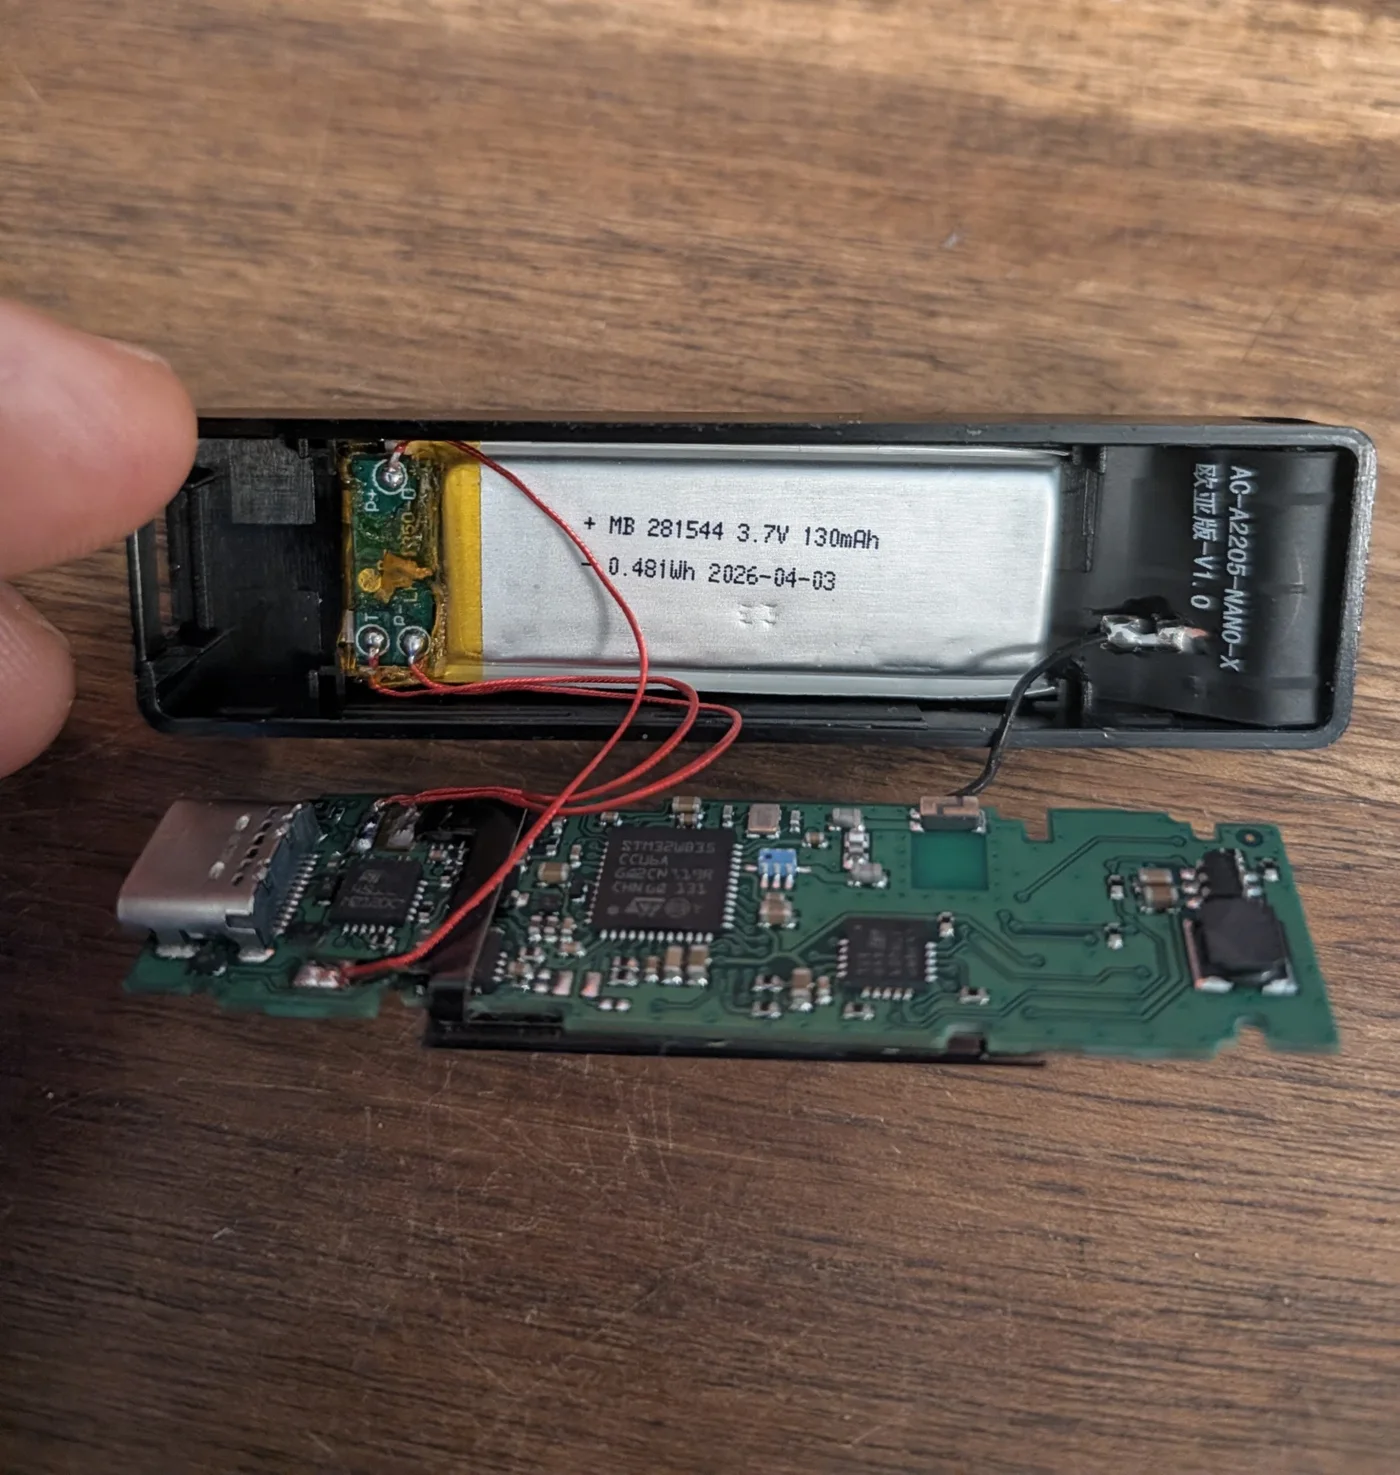
Das Foto unten wurde als der europäische Fund verbreitet. Es zeigt einen geöffneten Nano X mit roten Drähten, die an die Schutzplatine des Akkus gelötet sind, einem schwarzen Koaxialkabel, das an einer angelöteten Fläche am Gehäuse endet, und etwas, das wie eine zweite Platine unter der Hauptplatine aussieht. Auch das Akkuetikett weicht vom Referenzgerät oben ab, was für sich allein nichts beweist. Wir können nicht überprüfen, wer das Foto wann gemacht hat, und Ledger hat sich dazu nicht geäußert.
Wie viel entwendet wurde
Es gibt keine offizielle Gesamtsumme. Unabhängige Analysten haben die gestohlenen Gelder On-Chain gezählt, und ihre Zahlen weichen ab, weil sie Wallets unterschiedlich zusammenfassen und die Werte zu verschiedenen Zeitpunkten bewerten.
| Quelle | Schätzung | Wallets |
|---|---|---|
| Specter | $86.9M+ | ≈ 98 |
| tanuki42 | $72M+ | – |
| Bitquery | ≈ $92.9M | 311 |
Der größte Teil des Werts bewegte sich über Ethereum, TRON und Bitcoin, wobei Bitquery außerdem BNB Chain und Polygon nennt. Ein Teil des gestohlenen Tether wurde eingefroren, und Analysefirmen berichten, dass ein Teil des Ether in Mixing-Dienste geflossen ist, was die Rückholung mit jeder Stunde erschwert.
Die Meldung aus Europa
Eine Person berichtete in sozialen Medien, ein vor einigen Wochen bei einem europäischen Händler gekauftes Ledger enthalte ein ähnliches Implantat. Der Beitrag beschrieb ungewöhnliche Verdrahtung, die ein normales Gerät nicht hat, und sagte, es seien keine Gelder daraus gestohlen worden.
Das ist der schwächste Teil der Geschichte. Es wurden weder Händler noch Land genannt, kein Foto wurde von Ledger oder von uns verifiziert, und Ledger hat sich nicht geäußert. Sollte es sich bestätigen, wäre das Problem nicht auf Südostasien beschränkt, es verdient also Aufmerksamkeit, ohne als gesichert zu gelten.
Wenn Sie ein Ledger besitzen: was jetzt zu tun ist
Die Schritte hängen davon ab, woher das Gerät stammt, und sie folgen Ledgers eigener veröffentlichter Anleitung.
Bei CryptoBilis gekauft und noch nicht eingerichtet
Starten Sie die Einrichtung nicht. Behalten Sie die Verpackung und wenden Sie sich über die offizielle Support-Seite an Ledger.
Bei CryptoBilis gekauft und bereits eingerichtet
Behandeln Sie die Wiederherstellungsphrase als kompromittiert. Erstellen Sie auf einem vertrauenswürdigen Gerät eine neue Wallet mit einer neuen Phrase und übertragen Sie Ihre Coins dorthin.
Anderswo gekauft
In den öffentlichen Berichten deutet nichts darauf hin, dass Ihr Gerät betroffen ist. Prüfen Sie, ob die Verpackung versiegelt war und ob Sie die Phrase selbst erzeugt haben.
Was Sie auch als Nächstes tun
Nutzen Sie nur offizielle Ledger-Kanäle. Ledger fragt nie nach Ihrer Wiederherstellungsphrase, und das sollte auch niemand tun, der Hilfe oder Wiederherstellung anbietet.
Übertragen Sie die Gelder in ruhiger Reihenfolge: Senden Sie zuerst einen kleinen Testbetrag, bestätigen Sie den Eingang und übertragen Sie dann den Rest. Tun Sie es von einem sauberen Computer aus und ignorieren Sie jeden Link in einer Nachricht, die zur Eile drängt.
Warum Miner das betrifft
Der gesamte Ertrag eines Miners landet an einer Adresse, und die Adresse stammt aus einer Wallet. Pool-Auszahlungen, Solo-Blockbelohnungen und Mieteinnahmen gehen alle an die Adresse, die Sie dem Pool nennen. Wurde die Phrase hinter dieser Adresse bei der Einrichtung aufgezeichnet, gehört jede künftige Auszahlung jemand anderem.
Miner kaufen Hardware auch bei Händlern, also über genau die Art von Vertriebsweg, die hier versagt hat. Die Lehre gilt für einen ASIC genauso wie für eine Wallet: Der billigste oder bequemste Verkäufer ist nicht immer der sichere.
So kaufen und richten Sie eine Hardware-Wallet sicher ein
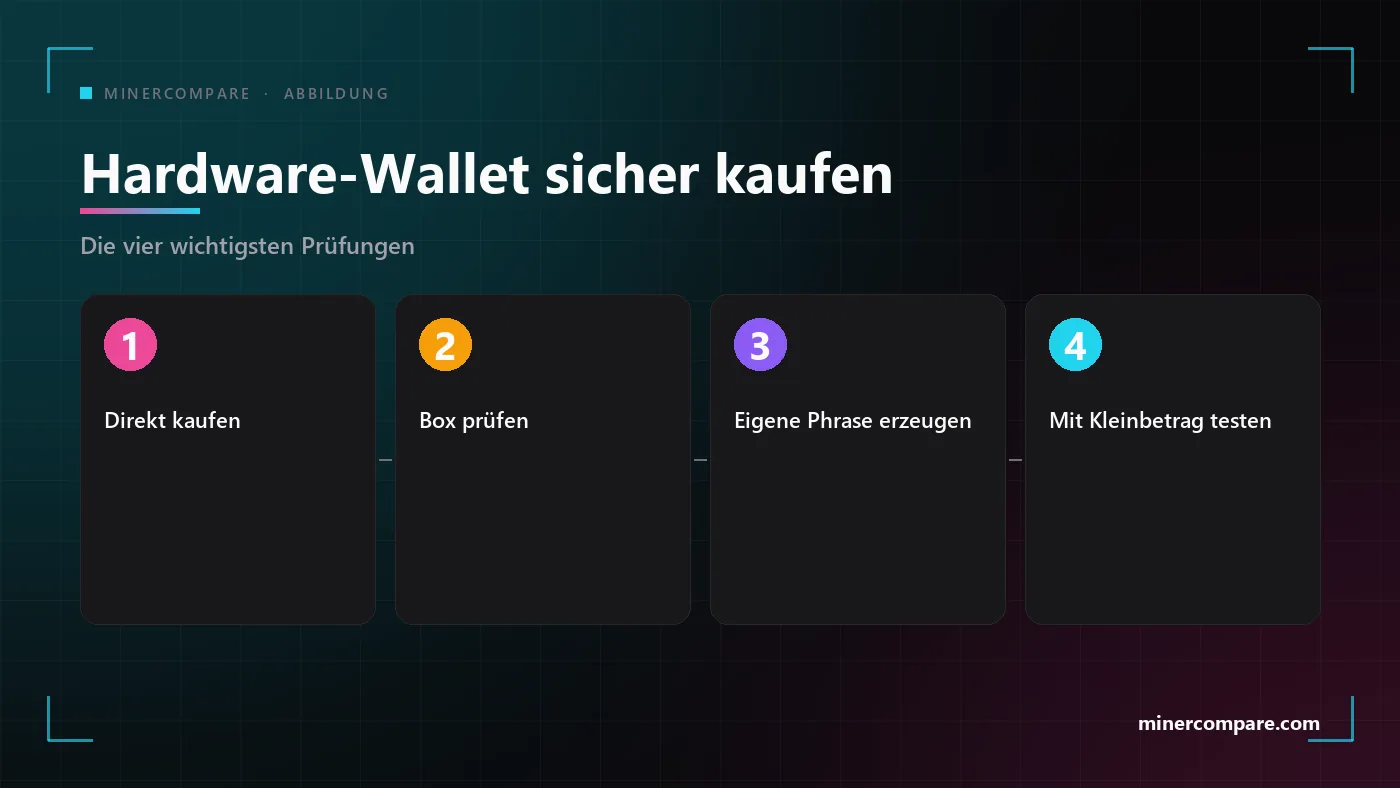
Keiner dieser Schritte ist kompliziert, und zusammen hätten sie fast jeden hier beschriebenen Diebstahl verhindert.
- Kaufen Sie beim Hersteller oder bei einem offiziellen Händler. Öffnen Sie die Website des Herstellers und folgen Sie dort dem Link zur Händlerliste, niemals einem Link aus einer Anzeige oder Nachricht.
- Prüfen Sie Verpackung und Gerät. Achten Sie auf gebrochene Siegel, Spuren von Kleber oder Werkzeug, ein bereits eingerichtetes Gerät oder eine Karte, auf der schon Wörter stehen.
- Erzeugen Sie die Phrase selbst. Eine Phrase, die auf einer Karte, in einer PDF oder in einer Nachricht kam, gehört nie nur Ihnen. Lehnen Sie daher jedes Gerät ab, das mit einer solchen ankommt.
- Schreiben Sie die Phrase einmal auf Papier, fern von Kameras. Fotografieren Sie sie nie, tippen Sie sie nicht in ein Handy und speichern Sie sie nicht in einer Cloud-Notiz.
- Senden Sie vor dem echten Betrag einen kleinen Testbetrag. Bestätigen Sie die Adresse außerdem auf dem Bildschirm des Geräts und nicht nur auf Ihrem Computer.
- Teilen Sie größere Summen auf. Nutzen Sie für große Bestände mehr als eine Wallet, damit ein Ausfall nicht alles mitnimmt.
Dieselbe Sorgfalt gilt beim Kauf von Mining-Hardware. Unser Kaufratgeber erklärt, wie Sie einen Verkäufer beurteilen, und die Händlerseiten zeigen, wer auf dieser Website verifiziert ist. ASIC-Miner-Kaufratgeber: Was Sie vor der Zahlung prüfen sollten · Verifizierte ASIC-Miner-Händler
Die Betrugsmaschen, die den Schlagzeilen folgen
Auf jeden solchen Vorfall folgt eine zweite Welle falscher Hilfe. Forscher haben bereits vor gefälschten Suchanzeigen, gefälschten Migrations-Apps und Nachrichten gewarnt, die gegen eine Gebühr die Rückholung gestohlener Gelder versprechen.
- Ledger fragt Sie nie nach Ihrer aus 24 Wörtern bestehenden Wiederherstellungsphrase, weder per Nachricht noch per Anruf, Formular oder App.
- Der Support kontaktiert Sie nie zuerst. Rufen Sie die offizielle Website selbst auf und tippen Sie die Adresse von Hand ein.
- Ein Wiederherstellungsdienst, der eine Vorauszahlung oder Zugriff auf Ihre Wallet verlangt, ist ein zweiter Diebstahl.
- Laden Sie Wallet-Software nur von der offiziellen Website des Herstellers herunter und prüfen Sie die Adresse zweimal.
Frühere Ledger-Vorfälle zur Einordnung
Es ist nicht Ledgers erste Sicherheitsschlagzeile, aber es ist ein anderes Problem als die früheren.
- Dezember 2023: eine schädliche Softwarebibliothek. Eine kompromittierte Version von Ledgers Connect Kit wurde einige Stunden lang genutzt, um Wallets zu leeren, bevor sie ersetzt wurde.
- Januar 2026: eine Offenlegung bei einem Zahlungspartner. Ein Einbruch beim Partner Global-e legte Bestelldaten von Ledger-Kunden offen. Zahlungsdaten und Wiederherstellungsphrasen waren nicht betroffen, doch es folgte Phishing.
- Oktober 2026: manipulierte Geräte in einem Vertriebsweg. Der aktuelle Fall betrifft eine physische Veränderung, bevor das Gerät den Kunden erreicht.
Diese Artikel und Seiten gehen weiter auf Wallets, Pools und sichere Einrichtung ein. ASIC-Miner einrichten: Strom, Netzwerk, Pool und Kühlung Schritt für Schritt · Bitcoin-Mining-Pools erklärt: die größten Pools, Gebühren und Auszahlungsmethoden · Lohnt sich Solo-Mining? Die ehrlichen Bitcoin-Chancen 2026 · Krypto-Mining-Pools · Bitcoin-Mining-Rechner
Fazit
Eine Hardware-Wallet ist nur so vertrauenswürdig wie der Weg, auf dem sie zu Ihnen gelangt ist. Der Ledger-Fall zeigt, dass auch eine echte Marke über ein schwaches Glied der Lieferkette verändert ankommen kann.
Kaufen Sie direkt, erzeugen Sie Ihre Phrase selbst, testen Sie mit kleinen Beträgen und ignorieren Sie alle, die ungefragt Hilfe anbieten. Haben Sie bei dem in dieser Geschichte genannten Händler gekauft, übertragen Sie Ihre Coins jetzt und folgen Sie nur Ledgers offiziellen Anweisungen.
Der Leitfaden behandelt Strom, Netzwerk, Pools und Wallets, damit Ihr Miner und Ihre Auszahlungen auf sicherem Fundament starten.
Den Mining-Leitfaden lesen