Inglés
 Alemán
 Húngaro
 Neerlandés
 Español
 Francés
 Italiano
 Checo
 Polaco
 Griego
El 10 de octubre de 2026 Ledger confirmó que un dispositivo vendido a través de un revendedor del Sudeste Asiático contenía un implante de hardware no autorizado, después de que clientes denunciaran carteras vaciadas por decenas de millones de dólares. El caso sigue desarrollándose, así que este artículo separa lo confirmado de lo que solo se afirma y explica qué hacer si tienes un Ledger o cualquier otra cartera de hardware.
La respuesta corta
Parece un caso de cadena de suministro con dispositivos manipulados, no un hackeo de Ledger. Los clientes que compraron a un revendedor, CryptoBilis, vieron vaciadas sus carteras desde el 9 de octubre. Ledger pidió al revendedor que dejara de vender y después confirmó un implante de hardware en un dispositivo afectado.
Si no compraste a ese revendedor, nada en los informes públicos indica que tu dispositivo esté en riesgo. Si lo hiciste, no configures el dispositivo, y si ya lo has hecho, mueve tus monedas a una cartera nueva con una frase de recuperación nueva.
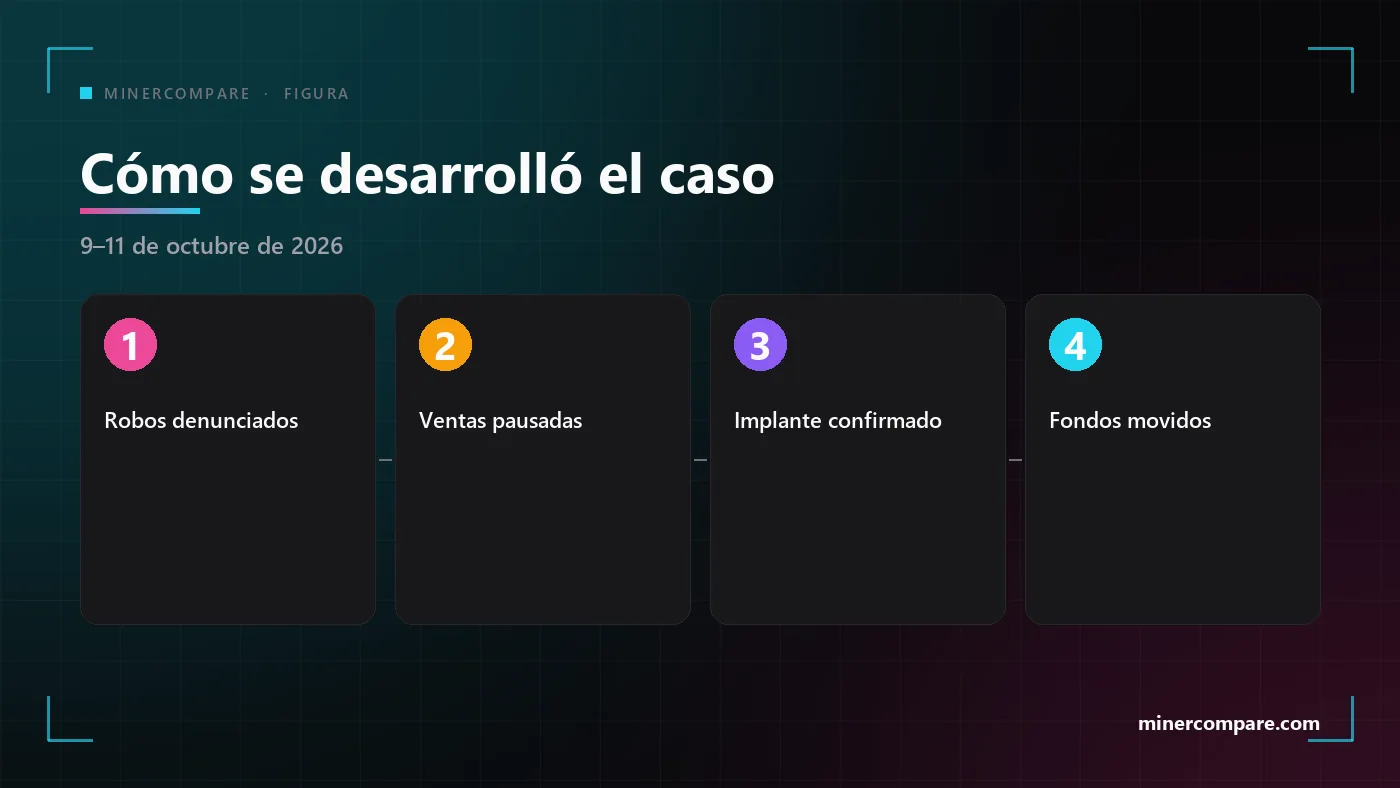
Cómo se desarrolló el caso
Los primeros informes llegaron el 9 de octubre de 2026. Clientes del Sudeste Asiático describieron carteras vaciadas poco después de la configuración, y analistas on-chain empezaron a rastrear los fondos robados. Ledger dijo que investigaba un problema concreto relacionado con el revendedor CryptoBilis y le pidió que pausara todas las ventas y envíos de dispositivos Ledger.
CryptoBilis figura como revendedor de Ledger para Indonesia, Malasia y Filipinas, y también vende carteras de hardware de otros fabricantes. Mark Karpelès, el ex director de Mt. Gox, afirmó públicamente que los dispositivos vendidos por el revendedor habían sido manipulados y llevaban software espía.
El 10 de octubre Ledger publicó una actualización que confirmaba un implante de hardware no autorizado en el dispositivo de un usuario afectado. El revendedor suspendió sus ventas de carteras de hardware hasta que termine la investigación, y Ledger dijo que colabora con las autoridades y agradeció su ayuda al grupo de seguridad SEAL 911.
Qué está confirmado y qué no
Una historia así avanza rápido y los rumores viajan más deprisa que los hechos. Estos son los puntos que respaldan Ledger o varias fuentes independientes.
- Ledger investigó al revendedor y le pidió que dejara de vender. Lo dijo el propio Ledger, y más tarde el revendedor suspendió la venta de carteras de hardware.
- Ledger confirmó un implante de hardware no autorizado en un dispositivo afectado. No ha dicho de qué modelo se trataba, cómo se instaló la pieza ni si enviaba algo al exterior.
- Ledger dice que no hay indicios de que sus propios sistemas hayan sido comprometidos. Trabaja en medidas adicionales contra la manipulación.
- Grandes cantidades salieron de muchas carteras en poco tiempo. Varios analistas siguieron el movimiento a través de Bitcoin, Ethereum y TRON, aunque sus totales difieren.
Otros puntos siguen abiertos, y quien los presenta como hechos solo está adivinando.
- Si el implante explica todos los robos. Ledger no ha vinculado el único dispositivo confirmado con todas las pérdidas.
- Cuántos dispositivos y clientes están afectados. No existe una cifra oficial.
- Quién lo hizo. No se ha informado de ningún grupo, detención ni incautación.
- Si el revendedor lo sabía. No está establecido si fue una víctima, un eslabón negligente o si participó, y no vamos a especular.
Cómo un implante de hardware puede robar una frase de recuperación
Una cartera de hardware guarda tus claves en un chip seguro, pero la frase de recuperación aun así tiene que llegar hasta tus ojos. Durante la configuración el dispositivo muestra 24 palabras en su pantalla y tú las anotas. Cualquier cosa que pueda leer las líneas de datos de la pantalla en ese momento puede leer también las palabras, sin tocar nunca el chip seguro.
Este es el mecanismo que han descrito los investigadores de seguridad para este caso: un pequeño microcontrolador conectado a la pantalla, que registra los caracteres mostrados y los envía al exterior por un enlace móvil. Karpelès mostró imágenes de un dispositivo con un pequeño componente oculto bajo la zona de la pantalla. Ledger no ha confirmado estos detalles técnicos, así que léelos como una hipótesis de trabajo.
La misma lógica explica por qué el atacante necesita el dispositivo antes que tú. Si generaste la frase tú mismo en un dispositivo intacto, un implante añadido después no tendría nada nuevo que registrar. El riesgo está en el momento de la configuración, por eso una unidad manipulada es mucho más peligrosa que una comprada limpia y dejada en una estantería.
Cómo debería verse el interior de un Ledger Nano X
Un Ledger Nano X intacto no tiene nada bajo su pantalla. El dispositivo tiene dos caras: la cara de componentes, con el chip principal, el puerto USB-C y la conexión de la batería, y la cara de la pantalla, que solo lleva la pantalla OLED y su conector. Las dos fotos siguientes muestran, como referencia, un dispositivo sin modificar y abierto.
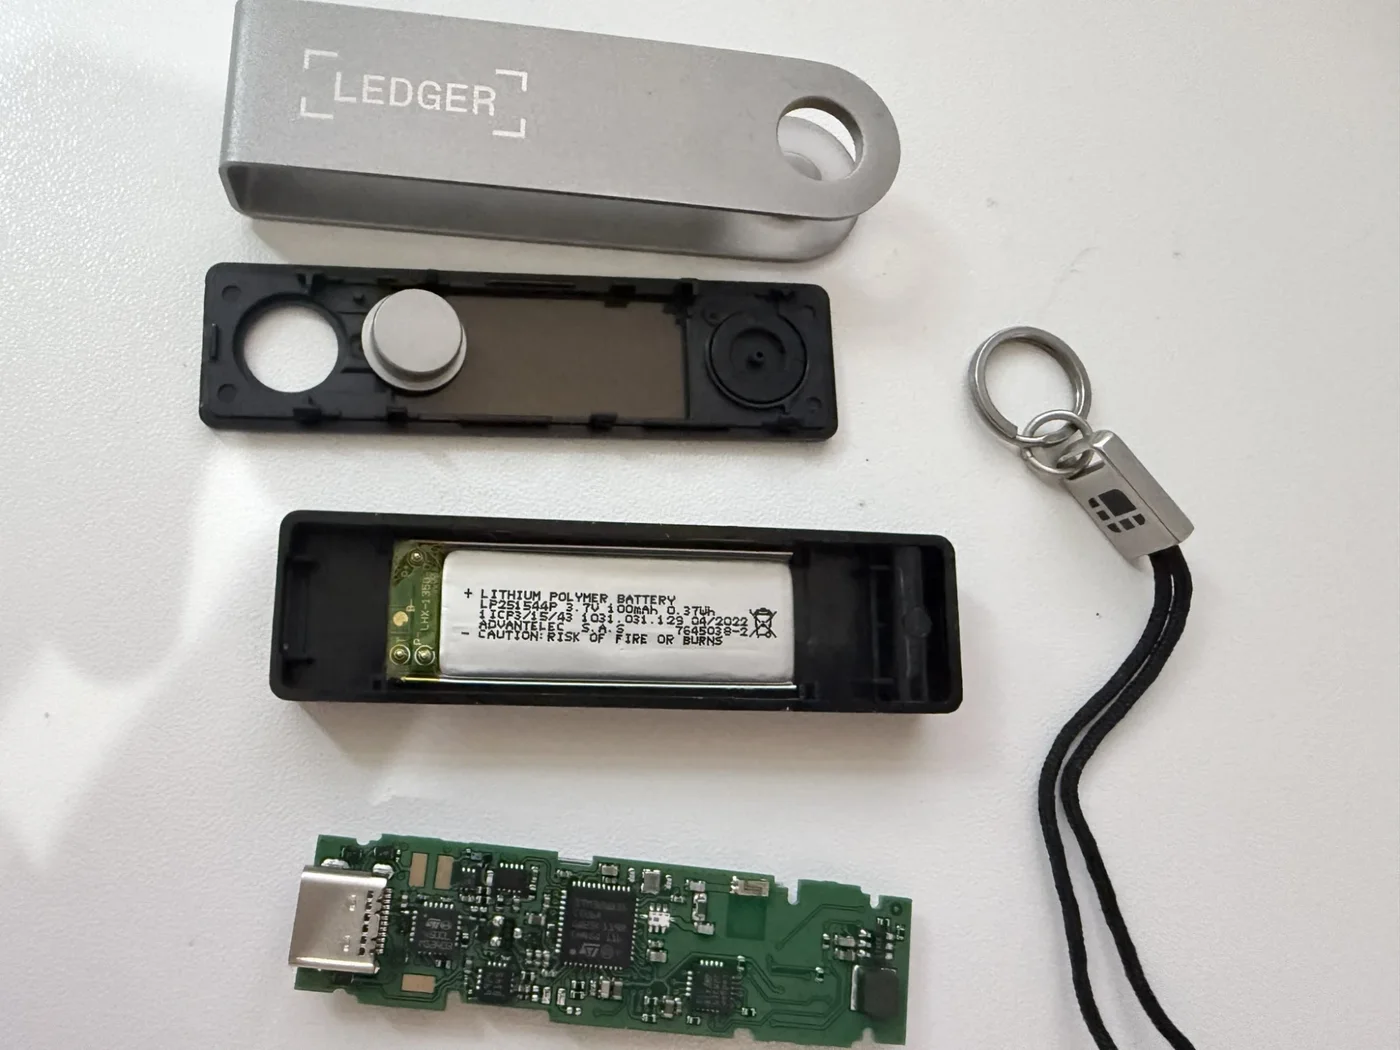
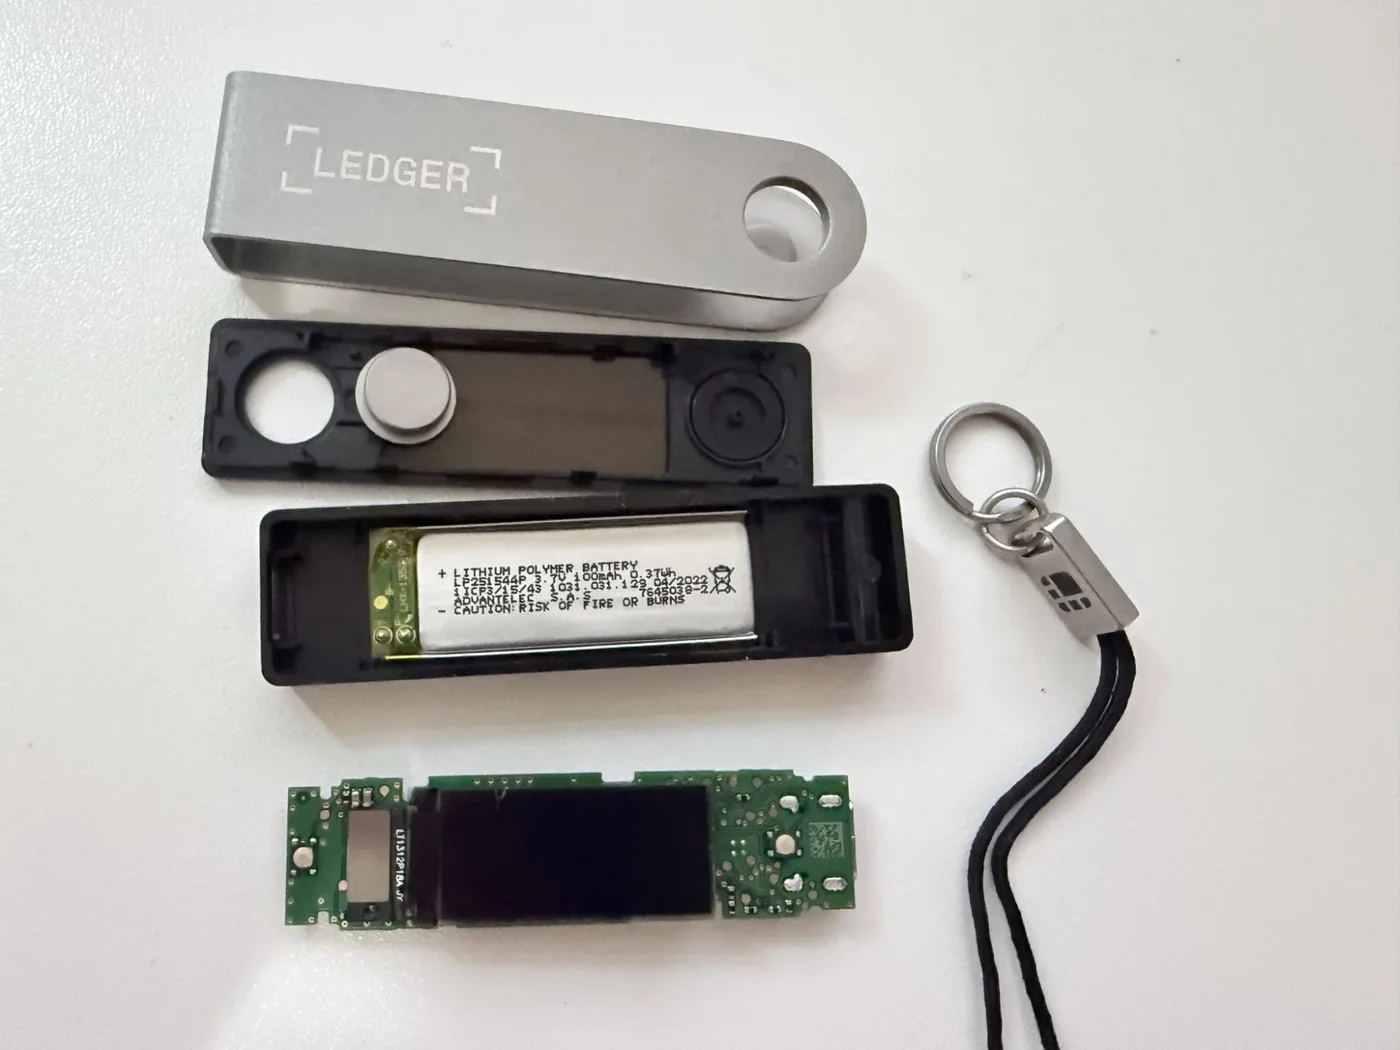
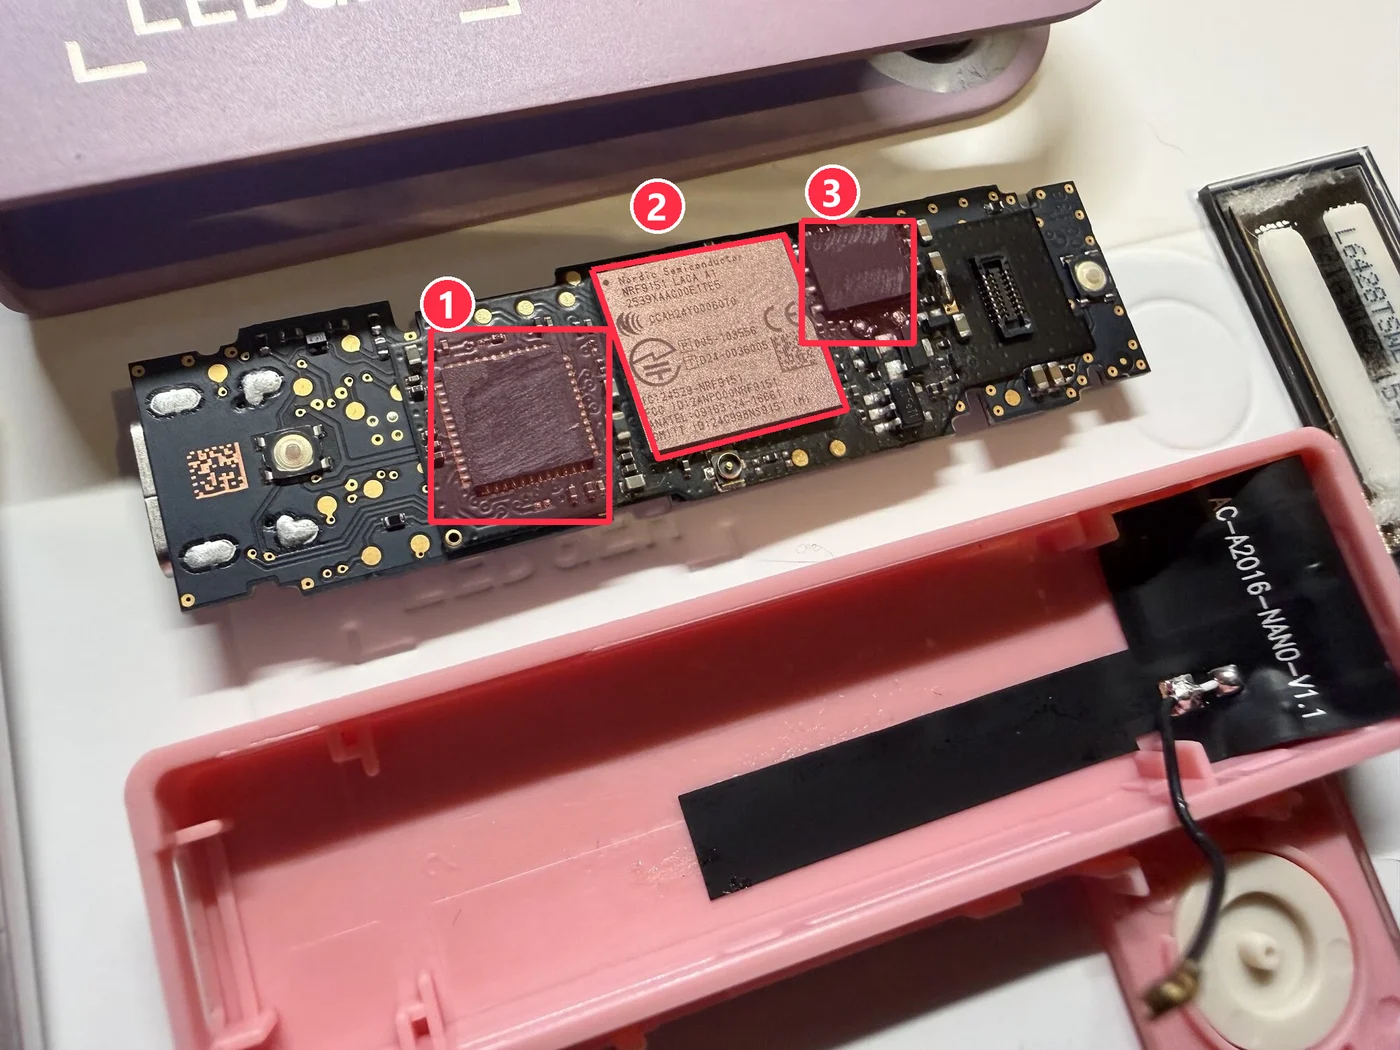
Compáralo ahora con la cara de la pantalla de una unidad manipulada. Con la pantalla levantada aparecen tres piezas donde un dispositivo intacto solo tiene una superficie plana: un chip a la izquierda, un módulo celular Nordic nRF9151 en el centro y un segundo chip a la derecha, junto al conector de la pantalla. Las marcas de ambos chips parecen lijadas, así que los hemos señalado por su posición y por el diagrama de Tibane Labs de abajo, no por lo que llevan impreso.
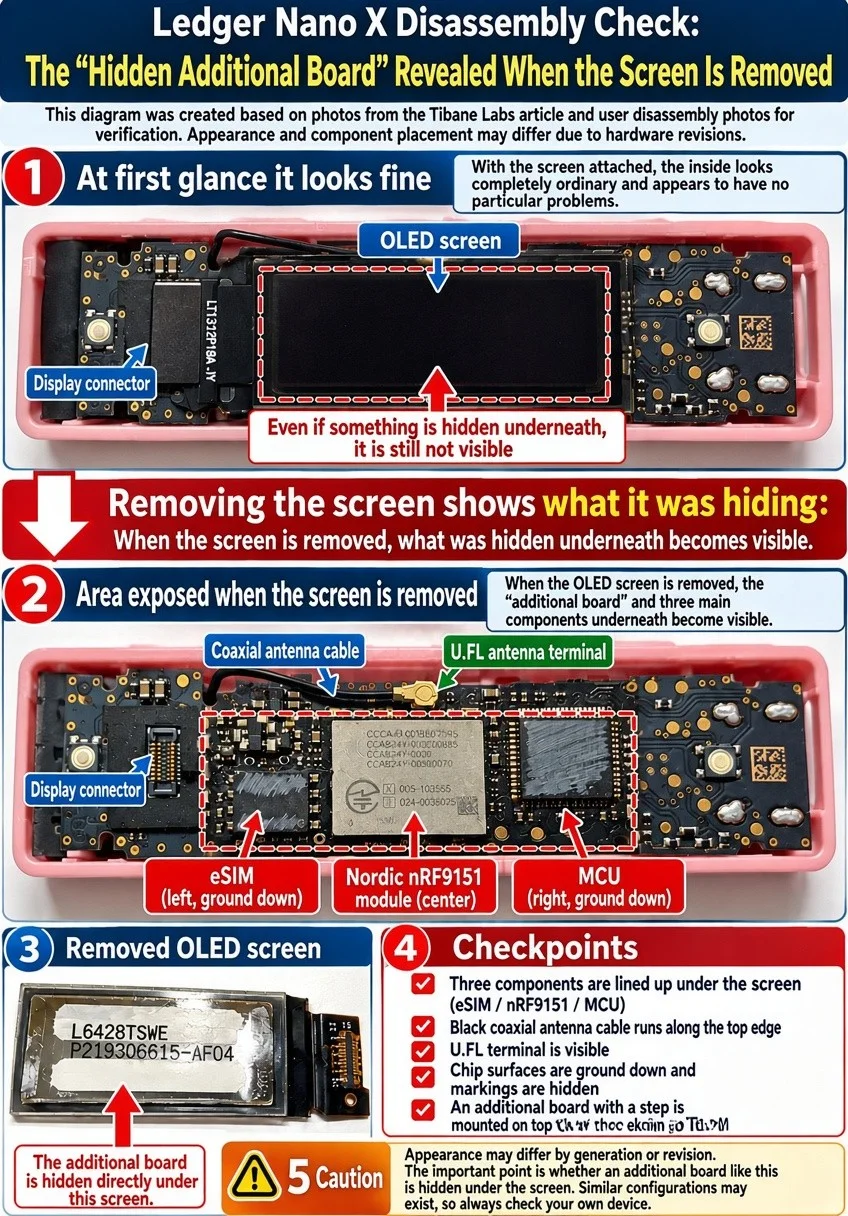
Los investigadores describen otra imagen en un dispositivo manipulado: al levantar la pantalla hay una placa extra debajo. El diagrama siguiente cita el artículo de Tibane Labs y las fotos de desmontaje de usuarios, y señala bajo la pantalla una eSIM, un módulo celular Nordic nRF9151 y un segundo microcontrolador, con un cable de antena coaxial por el borde. Es un resumen traducido y anotado, así que lee la colocación de los componentes como orientativa y no como un desmontaje oficial.
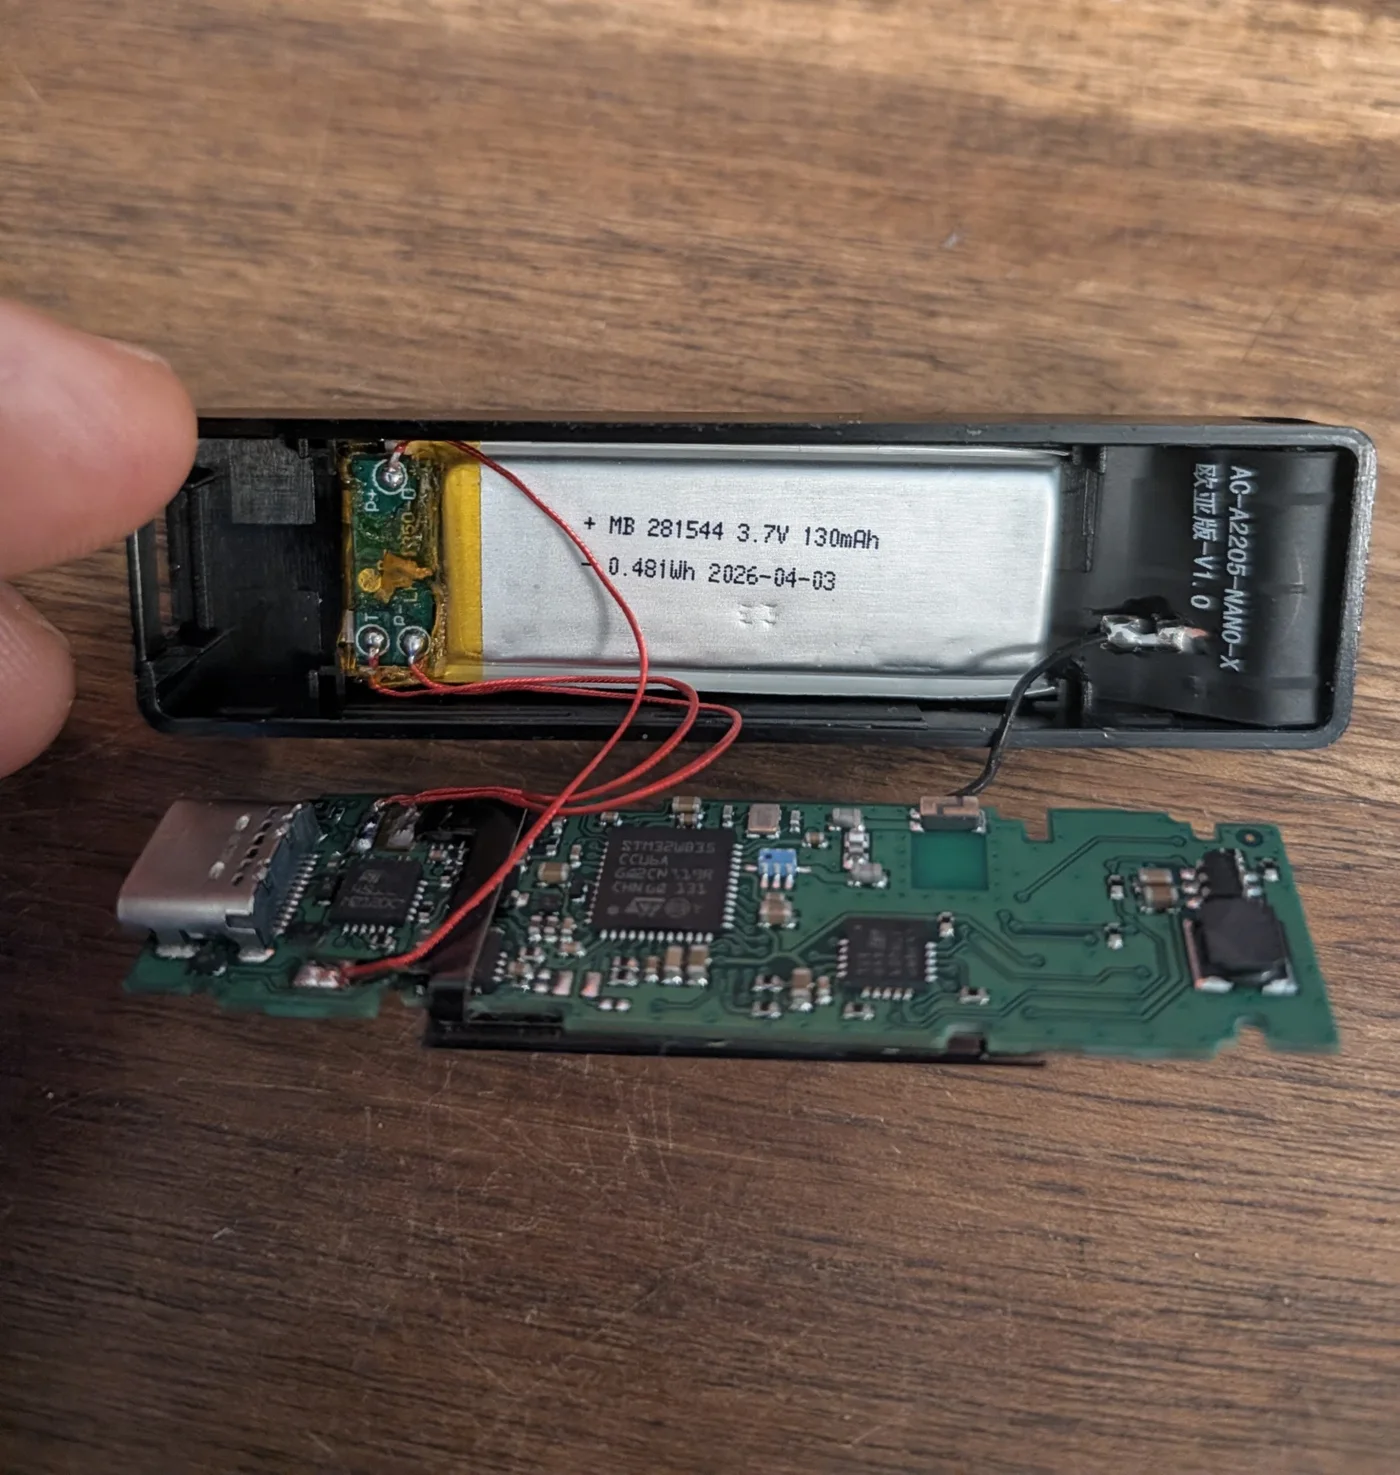
La foto siguiente se compartió como el hallazgo europeo. Muestra un Nano X abierto, con cables rojos soldados a la placa de protección de la batería, un cable coaxial negro que termina en una almohadilla soldada en la carcasa y lo que parece una segunda placa bajo la placa principal. La etiqueta de la batería también difiere de la unidad de referencia anterior, lo que por sí solo no prueba nada. No podemos verificar quién hizo la foto ni cuándo, y Ledger no ha comentado al respecto.
Cuánto se llevaron
No hay un total oficial. Analistas independientes contaron los fondos robados on-chain, y sus cifras difieren porque agrupan las carteras de forma distinta y valoran los activos en momentos distintos.
| Fuente | Estimación | Carteras |
|---|---|---|
| Specter | $86.9M+ | ≈ 98 |
| tanuki42 | $72M+ | – |
| Bitquery | ≈ $92.9M | 311 |
La mayor parte del valor se movió por Ethereum, TRON y Bitcoin, y Bitquery nombra además BNB Chain y Polygon. Parte del Tether robado ha sido congelado, y las firmas de rastreo informan de que parte del Ether fue a servicios de mezcla, lo que dificulta la recuperación con cada hora que pasa.
El informe desde Europa
Una persona informó en redes sociales de que un Ledger comprado hace unas semanas a un revendedor europeo contenía un implante similar. La publicación describía un cableado inusual que un dispositivo normal no tiene, y decía que no se había robado ningún fondo.
Es la parte más débil de la historia. No se nombró ningún revendedor ni país, ni Ledger ni nosotros hemos verificado ninguna foto, y Ledger no ha comentado. Si se sostiene, significaría que el problema no se limita al Sudeste Asiático, así que merece atención sin darlo por establecido.
Si tienes un Ledger: qué hacer ahora
Los pasos dependen de dónde venga el dispositivo y siguen la guía publicada por el propio Ledger.
Comprado a CryptoBilis y sin configurar
No inicies la configuración. Conserva la caja y contacta con Ledger a través de su página de soporte oficial.
Comprado a CryptoBilis y ya configurado
Trata la frase de recuperación como comprometida. Crea una cartera nueva en un dispositivo de confianza, con una frase nueva, y mueve tus monedas allí.
Comprado en otro lugar
Nada en los informes públicos indica que tu dispositivo esté afectado. Comprueba que el embalaje estaba precintado y que generaste la frase tú mismo.
Hagas lo que hagas después
Usa solo canales oficiales de Ledger. Ledger nunca te pide la frase de recuperación, y tampoco debería hacerlo nadie que ofrezca ayuda o recuperación.
Mueve los fondos con calma y en orden: envía primero una cantidad pequeña de prueba, confirma que llega y luego mueve el resto. Hazlo desde un ordenador limpio e ignora cualquier enlace de un mensaje que te meta prisa.
Por qué deberían importarles a los mineros
Todo lo que produce un minero termina en una dirección, y la dirección sale de una cartera. Los pagos del pool, las recompensas de bloque en solitario y los ingresos por alquiler van todos a la dirección que das al pool. Si la frase detrás de esa dirección se registró durante la configuración, cada pago futuro pertenece a otra persona.
Los mineros también compran hardware a revendedores, el mismo tipo de canal que falló aquí. La lección vale para un ASIC igual que para una cartera: el vendedor más barato o más cómodo no siempre es el seguro.
Cómo comprar y configurar una cartera de hardware con seguridad
Ninguno de estos pasos es complicado, y juntos habrían evitado casi todos los robos descritos aquí.
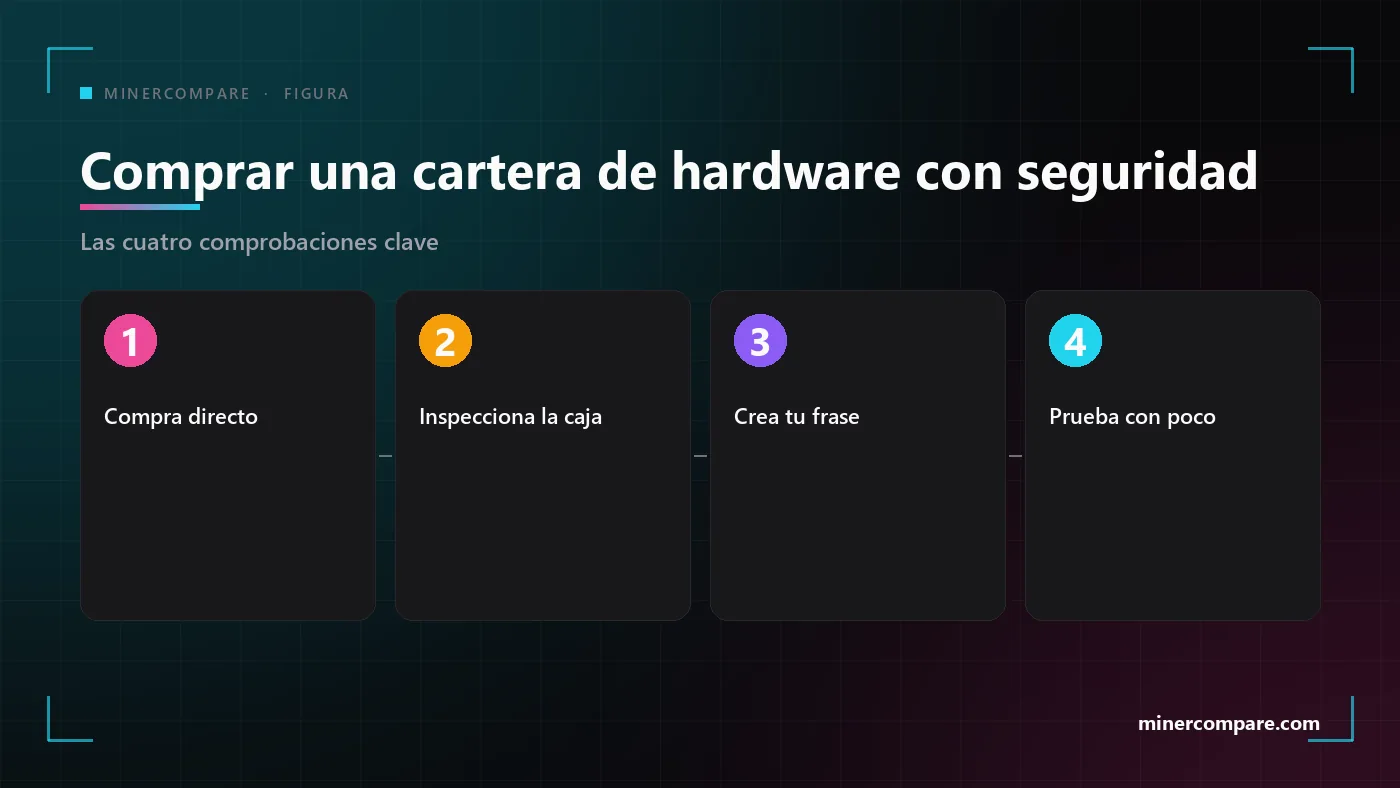
- Compra al fabricante o a un revendedor oficial. Abre el sitio del propio fabricante y sigue su enlace a la lista de revendedores, nunca un enlace de un anuncio o de un mensaje.
- Inspecciona la caja y el dispositivo. Busca precintos rotos, señales de pegamento o herramientas, un dispositivo ya configurado o una tarjeta con palabras ya escritas.
- Genera tú mismo la frase. Una frase que llegó en una tarjeta, un PDF o un mensaje nunca es solo tuya, así que rechaza cualquier dispositivo que llegue con una.
- Escribe la frase en papel, una sola vez, lejos de las cámaras. No la fotografíes nunca, no la escribas en un teléfono ni la guardes en una nota en la nube.
- Envía una cantidad pequeña de prueba antes de la real. Confirma también la dirección en la pantalla del dispositivo, no solo en tu ordenador.
- Reparte las sumas grandes. Usa más de una cartera para tenencias grandes, de modo que un fallo no se lo lleve todo.
El mismo cuidado vale cuando compras hardware de minería. Nuestra guía de compra explica cómo juzgar a un vendedor, y las páginas de vendedores muestran quién está verificado en este sitio. Guía de compra de mineros ASIC: qué comprobar antes de pagar · Vendedores verificados de mineros ASIC
Las estafas que siguen a los titulares
Cada incidente así trae una segunda oleada de falsa ayuda. Los investigadores ya han advertido de anuncios falsos en buscadores, aplicaciones de migración falsas y mensajes que prometen recuperar los fondos robados a cambio de una tarifa.
- Ledger nunca te pedirá tu frase de recuperación de 24 palabras, ni por mensaje, ni por llamada, ni por formulario ni por aplicación.
- El soporte nunca te contacta primero. Entra tú mismo en el sitio oficial y escribe la dirección a mano.
- Un servicio de recuperación que pide una tarifa por adelantado o acceso a tu cartera es un segundo robo.
- Descarga el software de la cartera solo desde el sitio oficial del fabricante y comprueba la dirección dos veces.
Incidentes anteriores de Ledger, para contexto
No es el primer titular de seguridad de Ledger, pero es un tipo de problema distinto de los anteriores.
- Diciembre de 2023: una biblioteca de software maliciosa. Una versión comprometida del Connect Kit de Ledger se usó durante unas horas para vaciar carteras antes de ser reemplazada.
- Enero de 2026: una exposición en un socio de pagos. Una brecha en el socio Global-e expuso datos de pedidos de clientes de Ledger. Los datos de pago y las frases de recuperación no se vieron afectados, pero siguió el phishing.
- Octubre de 2026: dispositivos manipulados en un canal de ventas. El caso actual implica una modificación física antes de que el dispositivo llegue al cliente.
Estos artículos y páginas profundizan en carteras, pools y configuraciones seguras. Cómo configurar un minero ASIC: electricidad, red, pool y refrigeración paso a paso · Pools de minería de Bitcoin explicados: los mayores pools, comisiones y métodos de pago · ¿Vale la pena la minería en solitario? Las probabilidades reales de Bitcoin en 2026 · Pools de minería cripto · Calculadora de minería de Bitcoin
En resumen
Una cartera de hardware es tan fiable como el camino que siguió hasta llegar a ti. El caso Ledger muestra que una marca auténtica puede llegar modificada por un eslabón débil de la cadena de ventas.
Compra directo, crea tu propia frase, prueba con cantidades pequeñas e ignora a quien te ofrezca ayuda sin que la pidas. Si compraste al revendedor mencionado en esta historia, mueve tus monedas ahora y sigue solo las instrucciones oficiales de Ledger.
La guía cubre energía, red, pools y carteras, para que tu minero y tus pagos empiecen sobre una base segura.
Lee la guía de minería