Inglese
 Tedesco
 Ungherese
 Olandese
 Spagnolo
 Francese
 Italiano
 Ceco
 Polacco
 Greco
Il 10 ottobre 2026 Ledger ha confermato che un dispositivo venduto tramite un rivenditore del Sud-Est asiatico conteneva un impianto hardware non autorizzato, dopo che dei clienti avevano segnalato wallet svuotati per decine di milioni di dollari. Il caso è ancora in evoluzione, quindi questo articolo separa ciò che è confermato da ciò che è solo affermato e spiega cosa fare se hai un Ledger o un altro wallet hardware.
La risposta breve
Sembra un caso di catena di fornitura con dispositivi manomessi, non un attacco hacker a Ledger. I clienti che hanno comprato da un rivenditore, CryptoBilis, hanno visto svuotare i loro wallet dal 9 ottobre. Ledger ha chiesto al rivenditore di smettere di vendere e poi ha confermato un impianto hardware in un dispositivo colpito.
Se non hai comprato da quel rivenditore, nulla nelle segnalazioni pubbliche indica che il tuo dispositivo sia a rischio. Se l’hai fatto, non configurare il dispositivo, e se l’hai già fatto, sposta le tue coin su un nuovo wallet con una nuova frase di recupero.
Come si è sviluppato il caso
Le prime segnalazioni sono arrivate il 9 ottobre 2026. Clienti del Sud-Est asiatico hanno descritto wallet svuotati poco dopo la configurazione, e gli analisti on-chain hanno iniziato a seguire i fondi rubati. Ledger ha detto di indagare su un problema specifico riguardante il rivenditore CryptoBilis e gli ha chiesto di sospendere tutte le vendite e le spedizioni di dispositivi Ledger.
CryptoBilis risulta rivenditore Ledger per Indonesia, Malesia e Filippine e vende anche wallet hardware di altri produttori. Mark Karpelès, ex capo di Mt. Gox, ha affermato pubblicamente che i dispositivi venduti dal rivenditore erano stati manomessi e contenevano spyware.
Il 10 ottobre Ledger ha pubblicato un aggiornamento che confermava un impianto hardware non autorizzato nel dispositivo di un utente colpito. Il rivenditore ha sospeso le vendite di wallet hardware fino alla fine dell’indagine, e Ledger ha detto di collaborare con le autorità e ha ringraziato il gruppo di sicurezza SEAL 911 per l’aiuto.
Cosa è confermato e cosa no
Una storia così corre veloce, e le voci viaggiano più in fretta dei fatti. Questi sono i punti sostenuti da Ledger o da più fonti indipendenti.
- Ledger ha indagato sul rivenditore e gli ha chiesto di smettere di vendere. Lo ha detto Ledger stessa, e il rivenditore ha poi sospeso le vendite di wallet hardware.
- Ledger ha confermato un impianto hardware non autorizzato in un dispositivo colpito. Non ha detto di quale modello si trattasse, come sia stato installato il componente o se trasmettesse qualcosa all’esterno.
- Ledger afferma di non avere indicazioni che i propri sistemi siano stati compromessi. Sta lavorando a ulteriori misure contro la manomissione.
- Grandi somme hanno lasciato molti wallet in poco tempo. Diversi analisti hanno seguito il movimento su Bitcoin, Ethereum e TRON, anche se i loro totali differiscono.
Altri punti restano aperti, e chi li presenta come fatti sta solo tirando a indovinare.
- Se l’impianto spieghi ogni furto. Ledger non ha collegato l’unico dispositivo confermato a tutte le perdite.
- Quanti dispositivi e clienti sono coinvolti. Non esiste una cifra ufficiale.
- Chi l’ha fatto. Non è stato segnalato alcun gruppo, arresto o sequestro.
- Se il rivenditore sapeva. Non è stabilito se sia stato una vittima, un anello negligente o coinvolto, e non facciamo congetture.
Come un impianto hardware può rubare una frase di recupero
Un wallet hardware custodisce le tue chiavi in un chip sicuro, ma la frase di recupero deve comunque arrivare ai tuoi occhi. Durante la configurazione il dispositivo mostra 24 parole sullo schermo e tu le scrivi. Qualsiasi cosa riesca a leggere le linee dati dello schermo in quel momento può leggere anche le parole, senza mai toccare il chip sicuro.
Questo è il meccanismo descritto dai ricercatori di sicurezza per questo caso: un piccolo microcontrollore collegato al display, che registra i caratteri mostrati e li invia all’esterno tramite un collegamento cellulare. Karpelès ha mostrato immagini di un dispositivo con un piccolo componente nascosto sotto l’area dello schermo. Ledger non ha confermato questi dettagli tecnici, quindi leggili come un’ipotesi di lavoro.
La stessa logica spiega perché un aggressore ha bisogno del dispositivo prima di te. Se hai generato la frase tu stesso su un dispositivo intatto, un impianto aggiunto dopo non avrebbe nulla di nuovo da registrare. Il rischio sta nel momento della configurazione, ed è per questo che un’unità manomessa è molto più pericolosa di una comprata pulita e lasciata su uno scaffale.
Come dovrebbe apparire l’interno di un Ledger Nano X
Un Ledger Nano X intatto non ha nulla sotto lo schermo. Il dispositivo ha due lati: il lato componenti, con il chip principale, la porta USB-C e il collegamento della batteria, e il lato schermo, che porta solo il display OLED e il suo connettore. Le due foto qui sotto mostrano, come riferimento, un dispositivo non modificato e aperto.
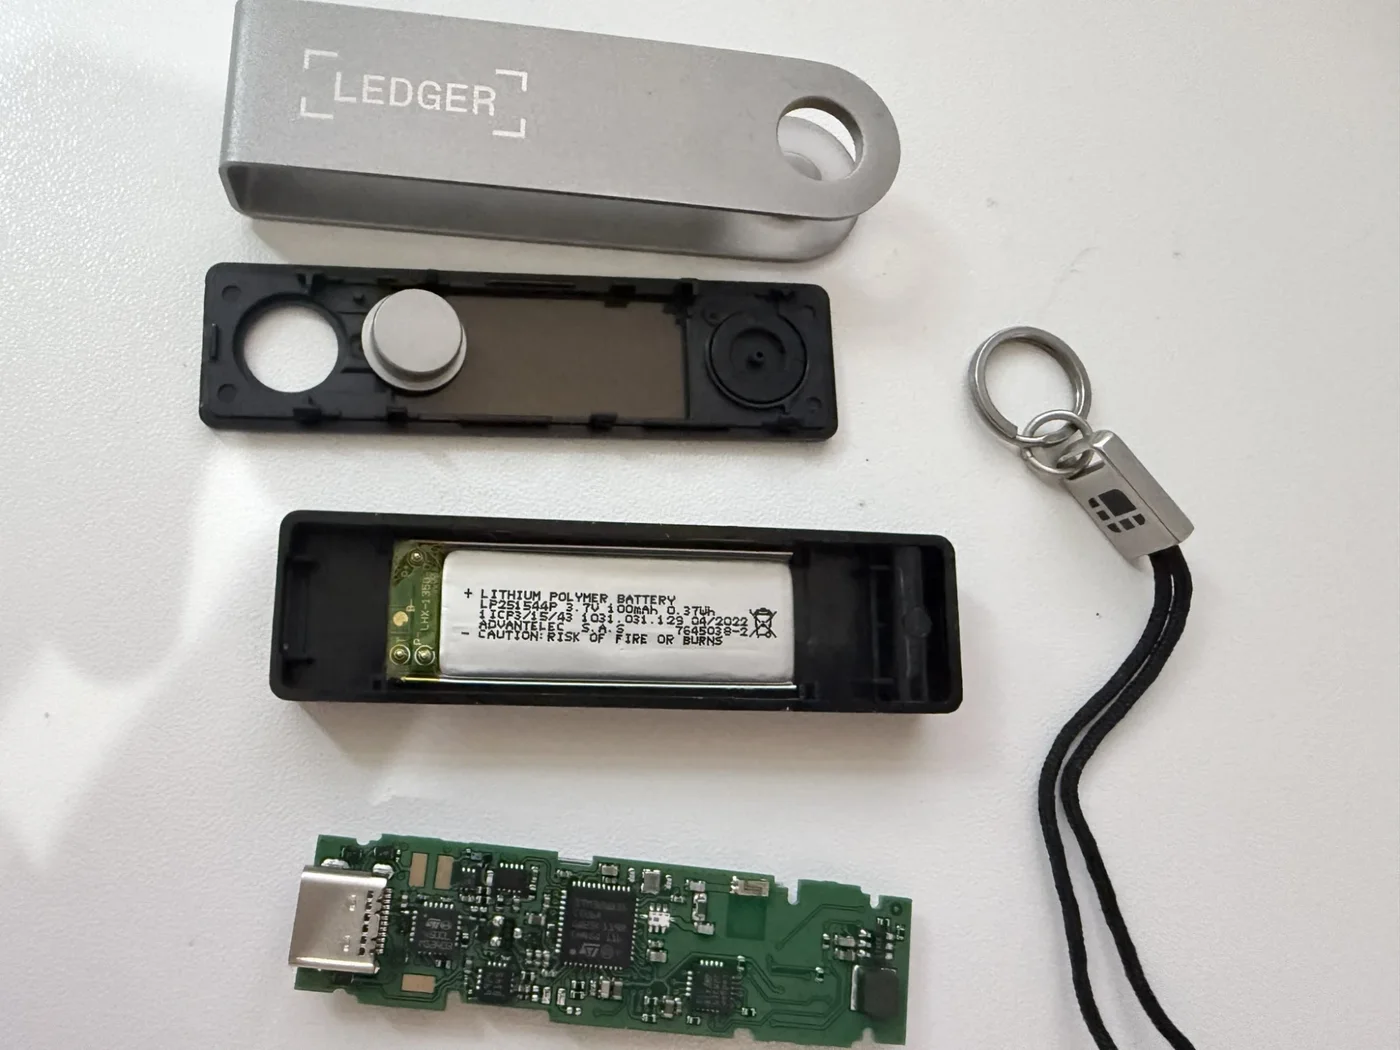
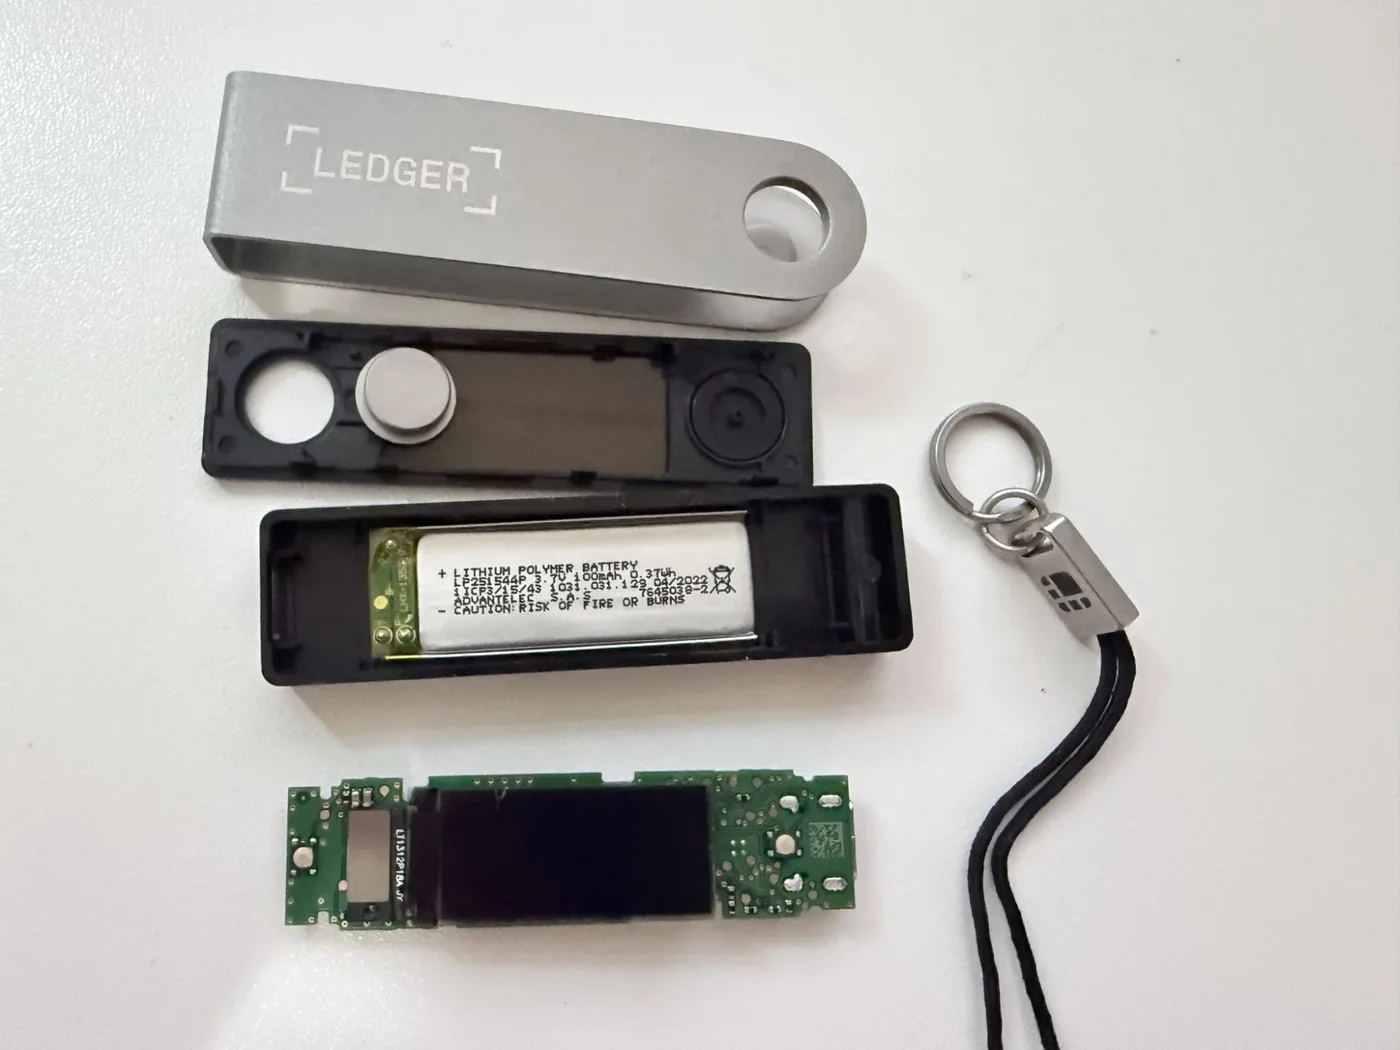
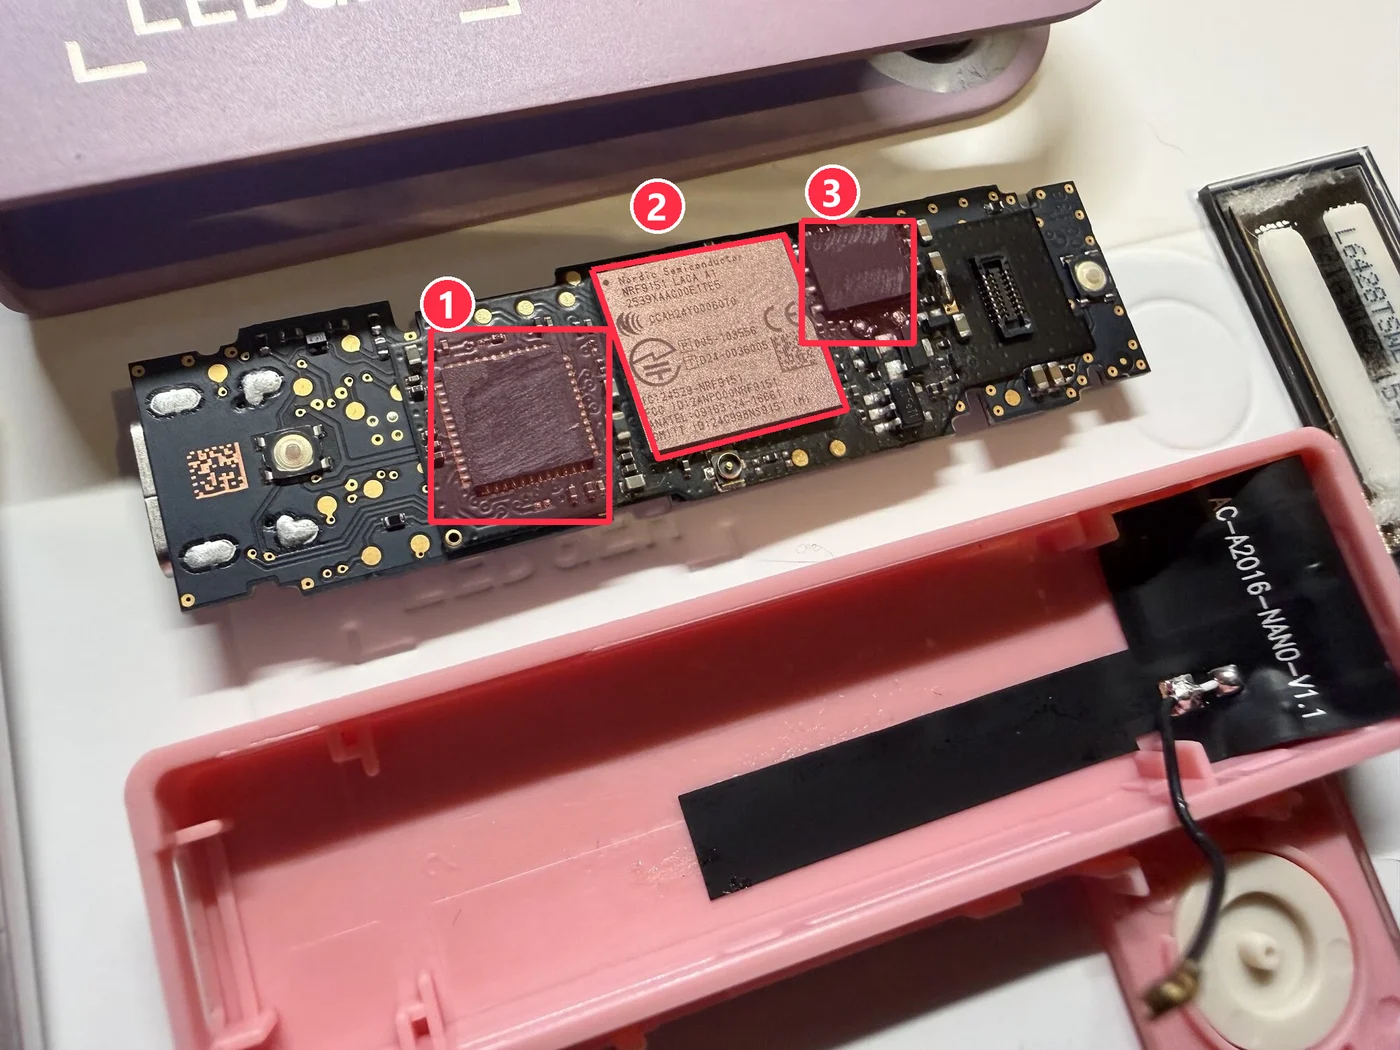
Confrontalo ora con il lato schermo di un’unità manomessa. Con il display sollevato compaiono tre parti dove un dispositivo intatto ha solo una superficie piatta: un chip a sinistra, un modulo cellulare Nordic nRF9151 al centro e un secondo chip a destra, accanto al connettore del display. Le marcature di entrambi i chip sembrano abrase, quindi li abbiamo segnati per posizione e in base al diagramma di Tibane Labs qui sotto, non in base a ciò che vi è stampato.
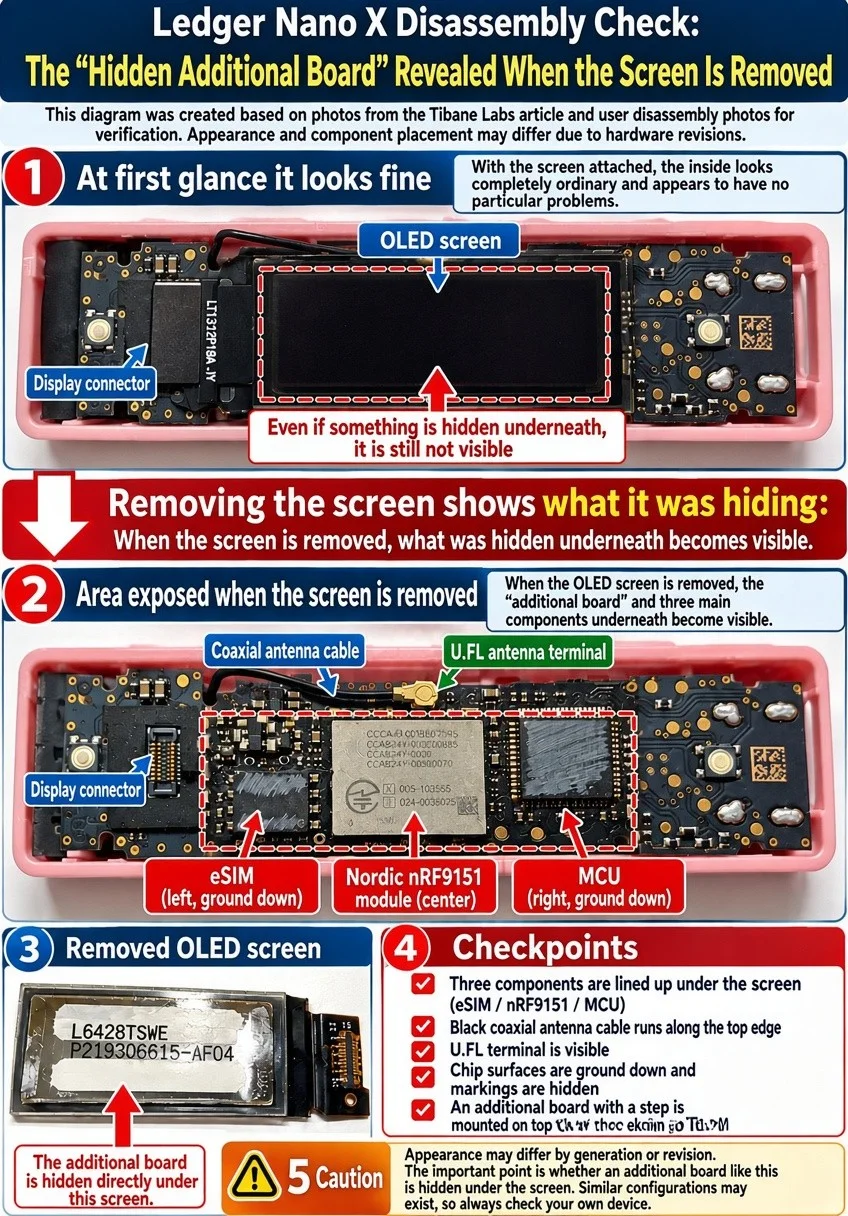
I ricercatori descrivono un quadro diverso in un dispositivo manomesso: sollevando lo schermo c’è una scheda in più sotto. Il diagramma qui sotto cita l’articolo di Tibane Labs e le foto di smontaggio degli utenti, ed etichetta sotto il display una eSIM, un modulo cellulare Nordic nRF9151 e un secondo microcontrollore, con un cavo d’antenna coassiale lungo il bordo. È un riepilogo tradotto e annotato, quindi leggi la disposizione dei componenti come indicativa e non come uno smontaggio ufficiale.
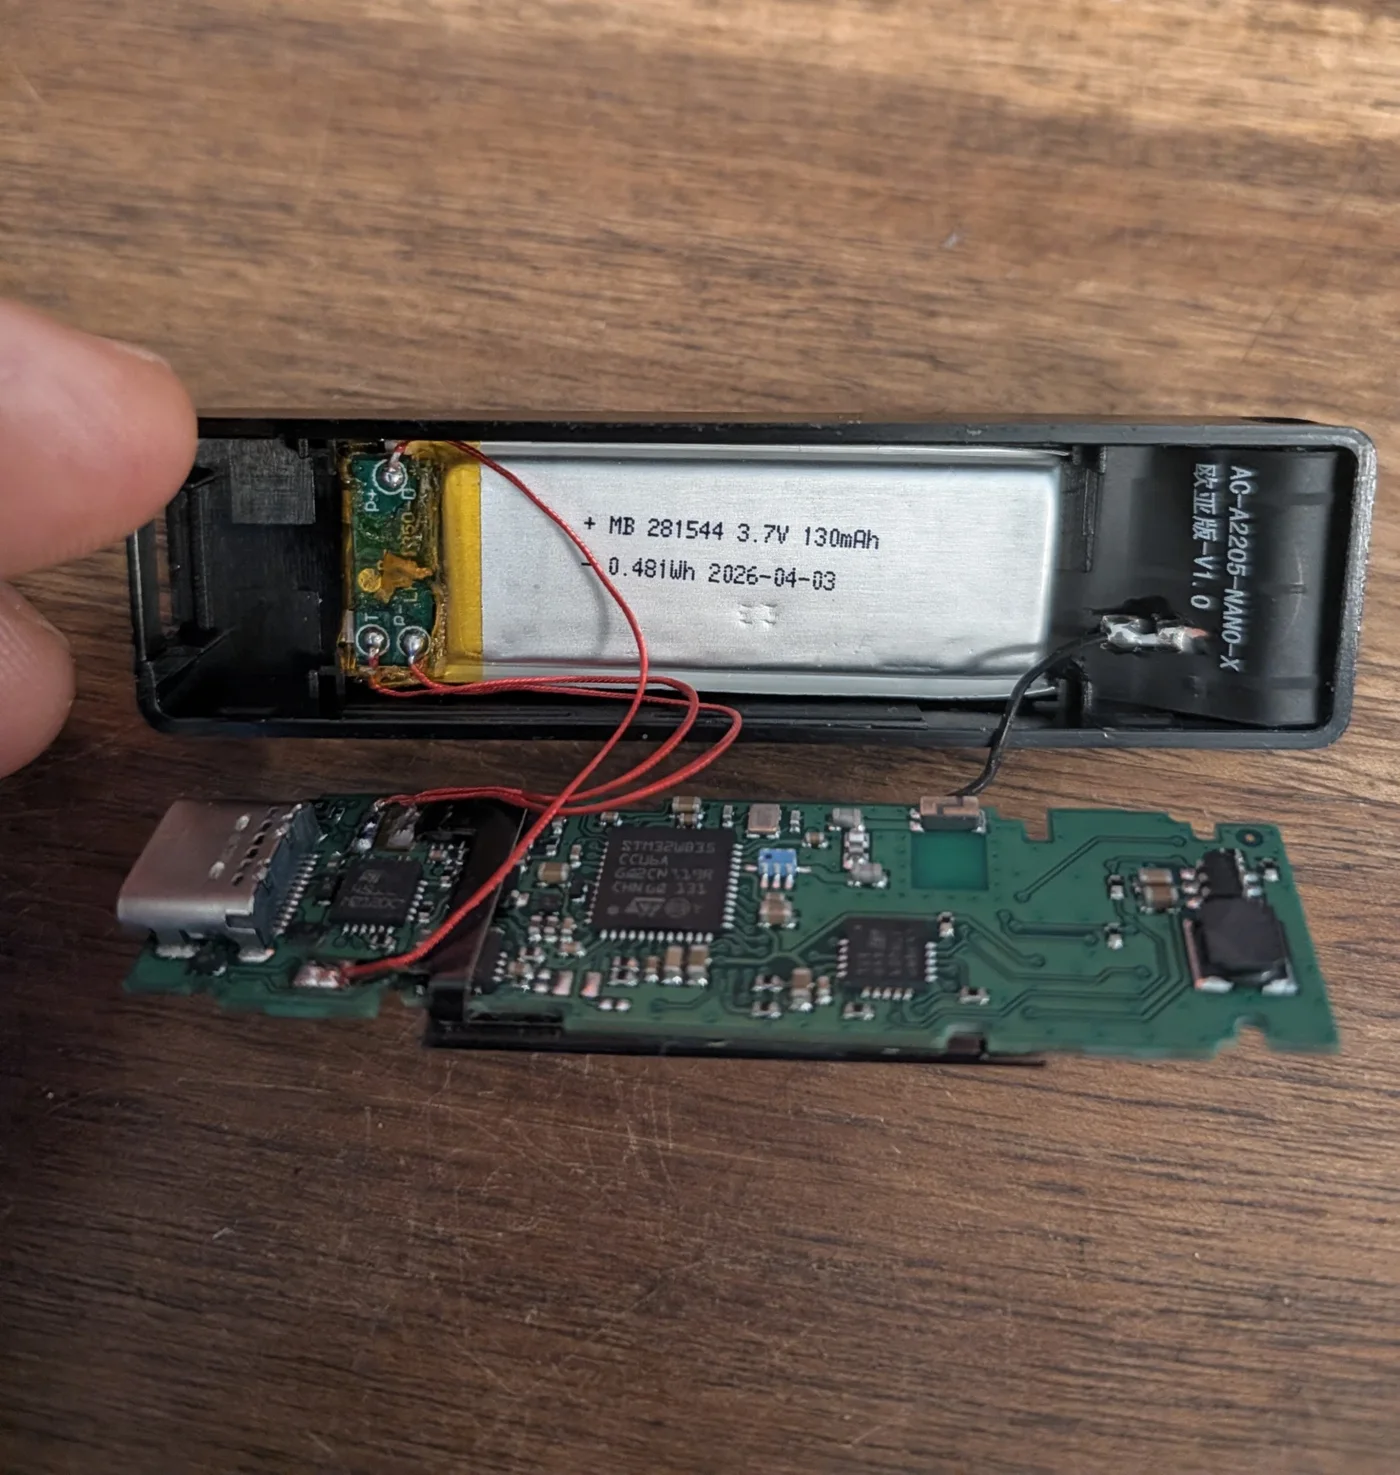
La foto qui sotto è stata condivisa come il ritrovamento europeo. Mostra un Nano X aperto, con fili rossi saldati alla scheda di protezione della batteria, un cavo coassiale nero che termina su un pad saldato sulla scocca e quella che sembra una seconda scheda sotto la scheda principale. Anche l’etichetta della batteria differisce dall’unità di riferimento qui sopra, cosa che da sola non prova nulla. Non possiamo verificare chi abbia scattato la foto né quando, e Ledger non l’ha commentata.
Quanto è stato sottratto
Non esiste un totale ufficiale. Analisti indipendenti hanno contato i fondi rubati on-chain, e le loro cifre differiscono perché raggruppano i wallet in modo diverso e valutano gli asset in momenti diversi.
| Fonte | Stima | Wallet |
|---|---|---|
| Specter | $86.9M+ | ≈ 98 |
| tanuki42 | $72M+ | – |
| Bitquery | ≈ $92.9M | 311 |
La maggior parte del valore si è mossa su Ethereum, TRON e Bitcoin, e Bitquery cita anche BNB Chain e Polygon. Parte del Tether rubato è stata congelata, e le società di tracciamento riferiscono che parte dell’Ether è finita in servizi di mixing, il che rende il recupero più difficile a ogni ora.
La segnalazione dall’Europa
Una persona ha segnalato sui social che un Ledger comprato qualche settimana fa da un rivenditore europeo conteneva un impianto simile. Il post descriveva un cablaggio insolito che un dispositivo normale non ha, e diceva che non era stato rubato alcun fondo.
È la parte più debole della storia. Non sono stati indicati né il rivenditore né il paese, nessuna foto è stata verificata da Ledger o da noi e Ledger non ha commentato. Se regge, significherebbe che il problema non è limitato al Sud-Est asiatico, quindi merita attenzione senza essere dato per accertato.
Se hai un Ledger: cosa fare adesso
I passaggi dipendono da dove viene il dispositivo e seguono la guida pubblicata da Ledger stessa.
Acquistato da CryptoBilis e non ancora configurato
Non avviare la configurazione. Conserva la scatola e contatta Ledger tramite la sua pagina di supporto ufficiale.
Acquistato da CryptoBilis e già configurato
Considera la frase di recupero compromessa. Crea un nuovo wallet su un dispositivo di cui ti fidi, con una nuova frase, e sposta lì le tue coin.
Acquistato altrove
Nulla nelle segnalazioni pubbliche indica che il tuo dispositivo sia coinvolto. Controlla che la confezione fosse sigillata e che la frase l’abbia generata tu.
Qualunque cosa tu faccia dopo
Usa solo i canali ufficiali di Ledger. Ledger non chiede mai la tua frase di recupero, e non dovrebbe farlo nemmeno chi offre aiuto o recupero.
Sposta i fondi con calma e in ordine: invia prima una piccola somma di prova, verifica che arrivi e poi sposta il resto. Fallo da un computer pulito e ignora qualsiasi link in un messaggio che ti mette fretta.
Perché dovrebbe interessare ai miner
Tutto ciò che produce un miner finisce in un indirizzo, e l’indirizzo viene da un wallet. I pagamenti del pool, le ricompense di blocco in solo e i ricavi dal noleggio vanno tutti all’indirizzo che dai al pool. Se la frase dietro quell’indirizzo è stata registrata durante la configurazione, ogni pagamento futuro appartiene a qualcun altro.
I miner comprano hardware anche dai rivenditori, lo stesso tipo di canale che qui ha ceduto. La lezione vale per un ASIC come per un wallet: il venditore più economico o più comodo non è sempre quello sicuro.
Come acquistare e configurare un wallet hardware in sicurezza
Nessuno di questi passaggi è complicato, e insieme avrebbero evitato quasi tutti i furti descritti qui.
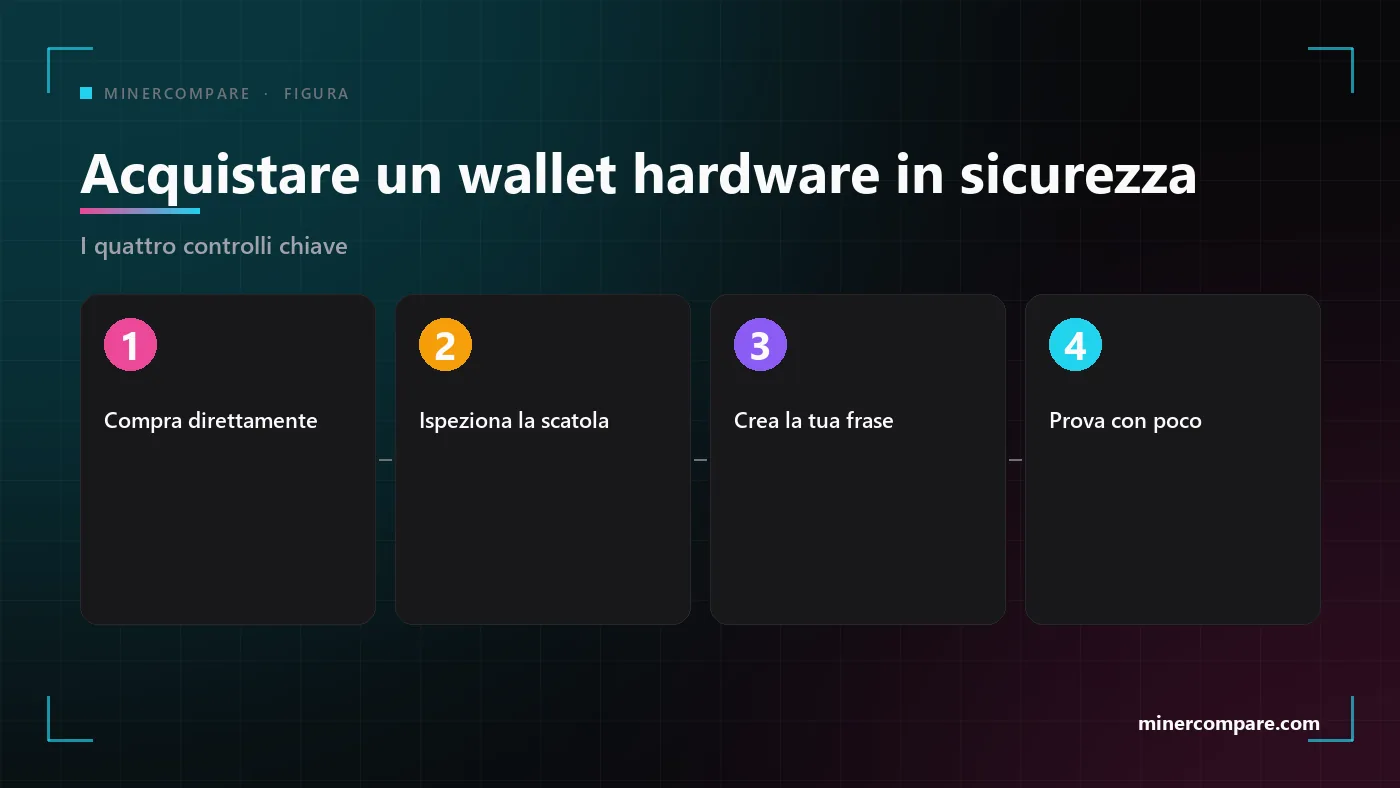
- Compra dal produttore o da un rivenditore ufficiale. Apri il sito del produttore e segui il suo link all’elenco dei rivenditori, mai un link da un annuncio o da un messaggio.
- Ispeziona la scatola e il dispositivo. Cerca sigilli rotti, segni di colla o di attrezzi, un dispositivo già configurato o una scheda con parole già scritte.
- Genera la frase tu stesso. Una frase arrivata su una scheda, in un PDF o in un messaggio non è mai solo tua, quindi rifiuta qualsiasi dispositivo che ne arrivi accompagnato.
- Scrivi la frase su carta, una sola volta, lontano dalle telecamere. Non fotografarla mai, non digitarla su un telefono e non salvarla in una nota nel cloud.
- Invia una piccola somma di prova prima di quella vera. Conferma l’indirizzo anche sullo schermo del dispositivo, non solo sul computer.
- Dividi le somme più grandi. Usa più di un wallet per le somme grandi, così un guasto non porta via tutto.
La stessa cautela vale quando compri hardware per il mining. La nostra guida all’acquisto spiega come valutare un venditore e le pagine dei venditori mostrano chi è verificato su questo sito. Guida all’acquisto dei miner ASIC: cosa controllare prima di pagare · Venditori verificati di miner ASIC
Le truffe che seguono i titoli dei giornali
Ogni incidente di questo tipo porta una seconda ondata di falso aiuto. I ricercatori hanno già avvertito di annunci di ricerca falsi, app di migrazione false e messaggi che promettono di recuperare i fondi rubati dietro pagamento.
- Ledger non ti chiederà mai la frase di recupero di 24 parole, né per messaggio, né per telefono, né con un modulo o un’app.
- Il supporto non ti contatta mai per primo. Vai tu al sito ufficiale e digita l’indirizzo a mano.
- Un servizio di recupero che chiede un anticipo o l’accesso al tuo wallet è un secondo furto.
- Scarica il software del wallet solo dal sito ufficiale del produttore e controlla l’indirizzo due volte.
Incidenti precedenti di Ledger, per contesto
Non è il primo titolo di sicurezza di Ledger, ma è un tipo di problema diverso dai precedenti.
- Dicembre 2023: una libreria software dannosa. Una versione compromessa del Connect Kit di Ledger è stata usata per svuotare wallet per qualche ora prima di essere sostituita.
- Gennaio 2026: un’esposizione presso un partner di pagamento. Una violazione presso il partner Global-e ha esposto i dati degli ordini dei clienti Ledger. I dati di pagamento e le frasi di recupero non sono stati toccati, ma è seguito il phishing.
- Ottobre 2026: dispositivi manomessi in un canale di vendita. Il caso attuale riguarda una modifica fisica prima che il dispositivo raggiunga il cliente.
Questi articoli e queste pagine approfondiscono wallet, pool e configurazioni sicure. Come configurare un miner ASIC: alimentazione, rete, pool e raffreddamento passo dopo passo · Pool di mining Bitcoin spiegati: i pool più grandi, le commissioni e i metodi di pagamento · Il solo mining conviene? Le probabilità reali di Bitcoin nel 2026 · Pool di mining crypto · Calcolatore di mining Bitcoin
In sintesi
Un wallet hardware è affidabile quanto la strada che ha fatto per arrivare a te. Il caso Ledger mostra che un marchio autentico può comunque arrivare modificato attraverso un anello debole della catena di vendita.
Compra direttamente, crea la tua frase, prova con piccole somme e ignora chi ti offre aiuto non richiesto. Se hai comprato dal rivenditore citato in questa storia, sposta subito le tue coin e segui solo le istruzioni ufficiali di Ledger.
La guida copre alimentazione, rete, pool e wallet, così il tuo miner e i tuoi pagamenti partono su basi sicure.
Leggi la guida al mining