Angličtina
 Němčina
 Maďarština
 Nizozemština
 Španělština
 Francouzština
 Italština
 Čeština
 Polština
 Řečtina
Dne 10. října 2026 Ledger potvrdil, že zařízení prodané přes prodejce z jihovýchodní Asie obsahovalo neoprávněný hardwarový implantát, poté co zákazníci nahlásili vyprázdněné peněženky v hodnotě desítek milionů dolarů. Případ se stále vyvíjí, proto tento článek odděluje to, co je potvrzeno, od toho, co je jen tvrzeno, a vysvětluje, co dělat, pokud máte Ledger nebo jinou hardwarovou peněženku.
Krátká odpověď
Vypadá to na případ zmanipulovaných zařízení v dodavatelském řetězci, nikoli na hack Ledgeru. Zákazníkům, kteří nakoupili u jednoho prodejce, CryptoBilis, byly od 9. října vyprázdněny peněženky. Ledger požádal prodejce, aby přestal prodávat, a poté potvrdil hardwarový implantát v jednom postiženém zařízení.
Pokud jste u tohoto prodejce nekoupili, nic ve veřejných zprávách nenaznačuje, že by vaše zařízení bylo ohroženo. Pokud ano, zařízení nenastavujte, a pokud jste to již udělali, přesuňte své coiny na novou peněženku s novou obnovovací frází.
Jak se případ vyvíjel
První zprávy přišly 9. října 2026. Zákazníci v jihovýchodní Asii popsali peněženky vyprázdněné krátce po nastavení a analytici on-chain začali ukradené prostředky sledovat. Ledger uvedl, že vyšetřuje konkrétní problém týkající se prodejce CryptoBilis, a požádal ho o pozastavení veškerého prodeje a zasílání zařízení Ledger.
CryptoBilis je veden jako prodejce Ledgeru pro Indonésii, Malajsii a Filipíny a prodává také hardwarové peněženky jiných výrobců. Mark Karpelès, bývalý šéf Mt. Gox, veřejně tvrdil, že zařízení prodávaná tímto prodejcem byla zmanipulována a obsahovala špionážní software.
Dne 10. října Ledger zveřejnil aktualizaci potvrzující neoprávněný hardwarový implantát v zařízení jednoho postiženého uživatele. Prodejce pozastavil prodej hardwarových peněženek do konce vyšetřování a Ledger uvedl, že spolupracuje s úřady, a poděkoval bezpečnostní skupině SEAL 911 za pomoc.
Co je potvrzeno a co ne
Takový příběh se vyvíjí rychle a fámy se šíří rychleji než fakta. Toto jsou body, které podporuje Ledger nebo několik nezávislých zdrojů.
- Ledger prodejce prověřil a požádal ho, aby přestal prodávat. Řekl to sám Ledger a prodejce později prodej hardwarových peněženek pozastavil.
- Ledger potvrdil neoprávněný hardwarový implantát v jednom postiženém zařízení. Neřekl, o jaký model šlo, jak byla součástka nainstalována ani zda něco odesílala ven.
- Ledger uvádí, že nemá žádné indicie, že by jeho vlastní systémy byly napadeny. Pracuje na dalších opatřeních proti manipulaci.
- Velké částky opustily mnoho peněženek za krátkou dobu. Několik analytiků sledovalo pohyb přes Bitcoin, Ethereum a TRON, ačkoli se jejich součty liší.
Jiné body zůstávají otevřené a kdo je uvádí jako fakta, ten jen hádá.
- Zda implantát vysvětluje každou krádež. Ledger nespojil jediné potvrzené zařízení se všemi ztrátami.
- Kolik zařízení a zákazníků je postiženo. Oficiální číslo neexistuje.
- Kdo to udělal. Nebyla hlášena žádná skupina, zatčení ani zabavení.
- Zda prodejce věděl. Zda byl obětí, nedbalým článkem, nebo byl zapojen, není stanoveno a nebudeme hádat.
Jak hardwarový implantát dokáže ukrást obnovovací frázi
Hardwarová peněženka uchovává vaše klíče v zabezpečeném čipu, ale obnovovací fráze se přesto musí dostat až k vašim očím. Při nastavení zařízení zobrazí na displeji 24 slov a vy si je zapíšete. Cokoli, co v tu chvíli dokáže číst datové linky displeje, může číst i ta slova, aniž by se zabezpečeného čipu kdy dotklo.
Toto je mechanismus, který bezpečnostní výzkumníci pro tento případ popsali: malý mikrokontrolér připojený k displeji zaznamenává zobrazované znaky a odesílá je ven přes mobilní spojení. Karpelès ukázal snímky zařízení s malou součástkou ukrytou pod oblastí displeje. Ledger tyto technické podrobnosti nepotvrdil, berte je tedy jako pracovní hypotézu.
Stejná logika vysvětluje, proč útočník potřebuje zařízení dříve než vy. Pokud jste frázi vygenerovali sami na nedotčeném zařízení, implantát přidaný později by neměl co nového zaznamenat. Riziko leží v okamžiku nastavení, proto je zmanipulovaný kus mnohem nebezpečnější než ten, který byl koupen čistý a nechán v poličce.
Jak má vypadat vnitřek Ledgeru Nano X
Nedotčený Ledger Nano X nemá pod displejem nic. Zařízení má dvě strany: stranu součástek s hlavním čipem, portem USB-C a připojením baterie a stranu displeje, na které je jen OLED displej a jeho konektor. Dvě fotografie níže ukazují pro srovnání neupravené, otevřené zařízení.
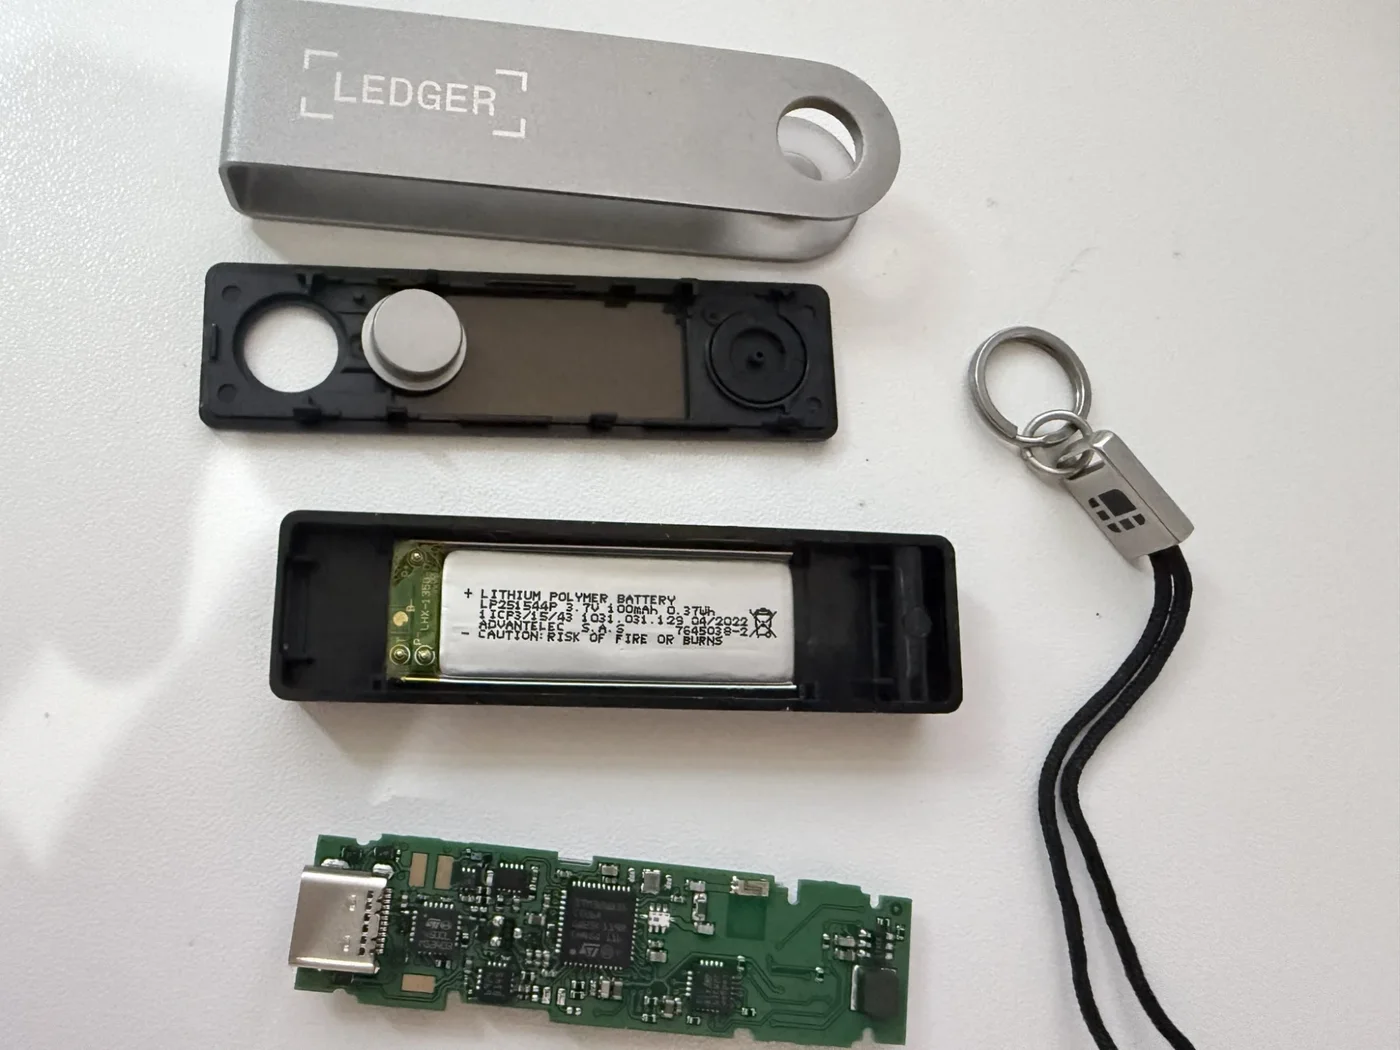
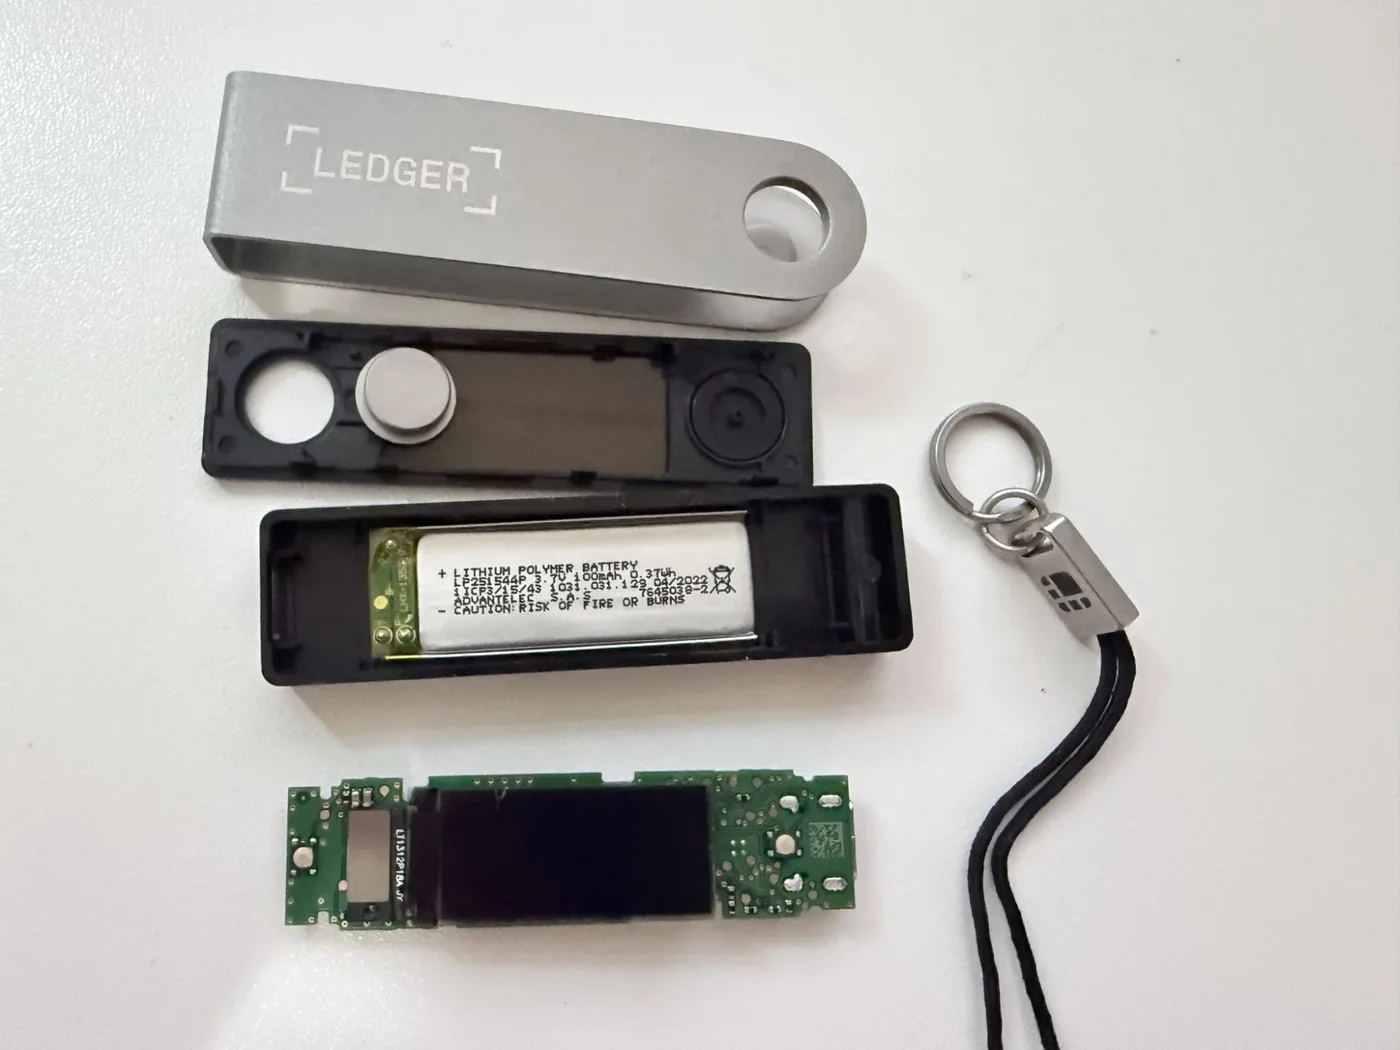
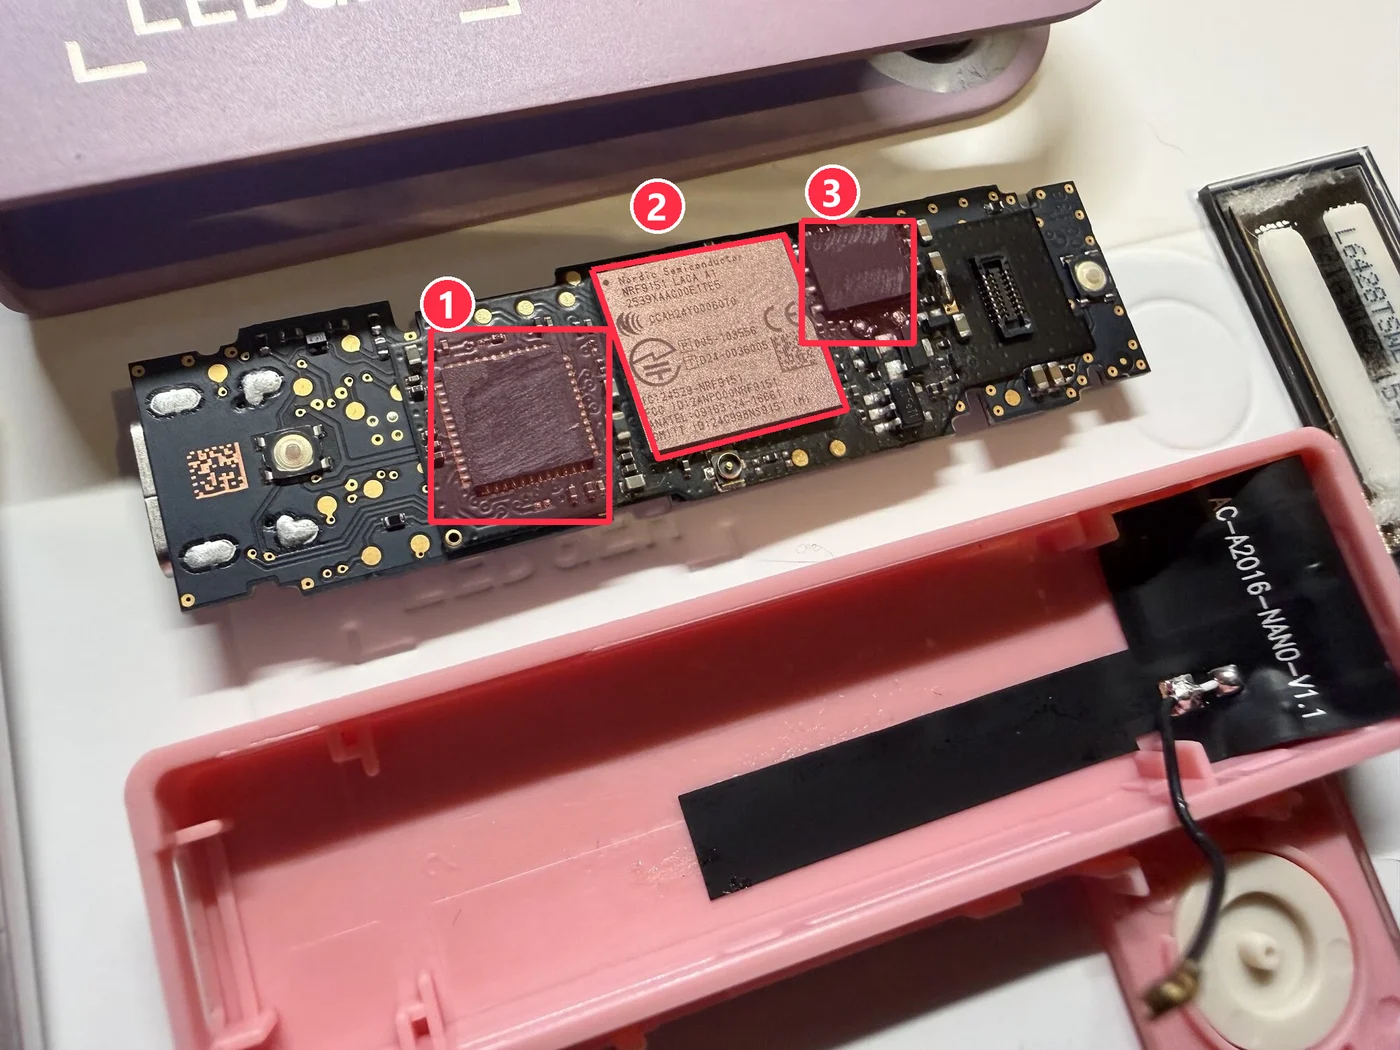
Porovnejte to nyní se stranou displeje zmanipulovaného kusu. Po zvednutí displeje se objeví tři součástky tam, kde má nedotčené zařízení jen rovný povrch: čip vlevo, mobilní modul Nordic nRF9151 uprostřed a druhý čip vpravo vedle konektoru displeje. Označení na obou čipech vypadá obroušené, proto jsme je vyznačili podle polohy a podle diagramu Tibane Labs níže, nikoli podle toho, co je na nich vytištěno.
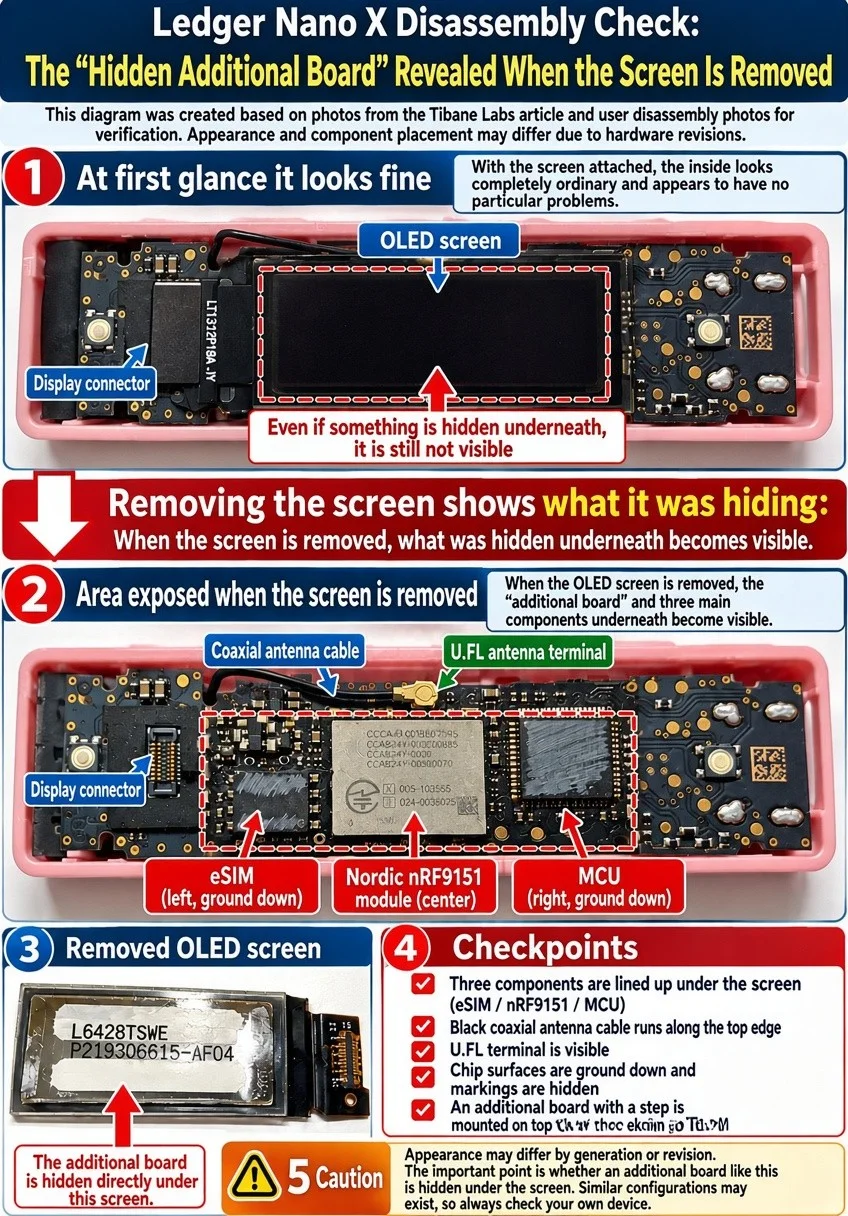
Výzkumníci popisují u zmanipulovaného zařízení jiný obraz: když zvednete displej, leží pod ním přídavná deska. Diagram níže uvádí jako zdroj článek Tibane Labs a rozebírací fotografie uživatelů a pod displejem označuje eSIM, mobilní modul Nordic nRF9151 a druhý mikrokontrolér, s koaxiálním anténním kabelem podél okraje. Je to přeložené a okomentované shrnutí, takže umístění součástek berte jako orientační, nikoli jako oficiální rozebrání.
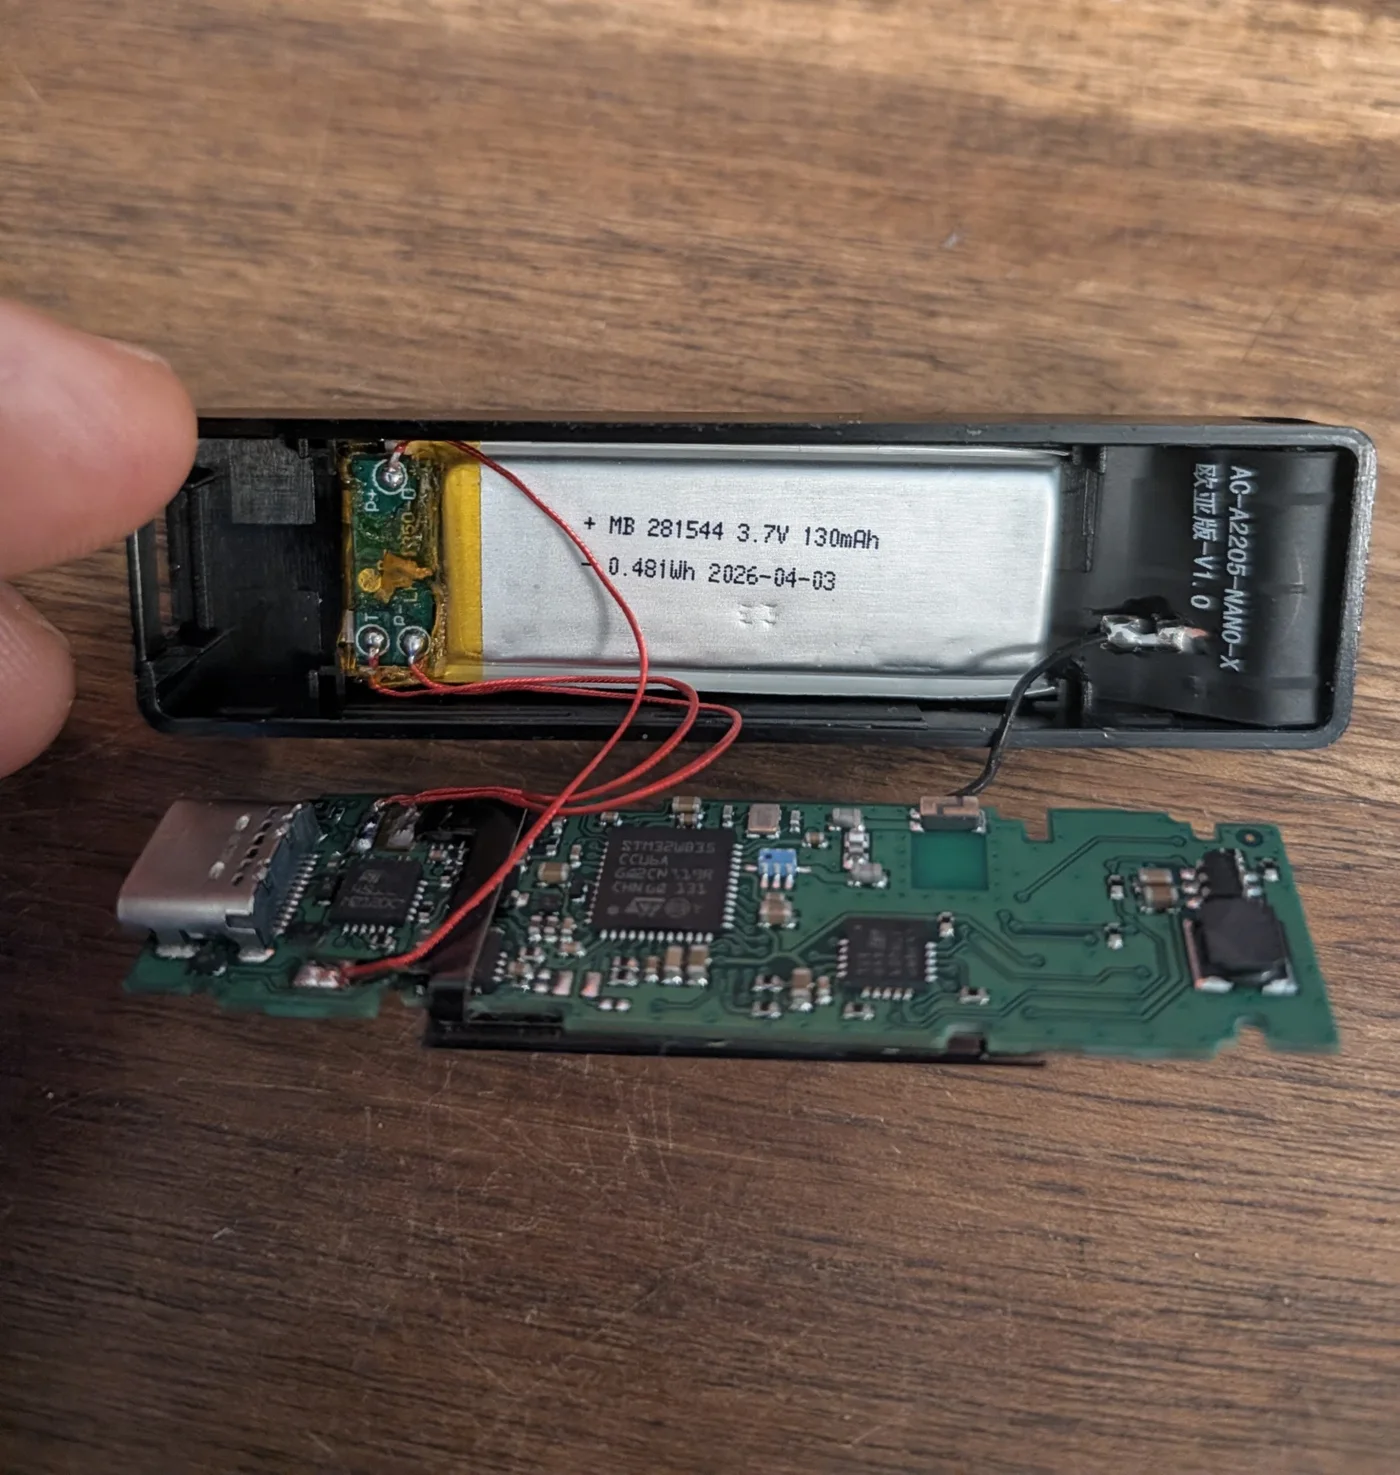
Fotografie níže byla sdílena jako evropský nález. Ukazuje otevřený Nano X s červenými dráty připájenými k ochranné desce baterie, černým koaxiálním kabelem končícím na připájené ploše na pouzdře a něčím, co vypadá jako druhá deska pod hlavní deskou. Také štítek baterie se liší od referenčního kusu výše, což samo o sobě nic nedokazuje. Nemůžeme ověřit, kdo fotografii pořídil a kdy, a Ledger se k ní nevyjádřil.
Kolik bylo odcizeno
Oficiální celkový součet neexistuje. Nezávislí analytici spočítali ukradené prostředky on-chain a jejich čísla se liší, protože seskupují peněženky odlišně a oceňují aktiva v různých okamžicích.
| Zdroj | Odhad | Peněženky |
|---|---|---|
| Specter | $86.9M+ | ≈ 98 |
| tanuki42 | $72M+ | – |
| Bitquery | ≈ $92.9M | 311 |
Většina hodnoty se pohybovala přes Ethereum, TRON a Bitcoin, přičemž Bitquery zmiňuje také BNB Chain a Polygon. Část ukradeného Tetheru byla zmrazena a sledovací firmy uvádějí, že část Etheru zamířila do mixovacích služeb, což každou hodinou ztěžuje jeho získání zpět.
Hlášení z Evropy
Jedna osoba na sociálních sítích nahlásila, že Ledger koupený před několika týdny od evropského prodejce obsahoval podobný implantát. Příspěvek popisoval neobvyklé zapojení vodičů, jaké běžné zařízení nemá, a uváděl, že z něj nebyly ukradeny žádné prostředky.
Toto je nejslabší část příběhu. Nebyl jmenován prodejce ani země, žádnou fotografii neověřil Ledger ani my a Ledger se nevyjádřil. Pokud se potvrdí, znamenalo by to, že problém není omezen na jihovýchodní Asii, zaslouží si tedy pozornost, ale nelze ho považovat za prokázaný.
Pokud máte Ledger: co udělat hned
Kroky závisejí na tom, odkud zařízení pochází, a řídí se zveřejněnými pokyny samotného Ledgeru.
Koupeno u CryptoBilis a dosud nenastaveno
Nespouštějte nastavení. Ponechte si krabici a kontaktujte Ledger přes jeho oficiální stránku podpory.
Koupeno u CryptoBilis a již nastaveno
Považujte obnovovací frázi za kompromitovanou. Vytvořte novou peněženku na důvěryhodném zařízení s novou frází a přesuňte tam své coiny.
Koupeno jinde
Nic ve veřejných zprávách nenaznačuje, že by vaše zařízení bylo postiženo. Zkontrolujte, zda byl obal zapečetěn a zda jste frázi vygenerovali sami.
Ať uděláte cokoli dál
Používejte jen oficiální kanály Ledgeru. Ledger se nikdy neptá na vaši obnovovací frázi a neměl by se na ni ptát ani nikdo, kdo nabízí pomoc nebo obnovu.
Přesouvejte prostředky v klidu a po pořádku: nejprve pošlete malou testovací částku, ověřte, že dorazila, a teprve potom přesuňte zbytek. Dělejte to z čistého počítače a ignorujte každý odkaz ve zprávě, která vás popohání.
Proč by se to mělo týkat provozovatelů minerů
Veškerý výnos minerů končí na adrese a adresa pochází z peněženky. Výplaty z poolu, sólo odměny za bloky i příjmy z pronájmu jdou na adresu, kterou poolu zadáte. Pokud byla fráze za touto adresou zaznamenána při nastavení, každá budoucí výplata patří někomu jinému.
Provozovatelé minerů kupují hardware také u prodejců, tedy právě v takovém kanálu, který tady selhal. Poučení platí pro ASIC stejně jako pro peněženku: nejlevnější nebo nejpohodlnější prodejce nemusí být ten bezpečný.
Jak bezpečně koupit a nastavit hardwarovou peněženku
Žádný z těchto kroků není složitý a dohromady by zabránily téměř každé zde popsané krádeži.
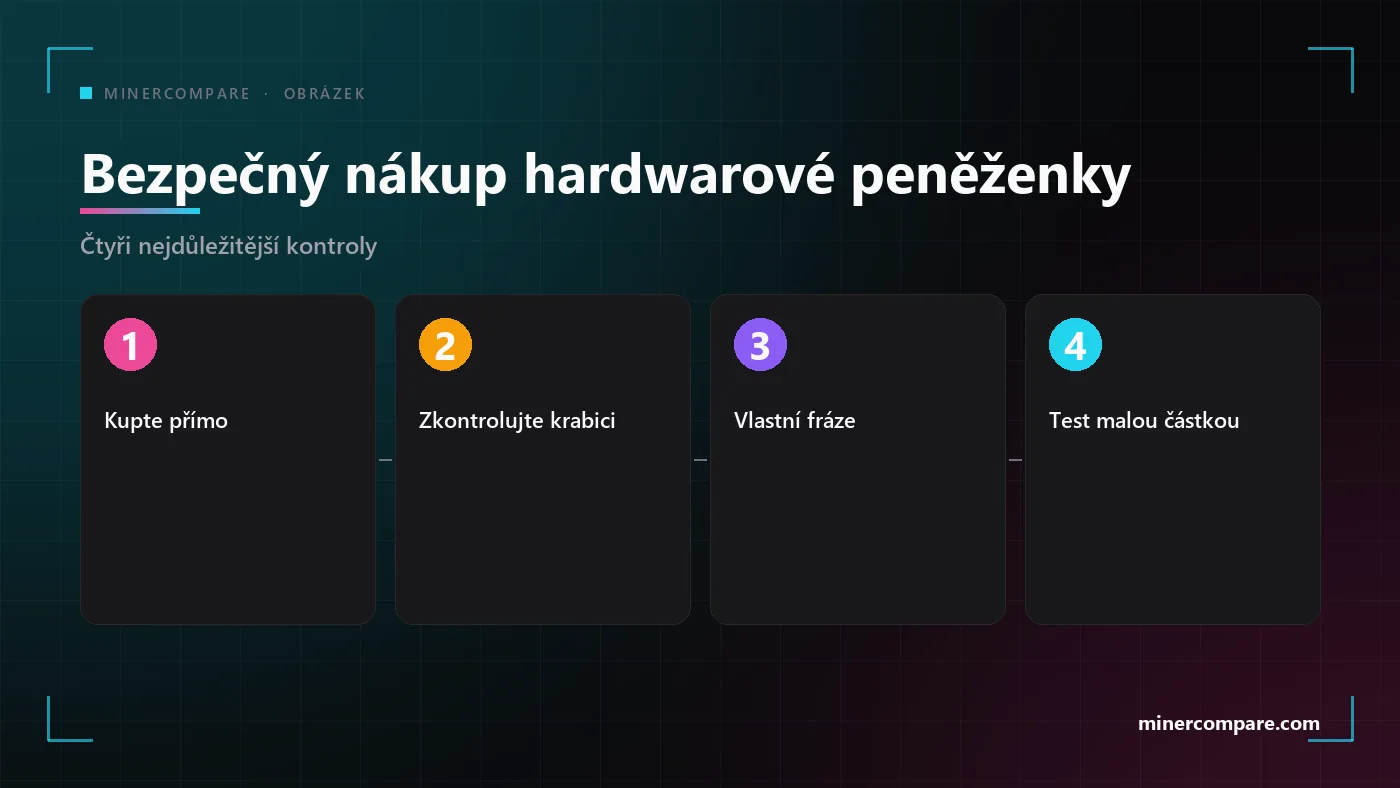
- Kupujte u výrobce nebo u oficiálního prodejce. Otevřete stránky výrobce a z nich se vydejte na seznam prodejců, nikdy ne přes odkaz z reklamy nebo zprávy.
- Prohlédněte krabici i zařízení. Hledejte porušené plomby, stopy lepidla nebo nástrojů, již nastavené zařízení nebo kartu s již napsanými slovy.
- Frázi vygenerujte sami. Fráze, která přišla na kartě, v PDF nebo ve zprávě, nikdy není jen vaše, proto odmítněte každé zařízení, které s ní dorazí.
- Zapište frázi na papír, jednou, mimo dosah kamer. Nikdy ji nefotografujte, nepište do telefonu ani neukládejte do poznámky v cloudu.
- Před skutečnou částkou pošlete malou testovací částku. Adresu potvrďte také na displeji zařízení, nejen na počítači.
- Rozdělte větší částky. U větších zásob používejte více než jednu peněženku, aby jedno selhání nevzalo všechno.
Stejná opatrnost platí při nákupu těžebního hardwaru. Náš nákupní průvodce vysvětluje, jak posoudit prodejce, a stránky prodejců ukazují, kdo je na tomto webu ověřen. Nákupní průvodce ASIC minery: co zkontrolovat před zaplacením · Ověření prodejci ASIC minerů
Podvody, které následují po titulcích
Každý takový incident přináší druhou vlnu falešné pomoci. Výzkumníci již varovali před falešnými reklamami ve vyhledávačích, falešnými migračními aplikacemi a zprávami, které za poplatek slibují získat ukradené prostředky zpět.
- Ledger po vás nikdy nebude chtít vaši obnovovací frázi o 24 slovech, ani zprávou, hovorem, formulářem nebo aplikací.
- Podpora vás nikdy nekontaktuje jako první. Na oficiální web přejděte sami a adresu napište ručně.
- Služba na obnovu, která chce zálohu předem nebo přístup k vaší peněžence, je druhou krádeží.
- Software peněženky stahujte jen z oficiálního webu výrobce a adresu zkontrolujte dvakrát.
Dřívější incidenty Ledgeru pro souvislosti
Není to první bezpečnostní titulek Ledgeru, ale je to jiný druh problému než ty dřívější.
- Prosinec 2023: škodlivá softwarová knihovna. Napadená verze Connect Kitu od Ledgeru byla několik hodin používána k vyprazdňování peněženek, než byla nahrazena.
- Leden 2026: únik u platebního partnera. Průnik u partnera Global-e odhalil údaje o objednávkách zákazníků Ledgeru. Platební údaje ani obnovovací fráze zasaženy nebyly, ale následoval phishing.
- Říjen 2026: zmanipulovaná zařízení v jednom prodejním kanálu. Současný případ zahrnuje fyzickou úpravu dříve, než zařízení dorazí k zákazníkovi.
Tyto články a stránky jdou dál v tématu peněženek, poolů a bezpečného nastavení. Jak nastavit ASIC miner: napájení, síť, pool a chlazení krok za krokem · Těžební pooly Bitcoinu srozumitelně: největší pooly, poplatky a způsoby výplaty · Vyplatí se solo těžba? Poctivé šance na Bitcoin v roce 2026 · Pooly pro těžbu kryptoměn · Bitcoin mining kalkulačka
Shrnutí
Hardwarová peněženka je tak důvěryhodná, jako je cesta, kterou se k vám dostala. Případ Ledgeru ukazuje, že i pravá značka může dorazit upravená přes slabý článek prodejního řetězce.
Kupujte přímo, vytvořte si vlastní frázi, testujte malými částkami a ignorujte každého, kdo nabízí nevyžádanou pomoc. Pokud jste koupili u prodejce zmíněného v tomto příběhu, přesuňte své coiny hned a řiďte se jen oficiálními pokyny Ledgeru.
Průvodce pokrývá napájení, síť, pooly a peněženky, aby váš miner a vaše výplaty začaly na bezpečném základě.
Přečti si průvodce těžbou